
Android: октябрьский бюллетень, 25 уязвимостей, семь критических
5 октября 2026 года вышел октябрьский бюллетень безопасности Android. Он закрывает 25 уязвимостей, семь из них критические. Самая опасная — в системном компоненте, позволяет повысить привилегии без действий пользователя. Для бизнеса это повод напомнить про обновления рабочих телефонов: именно на них приходят рабочая почта, банк-клиент и коды подтверждения.
Что исправлено
| Параметр | Значение |
|---|---|
| Дата | 5 октября 2026 года |
| Уровень исправлений | 2026-10-01 |
| Всего уязвимостей | 25 |
| Критических | 7 (в основном в системном компоненте) |
| Затронутые версии | Android 14, 15, 16 и 17 |
| Активная эксплуатация | в бюллетене не отмечена |
Самая серьёзная уязвимость в системном компоненте может привести к повышению привилегий без взаимодействия с пользователем — то есть без необходимости что-то нажимать или открывать. По данным стороннего обзора, на момент выхода бюллетеня об активной эксплуатации не сообщалось, но это не повод откладывать обновление.
Кого касается
Всех, у кого рабочие задачи завязаны на телефоны Android: почта, мессенджеры, банк-клиент, двухфакторная аутентификация, доступ к CRM. Телефон сотрудника — это, по сути, ключ ко многим рабочим системам, и уязвимость в нём опаснее, чем кажется.
Проблема Android в том, что обновления доходят неравномерно. На телефонах Google и флагманах они приходят быстро, на бюджетных и старых устройствах — с задержкой или не приходят вовсе. Поэтому важно не только «обновить», но и знать, какие устройства ещё получают обновления.
Что делать
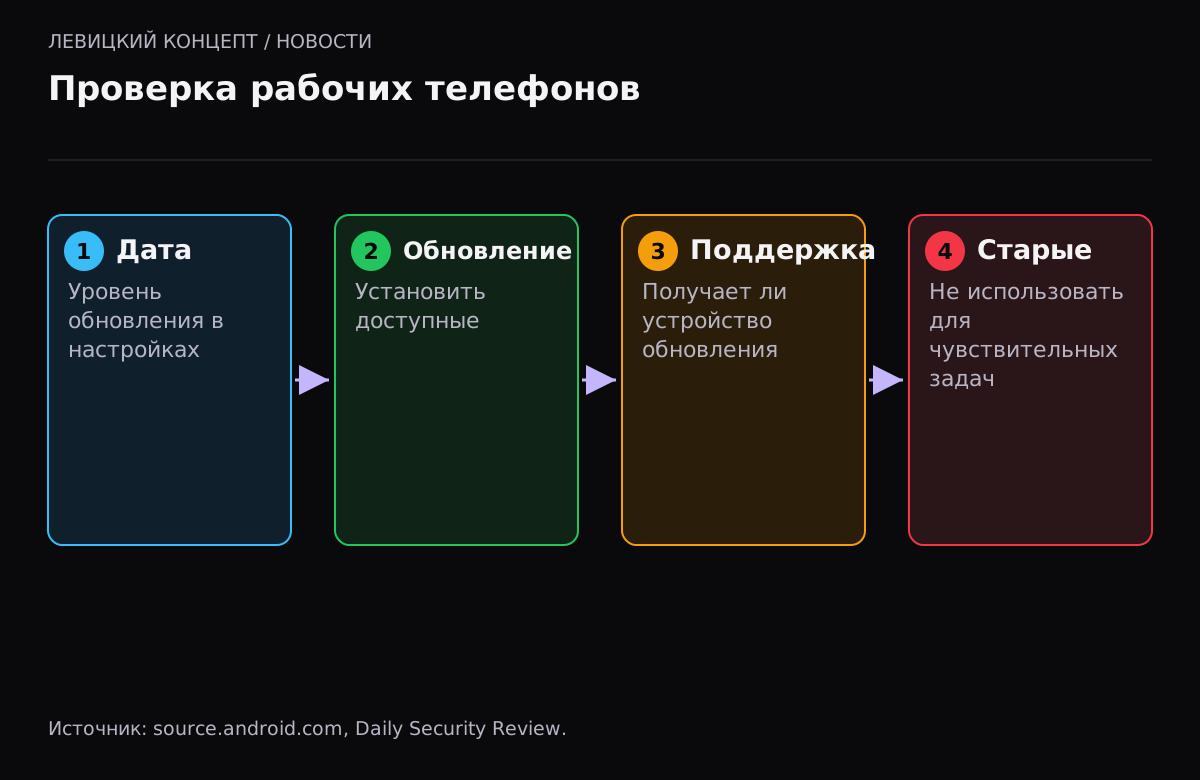
- Проверьте дату обновления безопасности на телефонах: «Настройки» → «Безопасность» → «Обновление безопасности». Там указан уровень, например 2026-10-01.
- Установите доступные обновления на всех рабочих устройствах.
- Проверьте, получает ли устройство обновления вообще. Если производитель прекратил поддержку, телефон не будет получать исправлений.
- Телефоны без обновлений не используйте для банк-клиента, рабочей почты и двухфакторной аутентификации.
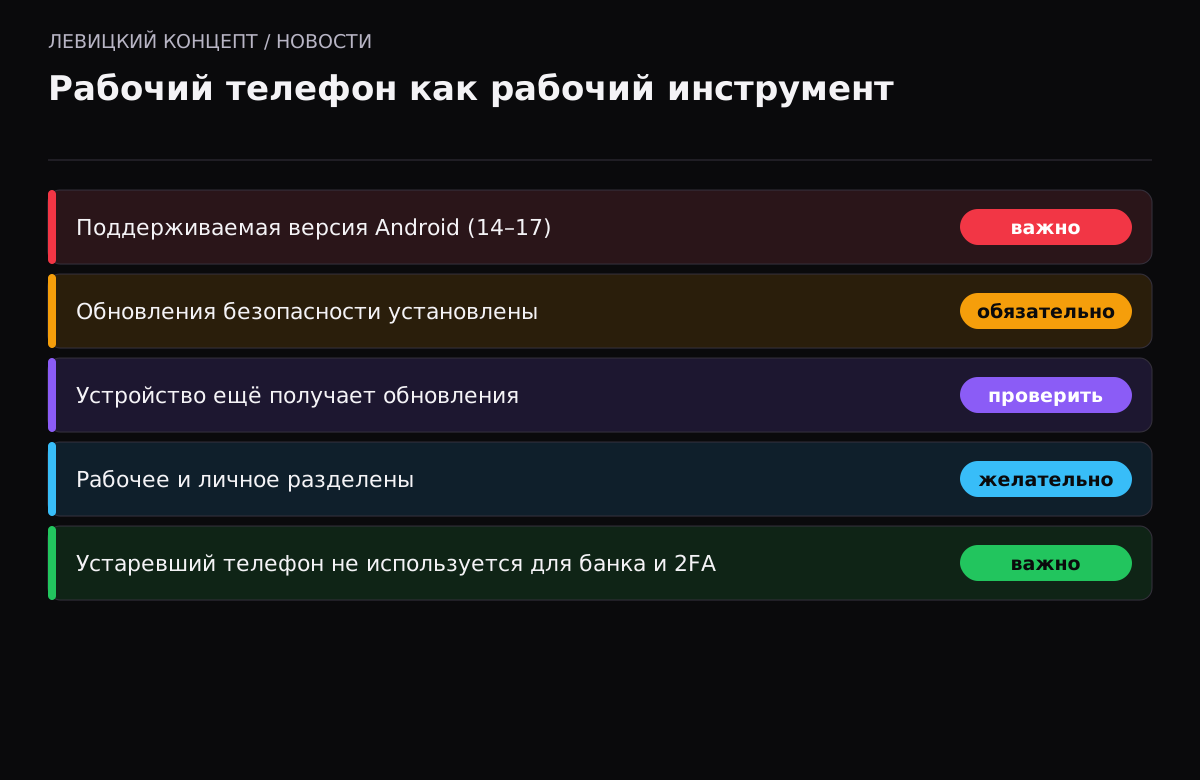
- Для рабочих устройств задайте минимальные требования: поддерживаемая версия Android и регулярные обновления.
Наше мнение
Телефоны в вопросах безопасности часто остаются слепой зоной: про обновления компьютеров помнят, про телефоны — нет. А между тем именно на телефон приходят коды подтверждения и уведомления банка, через него заходят в рабочие сервисы. Взломанный телефон сотрудника может дать доступ ко многому.
Мы советуем компаниям относиться к рабочим телефонам как к рабочим компьютерам: следить за обновлениями, не использовать устройства без поддержки для чувствительных задач, разделять рабочее и личное. Если телефон принадлежит сотруднику, но используется для работы, стоит хотя бы договориться о минимальных требованиях: поддерживаемая версия системы и установленные обновления.
Почему важна версия Android
Исправления из бюллетеня приходят на поддерживаемые версии — в этот раз Android с 14 по 17. Устройства на более старых версиях исправлений не получают, даже если уязвимость их затрагивает. Поэтому версия системы — это не вопрос удобства, а вопрос безопасности. Телефон на Android 11 или 12 в 2026 году не получает исправлений месяцами, и каждый новый бюллетень добавляет ему открытых уязвимостей. Для рабочих задач такие устройства пора менять.
Как выстроить политику для телефонов
Отдельная система управления мобильными устройствами (MDM) нужна не всем, но базовую политику стоит иметь даже небольшой компании. В ней достаточно нескольких правил: для доступа к рабочей почте и сервисам телефон должен быть на поддерживаемой версии Android с установленными обновлениями; устройство блокируется паролем или биометрией; на нём включено шифрование (в современных версиях оно по умолчанию). Если сотрудники используют личные телефоны, эти требования оформляются как условие доступа к рабочим данным, а не как контроль над личным устройством.
Полезно и разделение: рабочие приложения и данные в отдельном профиле, который можно удалить при увольнении, не трогая личное. Android это умеет через рабочий профиль, и для многих компаний этого достаточно без сложных систем.
Важно и то, что телефон часто теряют или крадут физически. Поэтому к защите от уязвимостей добавляется защита на случай потери: блокировка экрана, шифрование, возможность удалённо заблокировать и стереть устройство. Для рабочего телефона с доступом к почте и банку это не меньше важно, чем свежие обновления. Сотрудников стоит заранее научить, что делать при потере: как быстро сообщить, какие доступы отозвать, как заблокировать устройство.
Полезно вести простой реестр рабочих телефонов: модель, версия Android, дата последнего обновления, кто пользуется. Как и с серверами, именно такой реестр за минуту показывает, где после очередного бюллетеня остались дыры, и не даёт забытому устройству годами работать без обновлений.
И последнее про телефоны: не стоит ставить приложения из неофициальных источников и по ссылкам из сообщений. Значительная часть заражений мобильных устройств в 2026 году идёт именно через установку программ в обход магазина приложений, под видом обновлений, госсервисов или выгодных предложений. Для рабочего телефона это правило должно быть жёстким.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Как проверить дату обновления безопасности на Android?
«Настройки» → «Безопасность» → «Обновление безопасности» (путь немного отличается у разных производителей). Там указан уровень, например 2026-10-01. Чем свежее дата, тем лучше.
Мой телефон не получает обновлений. Что делать?
Если производитель прекратил поддержку, исправлений не будет. Такой телефон не стоит использовать для банк-клиента, рабочей почты и двухфакторной аутентификации, а для работы его лучше заменить.
Эти уязвимости уже атакуют?
По данным на момент выхода бюллетеня, об активной эксплуатации не сообщалось. Но критические уязвимости в системе — серьёзный риск, поэтому обновление откладывать не стоит.
Сотрудники работают с личных телефонов. Что я могу сделать?
Договориться о минимальных требованиях: поддерживаемая версия системы и установленные обновления. Для доступа к чувствительным данным можно требовать соответствия этим условиям.
Почему телефон важнее, чем кажется?
На него приходят коды подтверждения, уведомления банка, рабочая почта. Взломанный телефон может открыть доступ ко многим системам сразу, поэтому его защита не менее важна, чем защита компьютера.
Нужна ли компании система управления мобильными устройствами?
Не всем. Небольшой компании достаточно базовой политики: поддерживаемая версия, установленные обновления, блокировка экрана, шифрование и рабочий профиль для разделения данных. Отдельная система нужна при большом парке устройств.