
«Антифрод 3.0»: сайты обяжут хранить данные о входах три года
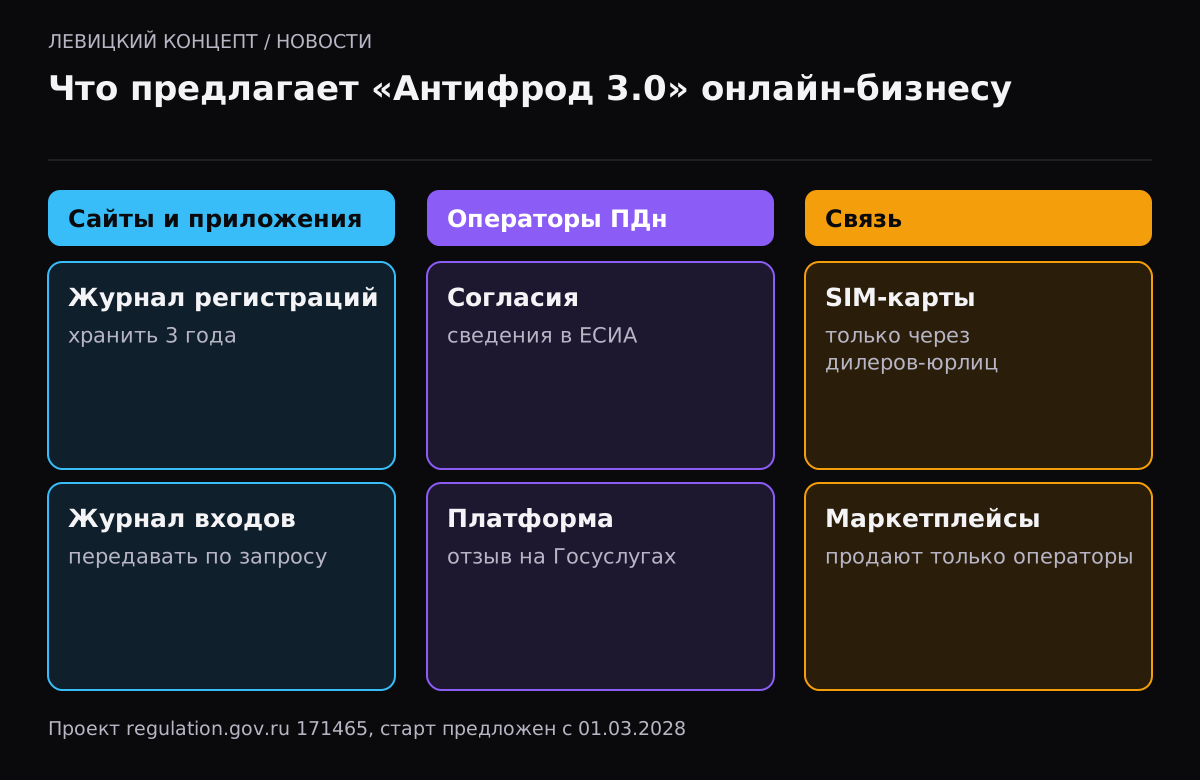
5 октября 2026 года Минцифры опубликовало для обсуждения третий пакет мер против кибермошенников. Одна из норм касается почти любого сайта с личным кабинетом: владельцы сайтов, информационных систем и программ, работающих в России, должны будут хранить сведения о регистрации пользователей, их входах и удалении аккаунтов три года. Это проект, а не закон: начало действия предложено с 1 марта 2028 года.
Что предлагают
Проект федерального закона размещён на regulation.gov.ru (ID 171465), обсуждение завершилось 15 октября. По пересказу КонсультантПлюс, в нём такие нормы для интернет-бизнеса:
- владельцы сайтов, веб-страниц, информационных систем и программ, работающих в РФ, хранят сведения о регистрации пользователей, их авторизациях и прекращении регистрации;
- срок хранения — три года с момента окончания соответствующего действия;
- сведения передаются оперативным органам и другим адресатам, указанным в законе;
- состав сведений и порядок передачи установит правительство.
Право.ru со ссылкой на «Ведомости» называет пакет продолжением «Антифрода 1.0» (2025 год) и «Антифрода 2.0», принятого в июне 2026 года.
Кого коснётся
Формулировка широкая: сайт, информационная система или программа, где пользователь регистрируется и входит. Под неё попадают интернет-магазины с личным кабинетом, онлайн-школы, CRM с доступом клиентов, мобильные приложения, SaaS-сервисы, форумы.
| Проект | Сейчас | По проекту |
|---|---|---|
| Магазин с личным кабинетом | Логи входов хранят «как получится» | Три года хранения событий регистрации и входа |
| SaaS и CRM для клиентов | Срок логов задаёт разработчик | Три года, передача по запросу |
| Мобильное приложение с аккаунтами | Часто только в базе пользователей | Отдельный журнал событий |
| Лендинг без регистрации | Не затрагивает | Не затрагивает |
Чего пока нет
В проекте не определено главное для разработчика: какие именно поля хранить (IP-адрес, время, способ входа, идентификатор устройства?) и в каком формате передавать. Это отдано на постановление правительства. Поэтому переделывать системы прямо сейчас рано.
Остаётся и вопрос пересечения с 152-ФЗ. Журнал входов почти всегда содержит персональные данные: логин, телефон, IP-адрес. Значит, его придётся описать в политике обработки и защищать так же, как основную базу.
Что сделать сейчас
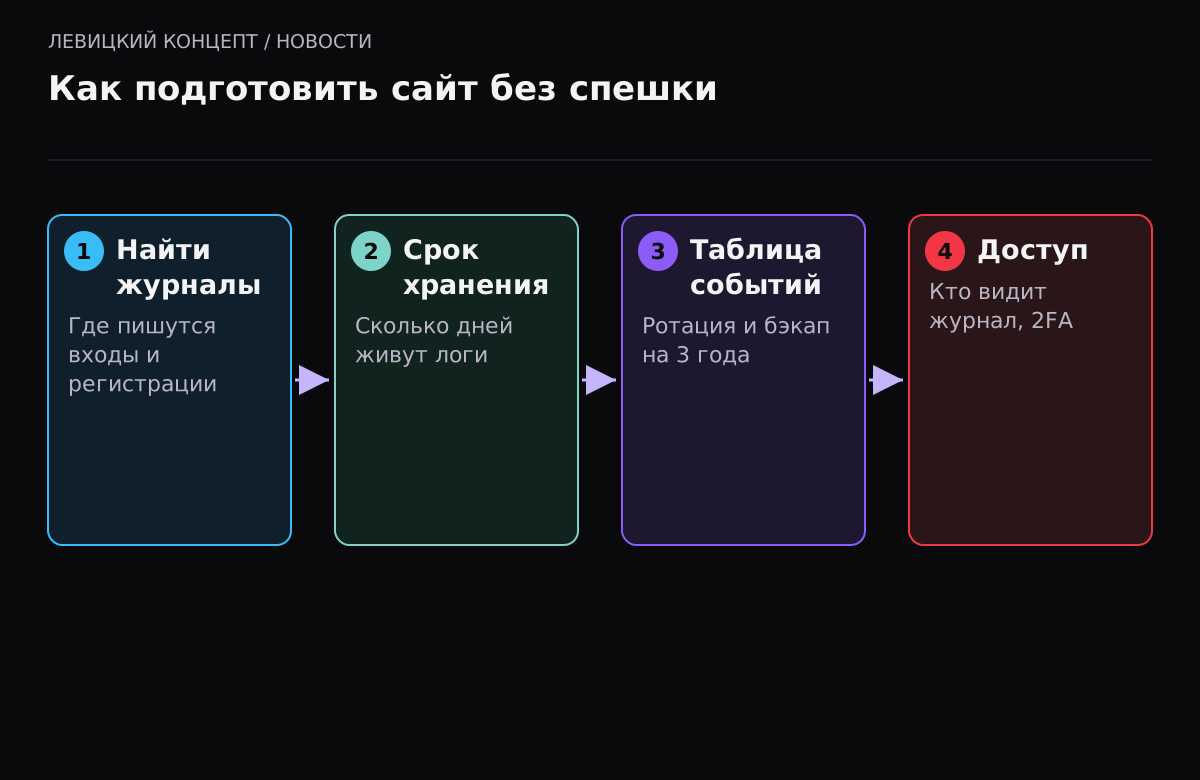
- Посмотрите, пишет ли ваш сайт журнал регистраций и входов вообще и сколько его хранит.
- Проверьте, где лежат логи: на российском сервере или во внешнем сервисе аналитики.
- Заложите в план развития на 2027 год отдельную таблицу событий авторизации с ротацией и резервным копированием.
- Проверьте права доступа к журналу: логи входов — лакомая цель при взломе.
- Следите за судьбой проекта: после внесения в Госдуму формулировки могут измениться.
Что ещё есть в пакете
Норма о журнале входов — не единственная. Чтобы понимать общий контекст, вот остальные пункты проекта, которые касаются бизнеса:
- операторы персональных данных будут передавать в ЕСИА сведения о согласиях на обработку, если согласие получено не через Госуслуги, а на Госуслугах появится платформа согласий;
- в ГИС «Антифрод» планируют вести базу людей, которые добровольно передают мошенникам свои номера и учётные данные;
- договоры мобильной связи от имени оператора смогут заключать только сотрудники по трудовому договору и только юрлица-дилеры по агентскому договору;
- продавать SIM-карты на маркетплейсах смогут только сами операторы связи, а предактивированные SIM-карты, оформленные на других людей, запретят.
Для интернет-магазинов последний пункт важен напрямую: если вы продаёте SIM-карты или комплекты с ними, этот ассортимент придётся пересмотреть.
Как это может выглядеть технически
Пока правительство не утвердило состав сведений, можно ориентироваться на то, что обычно пишут в журнал безопасности:
- дата и время события;
- тип события: регистрация, вход, неудачная попытка, выход, удаление аккаунта;
- идентификатор пользователя в вашей системе;
- способ входа: пароль, код из SMS, Госуслуги, номер телефона;
- IP-адрес и, при необходимости, сведения об устройстве.
Такой журнал хранят отдельно от основной базы, с ограниченным доступом и без возможности редактировать записи задним числом. Для небольшого сайта на готовой CMS это может быть отдельная таблица и плагин, для SaaS-сервиса — поток событий в отдельное хранилище с автоматической очисткой записей старше установленного срока. Это хорошая практика и без закона: при утечке или споре с клиентом именно журнал показывает, кто и когда входил в аккаунт.
Наше мнение
Мы считаем, что паниковать рано: до 2028 года проект пройдёт обсуждение, Госдуму и подзаконные акты. Но журнал входов полезен и без закона — он помогает расследовать взломы и споры с клиентами. Если вы заказываете новый личный кабинет, попросите подрядчика сразу заложить журнал событий с настраиваемым сроком хранения. Переделка потом обойдётся дороже.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Закон уже принят?
Нет. Это проект федерального закона Минцифры, его публичное обсуждение завершилось 15 октября 2026 года. Начало действия предложено с 1 марта 2028 года.
Какие именно данные нужно будет хранить?
По проекту — сведения о регистрации, авторизации и прекращении регистрации пользователей. Конкретный состав полей установит правительство отдельным актом, его пока нет.
Касается ли это сайта без личного кабинета?
Если на сайте нет регистрации и входа, норма о журнале авторизаций к нему, по смыслу проекта, не относится. Формы заявок без аккаунта — другая история, их регулирует 152-ФЗ.
Можно ли хранить такие журналы в зарубежном облаке?
Журнал входов почти всегда содержит персональные данные россиян, а их первичная запись и хранение должны идти в базах на территории РФ. Безопаснее держать журнал на российском сервере.
Нужно ли что-то менять прямо сейчас?
Срочно — нет. Но полезно проверить, есть ли у вас журнал входов и кто к нему имеет доступ: это нужно и для безопасности, и для разбора спорных ситуаций с клиентами.
Будут ли штрафы за отсутствие журнала?
В опубликованных пересказах проекта размеры штрафов не приводятся. Ответственность обычно вводят отдельными поправками в КоАП, поэтому ориентироваться стоит на итоговый текст закона после Госдумы.