
Atlassian: уязвимость в Jira и Confluence атакуют через часы
5 октября 2026 года Atlassian раскрыла критическую уязвимость CVE-2026-21589 в своих самостоятельно размещаемых продуктах Data Center: Jira, Confluence, Bitbucket и других. Она позволяет без авторизации прочитать определённые файлы на сервере. Уже 7 октября появились сообщения об атаках — через считанные часы после публикации технического примера. 15 октября CISA внесла уязвимость в каталог эксплуатируемых. Если у вас есть свои серверы Jira или Confluence, их нужно обновить.
Что произошло
Уязвимость относится к типу «обход каталога»: без входа можно прочитать файлы в веб-каталоге приложения, если знать точное имя и путь файла. Оценка — 9,3 по CVSS 4.0.
| Параметр | Значение |
|---|---|
| Продукты | Jira, Confluence, Bitbucket, Bamboo, Crowd, Crucible, Fisheye (Data Center) |
| Тип | Чтение файлов без авторизации |
| Оценка | 9,3 по CVSS 4.0 |
| Раскрыто | 5 октября 2026 года |
| Атаки | с 7 октября 2026 года |
| Облако | Atlassian пропатчила автоматически |
Опасность растёт в связке с другими компонентами. По данным исследователей, в установках Jira, интегрированных с Crowd, через уязвимость можно прочитать учётные данные и затем создать администратора. Поэтому ограничение доступа к Crowd заметно усложняет атаку.
Кого касается
Компаний, которые держат Jira, Confluence и другие продукты Atlassian на своих серверах (Data Center). Облачные версии Atlassian пропатчила сама, клиентам облака делать ничего не нужно.
Jira и Confluence — внутренние системы: трекер задач, база знаний, код. Часто их считают «внутренними» и не выставляют в интернет, но нередко к ним открывают доступ для удалённых сотрудников или подрядчиков — и тогда уязвимость становится доступной снаружи.
Что делать
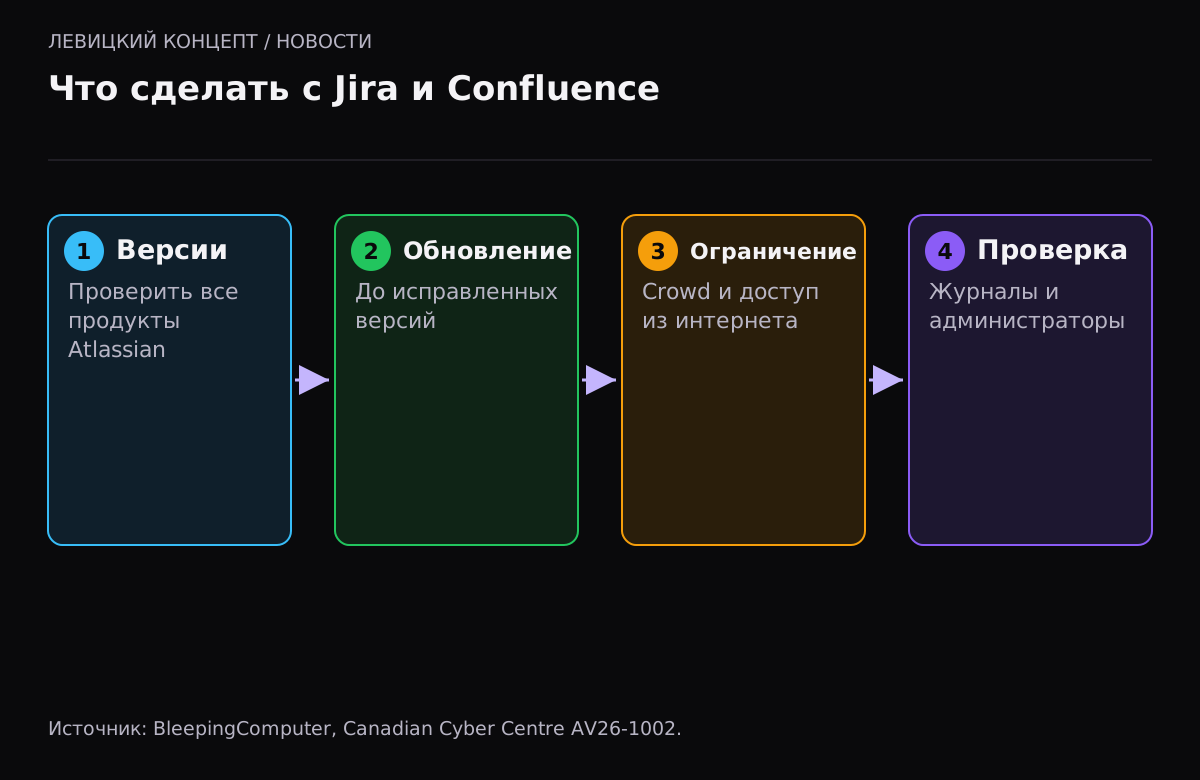
- Узнайте версии своих продуктов Atlassian в административной панели.
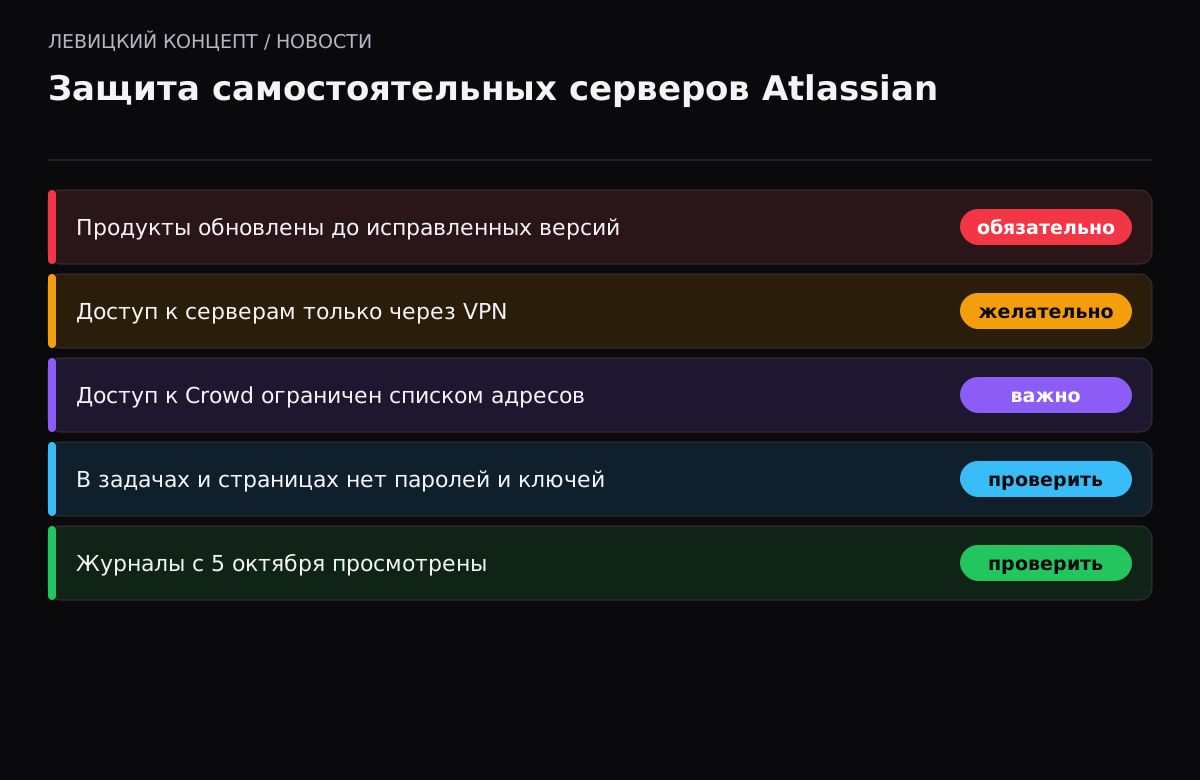
- Обновитесь до исправленных версий. Для каждого продукта свои номера, они перечислены в бюллетене Atlassian: например, Confluence Data Center 9.2.26 и 10.2.19, Jira 9.12.40, 10.3.26 и 11.3.12.
- Если обновить сразу нельзя, примените временные меры из бюллетеня Atlassian: ограничение внешнего доступа и правила на уровне прокси.
- Ограничьте доступ к Crowd списком разрешённых адресов — это существенно усложняет развитие атаки.
- Проверьте, доступны ли ваши серверы Atlassian из интернета, и по возможности закройте их за VPN.
- Atlassian предупреждает, что не может определить, был ли конкретный сервер скомпрометирован. При сомнениях проведите аудит.
Наше мнение
Эта история — наглядный пример того, как сократилось окно между раскрытием уязвимости и атаками. Раньше у администраторов были дни, теперь — часы. Jira и Confluence особенно привлекательны: в них лежат задачи, документация и нередко учётные данные и ключи, упомянутые в комментариях к задачам.
Мы советуем не выставлять такие системы в открытый интернет. Доступ через VPN закрывает уязвимости без авторизации на уровне сети: даже если дыра есть, снаружи до неё не дотянуться. И стоит навести порядок в самих задачах и страницах: пароли, ключи и токены не должны лежать в комментариях и вложениях, откуда их можно прочитать при подобной утечке.
Что проверить после обновления
Обновление закрывает уязвимость, но не говорит, читали ли ваши файлы раньше. Стоит просмотреть журналы доступа на необычные запросы к файлам приложения, особенно с 5 октября. Если Jira интегрирована с Crowd, проверьте список администраторов на незнакомые учётные записи и смените учётные данные, которые могли быть прочитаны. При серьёзных сомнениях привлеките специалистов по реагированию: самостоятельно определить факт чтения файлов сложно.
Почему «внутренняя система» — опасное слово
Jira, Confluence и подобные системы считают внутренними и расслабляются в их защите. Но «внутренняя» не значит «недоступная»: доступ открывают удалённым сотрудникам, подрядчикам, иногда — через облачную интеграцию. Как только система видна из интернета, слово «внутренняя» перестаёт работать как защита.
В этих системах концентрируется чувствительная информация: описания задач с деталями инфраструктуры, страницы с инструкциями по доступу, комментарии с паролями «чтобы не потерять». Поэтому утечка файлов из Confluence или Jira может быть опаснее, чем кажется: атакующий получает не просто документы, а карту вашей инфраструктуры и иногда готовые доступы.
Что сделать на будущее
Эта уязвимость — повод навести порядок не только в версиях, но и в содержимом. Пройдитесь по правилам: секреты не хранятся в задачах и на страницах, доступ к системам управления — через VPN, у каждого продукта Atlassian настроены автоматические уведомления о новых выпусках безопасности. Отдельно стоит проверить интеграции: связка Jira с Crowd в этой истории усиливала атаку, и такие связи нужно защищать особенно внимательно.
Хорошая привычка для команд, которые активно пользуются Jira и Confluence, — отдельное хранилище секретов. Пароли, токены и ключи должны лежать в специальном менеджере секретов, а в задачах и на страницах — только ссылки на них. Тогда даже утечка файлов не отдаёт злоумышленнику готовые доступы.
И последнее: обновление крупных продуктов Atlassian иногда требует идти по поддерживаемому пути, через промежуточные версии. Для свежих веток переход обычно прямой, но если вы давно не обновлялись, сверьтесь с официальным помощником по обновлению, чтобы не повредить базу данных в процессе.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
У меня облачная Jira или Confluence. Нужно что-то делать?
Нет. Облачные версии Atlassian пропатчила автоматически. Обновлять нужно только самостоятельно размещаемые продукты Data Center.
Насколько опасна эта уязвимость?
Она позволяет без входа прочитать файлы на сервере, зная их путь. В связке с Crowd это может привести к созданию администратора. Оценка — 9,3 из 10, уже используется в атаках.
Как быстро нужно обновиться?
Срочно. Атаки начались через часы после публикации примера, 15 октября уязвимость попала в каталог CISA. Для систем, доступных из интернета, откладывать нельзя.
Можно ли закрыть доступ, а не обновлять?
Временные меры из бюллетеня Atlassian и ограничение доступа снижают риск, но не заменяют обновление. Это способ выиграть время, а не решение.
Как понять, что сервер уже атаковали?
Просмотрите журналы на необычные запросы к файлам приложения с 5 октября, проверьте список администраторов. Atlassian предупреждает, что точно определить факт компрометации сложно, поэтому при сомнениях нужен аудит.