
Bricksforge: уязвимость CVE-2026-85097 атакуют с 7 октября
8 октября 2026 года Patchstack сообщил об атаках на критическую уязвимость CVE-2026-85097 в плагине Bricksforge для WordPress. Ошибка позволяет без входа на сайт загрузить вредоносный файл, что ведёт к выполнению кода на сервере. Первые попытки Patchstack зафиксировал 7 октября в 21:47 UTC. Уязвимы версии до 3.1.8.9 включительно, исправление — в 3.1.8.10. Плагин стоит примерно на 6000 сайтов, но история типична для любого плагина с формами и загрузкой файлов.
Что произошло
Bricksforge — дополнение к конструктору Bricks с модулем Pro Forms для форм на сайте. По разбору Patchstack, плагин недостаточно строго проверял загружаемые через форму файлы: проверка типа в одном месте не защищала от того, что в хранилище окажется исполняемый PHP-файл. Для атаки не нужен вход на сайт — это и делает уязвимость опасной.
Patchstack оценил её на максимальные 10,0 балла, Wordfence и ряд источников — на 9,8. Практический итог один: при успешной атаке злоумышленник может выполнять код с правами процесса сайта, то есть фактически управлять сайтом.
| Параметр | Значение |
|---|---|
| Плагин | Bricksforge (модуль Pro Forms) |
| Тип | Загрузка произвольного файла без входа, выполнение кода |
| Оценка | 10,0 у Patchstack, 9,8 у Wordfence |
| Уязвимые версии | 3.1.8.9 и ниже |
| Исправлено | 3.1.8.10 |
| Начало атак | 7 октября 2026 года, 21:47 UTC |
| Источники атак | 63 уникальных IP-адреса |
Кого касается
Сайтов на WordPress с конструктором Bricks и установленным плагином Bricksforge версии 3.1.8.9 или ниже, где используются формы Pro Forms. Поскольку вход не требуется, под угрозой любой такой сайт, доступный из интернета.
Patchstack зафиксировал атаки с 63 разных адресов: часть — массовое автоматическое сканирование, часть — целенаправленный перебор вариантов. Это значит, что уязвимость уже встроена в инструменты злоумышленников, и уязвимый сайт найдут автоматически.
Что делать
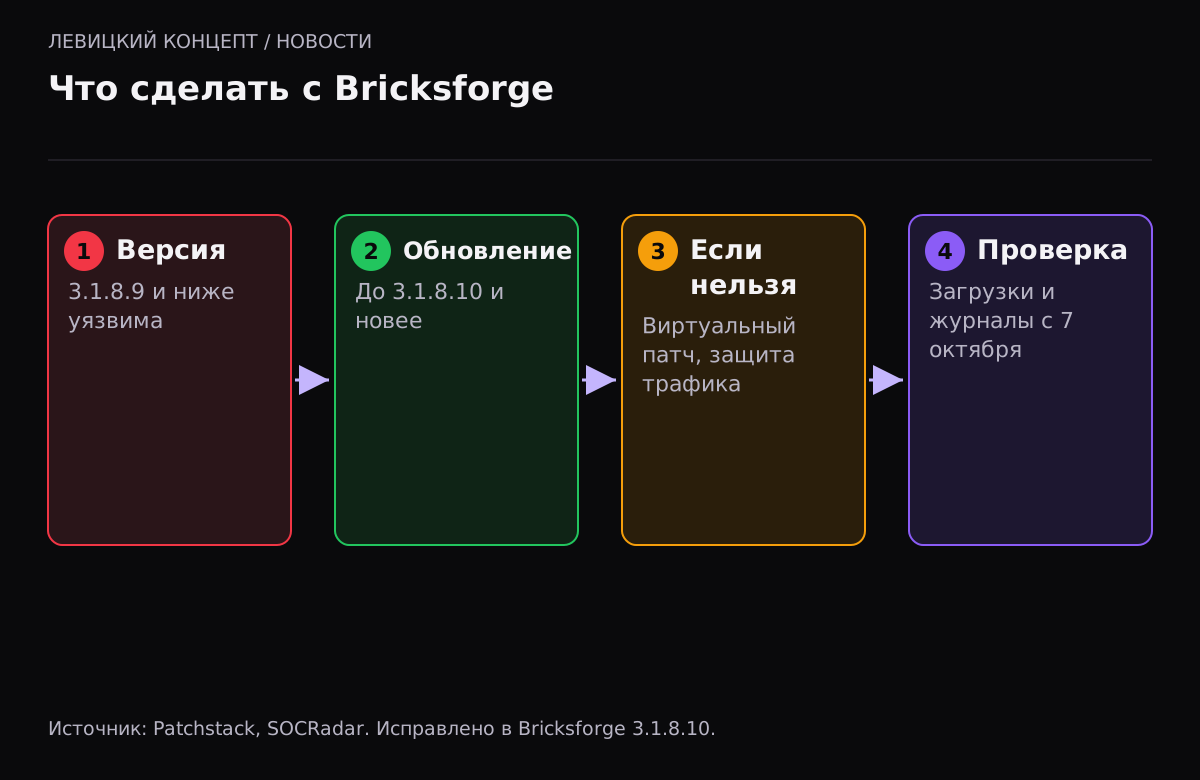
- Проверьте версию Bricksforge: админка → «Плагины». Если 3.1.8.9 или ниже, сайт уязвим.
- Обновите плагин минимум до 3.1.8.10. Это главное действие.
- Если обновить прямо сейчас нельзя, включите защиту на уровне трафика. У Patchstack есть правило виртуального патча для этой уязвимости; аналогичные правила выпускают и другие сервисы защиты WordPress.
- Проверьте каталоги загрузок на неожиданные PHP-файлы, особенно во временных подпапках плагина и в обычных папках `wp-content/uploads`.
- Просмотрите журналы веб-сервера за период с 7 октября: обращения к методам отправки формы Bricksforge с подозрительными параметрами.
- Если нашли посторонние файлы или следы выполнения кода — считайте сайт скомпрометированным: лечите по плану восстановления после взлома и меняйте все пароли и ключи.
Как не повторить это на своём сайте
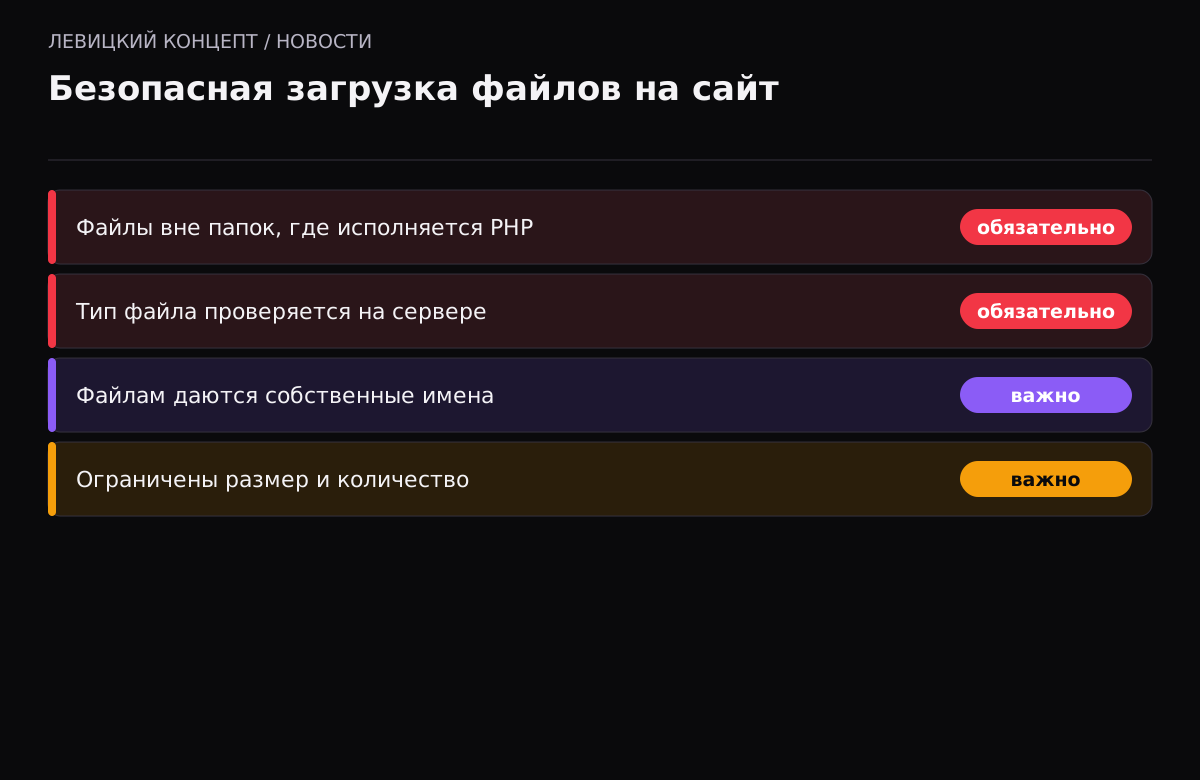
Уязвимость Bricksforge — частный случай общей проблемы: любая форма, которая принимает файлы, должна проверять их на сервере, а не доверять тому, что прислал браузер. Про безопасную загрузку файлов мы писали отдельно, здесь повторим главное.
- Храните загруженные файлы вне каталогов, где сервер исполняет PHP, или запретите исполнение в папке загрузок.
- Проверяйте реальный тип файла на сервере, а не по расширению и не по тому, что сообщил браузер.
- Давайте файлам собственные имена, не доверяя присланному имени и пути.
- Ограничивайте размер и количество файлов.
Эти правила закрывают целый класс атак, а не одну конкретную уязвимость.
Как быстро проверить сайт
Признаки, на которые стоит смотреть в первую очередь, собрал Patchstack. Это неожиданные PHP-файлы во временных подпапках плагина и в обычных папках загрузок, а также повторяющиеся запросы к методам отправки формы с перебором расширений. Если вы не администрируете сайт сами, перешлите эти ориентиры тому, кто его ведёт, или закажите внешнюю проверку. Важный момент: обновление закрывает уязвимость, но не говорит, была ли атака раньше. Если плагин долго работал в уязвимой версии и сайт доступен из интернета, проверку журналов и файлов стоит провести обязательно.
Наше мнение
Конструкторы и их дополнения ускоряют разработку, но каждый плагин — это чужой код с доступом к вашему сайту. CVE-2026-85097 опасна не своей сложностью, а тем, что не требует входа: уязвимый сайт находят и атакуют автоматически в тот же день.
Мы советуем держать список всех плагинов с их назначением и подписаться на бюллетени безопасности хотя бы для тех, что обрабатывают пользовательский ввод: формы, загрузку файлов, оплату. Плагины, которыми вы не пользуетесь, удаляйте полностью, а не отключайте: отключённый плагин всё равно лежит на сервере и может быть уязвим.
Отдельно стоит сказать про резервные копии. Если сайт работал в уязвимой версии и мог быть скомпрометирован, восстановление из копии имеет смысл только из той, что сделана до возможной атаки. Поэтому копии должны храниться с запасом по времени, а не перезаписываться каждый день поверх предыдущей.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Как узнать версию Bricksforge?
В админке WordPress откройте раздел «Плагины» и найдите Bricksforge. Версия указана под названием. Если 3.1.8.9 или ниже — обновляйте.
У меня WordPress, но нет Bricks и Bricksforge. Я в опасности?
По этой уязвимости — нет, она в конкретном плагине. Но принцип касается любых форм с загрузкой файлов, поэтому проверьте, какие плагины на сайте их обрабатывают.
Можно ли просто отключить плагин вместо обновления?
Отключение убирает функциональность, но файлы плагина остаются на сервере. Безопаснее обновить до 3.1.8.10, а если плагин не нужен — удалить полностью.
Как понять, что сайт уже атаковали?
Признаки — неизвестные PHP-файлы в папках загрузок, особенно во временных подпапках плагина, новые администраторы, изменённые файлы. При сомнениях проведите аудит и проверьте журналы с 7 октября.
Что такое виртуальный патч?
Это правило на уровне защиты сайта (WAF или плагина безопасности), которое блокирует запросы, похожие на атаку, пока вы не обновили уязвимый компонент. Это временная мера, а не замена обновлению.