
Claude Code получил моды: как настроить ИИ-агента под команду
1 октября 2026 года Anthropic добавила в Claude Code — ИИ-агента для разработки — моды. Это небольшие функции на TypeScript, которые меняют поведение агента: переписывают запросы, блокируют или повторяют вызовы инструментов, решают, давать ли разрешение, вырезают секреты из вывода, дорисовывают интерфейс. Моды распространяются в составе плагинов. Новость важна для компаний, где ИИ-агенты уже работают с кодом, и для тех, кто заказывает разработку у команд, использующих такие инструменты.
Что умеют моды
По описанию Anthropic, мод может:
- переписать промпт до того, как он попадёт в модель;
- заблокировать, изменить или повторить вызов инструмента;
- одобрить или отклонить запрос разрешения;
- вырезать секреты из вывода инструментов;
- изменить или заменить части интерфейса, добавить кнопки и поля;
- заменить встроенную функцию — например, команда `/diff` теперь сама является модом, её можно отключить или заменить.
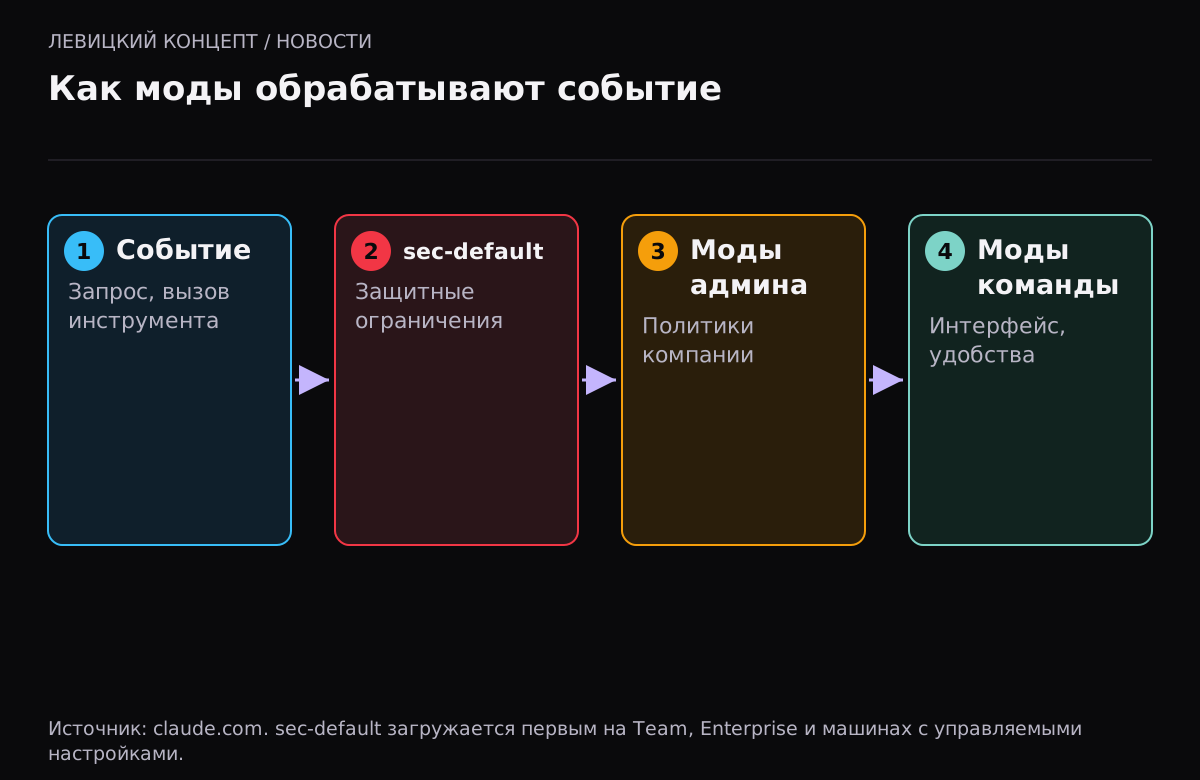
Моды работают в терминальной версии Claude Code и в настольном приложении. Несколько модов складываются в цепочку: первый загруженный видит событие первым, а его результат — последним.
| Возможность | Хуки | Моды |
|---|---|---|
| Реакция на события | Да | Да |
| Переписать событие или запрос | Нет | Да |
| Свой интерфейс: панели, кнопки | Нет | Да |
| Заменить встроенную функцию | Нет | Да |
| Сложность | Проще | Нужен TypeScript |
| Изоляция | — | Нет, полный доступ к машине |
Примеры из анонса
- панель статуса CI/CD, которая обновляется, когда сборки проходят или падают;
- защита продакшена: подтверждение перед командами, которые трогают боевые настройки;
- журнал аудита, который записывает каждое действие других модов.
Плагины и каталог
Моды распространяются внутри плагинов. С 25 сентября 2026 года, по релиз-нотам Anthropic, разработчики могут отправлять плагины в каталог Claude через отдельный портал, отслеживать проверку и смотреть статистику использования после публикации. Установить плагин можно из каталога или командой `/plugin` в терминальной версии. Чтобы поделиться модом с командой, его упаковывают в плагин и публикуют во внутреннем или общем маркетплейсе.
Пример: защита боевого сервера
Типичная ситуация: разработчик просит агента «поправить конфигурацию и перезапустить сервис», а агент выполняет команду не на тестовом, а на боевом сервере. Мод, который проверяет каждую команду на признаки продакшена — имена хостов, пути к боевым конфигурациям, переменные окружения — и требует явного подтверждения человеком, закрывает этот риск. Anthropic приводит такой пример в анонсе. В связке с журналом аудита это даёт и защиту, и историю: кто что разрешил и когда.
Безопасность: главное
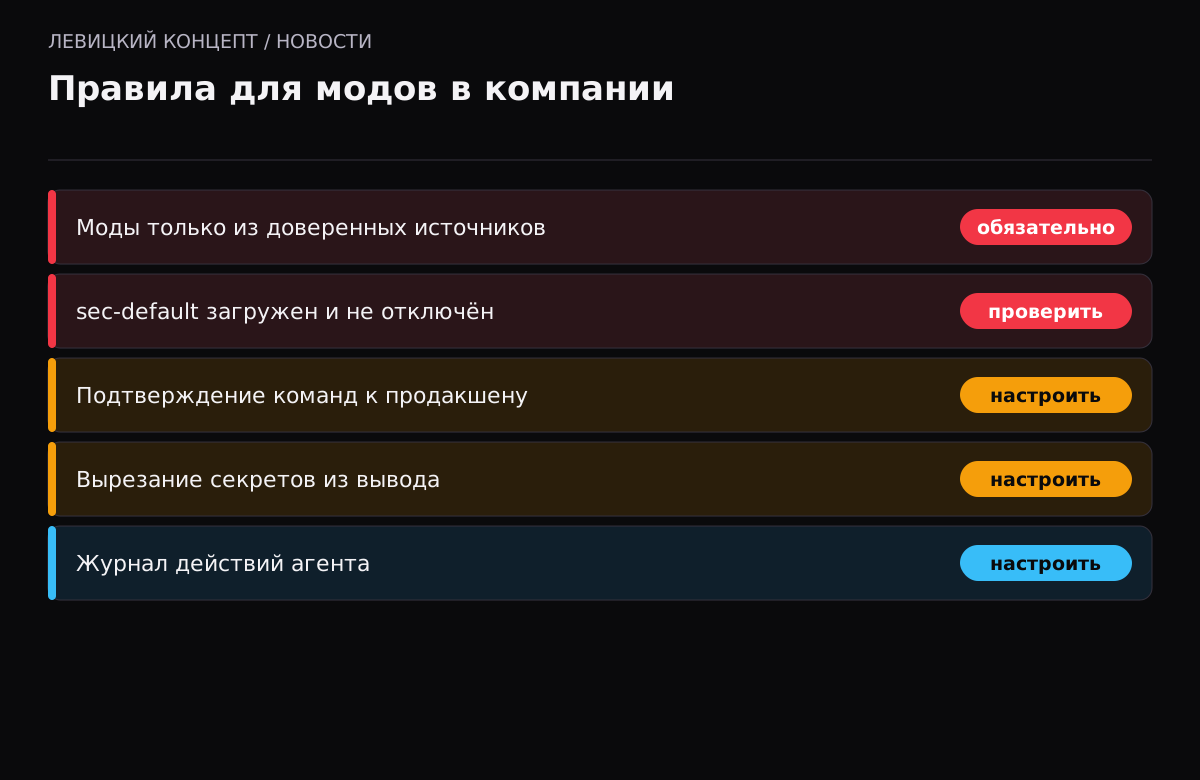
Anthropic прямо предупреждает: моды не изолированы. У них тот же доступ к машине, что у самого Claude Code. Устанавливать их нужно только из доверенных источников.
Для организаций предусмотрен встроенный мод `sec-default`. На тарифах Team и Enterprise и на машинах с управляемыми настройками он загружается первым и не даёт пользовательским модам делать рискованные вещи — например, обходить запрещающие правила разрешений. Администраторы могут загружать свои моды раньше него, но Anthropic советует включать `sec-default` в этот список, чтобы сохранить ограничения. Администраторы также могут разрешать или блокировать маркетплейсы плагинов.
Кого касается
- команд разработки, которые используют Claude Code в работе;
- компаний, у которых подрядчик пишет код с помощью ИИ-агентов;
- руководителей, отвечающих за безопасность рабочих станций разработчиков;
- авторов плагинов: с 25 сентября плагины для Claude можно отправлять в каталог через портал разработчика.
Что делать
- Если в команде используется Claude Code — договоритесь, кто и откуда может ставить плагины и моды.
- На тарифах Team и Enterprise проверьте, что `sec-default` загружается и не отключён.
- Начните с защитного мода: подтверждение перед командами, которые затрагивают продакшен, и вырезание секретов из вывода.
- Добавьте журнал действий агента — он пригодится при разборе инцидентов.
- Для простых правил используйте хуки: они легче и понятнее.
Когда моды не нужны
Если команде достаточно простых правил — «не запускать такие-то команды», «спрашивать перед удалением файлов», — хватит встроенных настроек разрешений и хуков. Моды оправданы, когда нужно менять сами события, добавлять свои панели в интерфейс или заменять встроенные функции. Чем меньше постороннего кода работает рядом с агентом, тем проще проверить безопасность. Поэтому разумный порядок — сначала настройки разрешений, затем хуки, и только потом моды.
Что это даёт бизнесу
Для заказчика разработки моды — способ сделать работу ИИ-агентов подрядчика контролируемой. Можно потребовать, чтобы агент не имел доступа к боевым настройкам без подтверждения человека, чтобы секреты не попадали в логи, а все действия записывались. Это та же логика, что и с правами сотрудников: минимально необходимый доступ и журнал действий.
Наше мнение
Мы считаем моды полезным шагом: ИИ-агент в разработке становится настраиваемым инструментом, а не «чёрным ящиком». Но вместе с гибкостью приходит риск — неизолированный код от неизвестного автора на машине с доступом к репозиториям и серверам. Что мы советуем клиентам: если подрядчик использует ИИ-агентов, спросите, какие ограничения настроены — подтверждение опасных команд, защита секретов, журнал действий. О том, как ИИ меняет стоимость и процесс разработки, мы писали в статье «Разработка с ИИ в 2026».
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Что такое моды в Claude Code?
Небольшие функции на TypeScript, которые меняют поведение агента: переписывают запросы, блокируют или повторяют вызовы инструментов, управляют разрешениями и интерфейсом. Появились 1 октября 2026 года.
Чем моды отличаются от хуков?
Моды могут переписывать события, рисовать интерфейс и заменять встроенные функции. Хуки проще и подходят для несложных правил.
Безопасны ли моды?
Моды не изолированы и имеют полный доступ к машине. Ставьте их только из доверенных источников. В организациях защитные ограничения даёт встроенный мод sec-default.
Как распространяются моды?
В составе плагинов — через каталог Claude или команду /plugin. Администраторы могут разрешать или блокировать маркетплейсы плагинов.
Можно ли попросить Claude Code написать мод?
Да. По описанию Anthropic, мод можно написать самому или попросить об этом Claude Code. Перед использованием такой код стоит проверить, как любой другой.
Где работают моды?
В терминальной версии Claude Code и в настольном приложении. Мод может быть рассчитан на одну из этих сред или на обе.