
Доверенное ПО: Минцифры вынесло требования на обсуждение
13–14 октября 2026 года Минцифры разместило на портале regulation.gov.ru проект постановления (№ 171820) с требованиями к доверенному программному обеспечению. Проект меняет сразу три постановления — о реестре российского ПО (№ 1236), о перечне доверенного ПО (№ 1931) и о сроках новых требований (№ 1937). Это пока проект на общественном обсуждении. Разбираем, что в нём есть и кого он реально затронет.
Что такое доверенное ПО
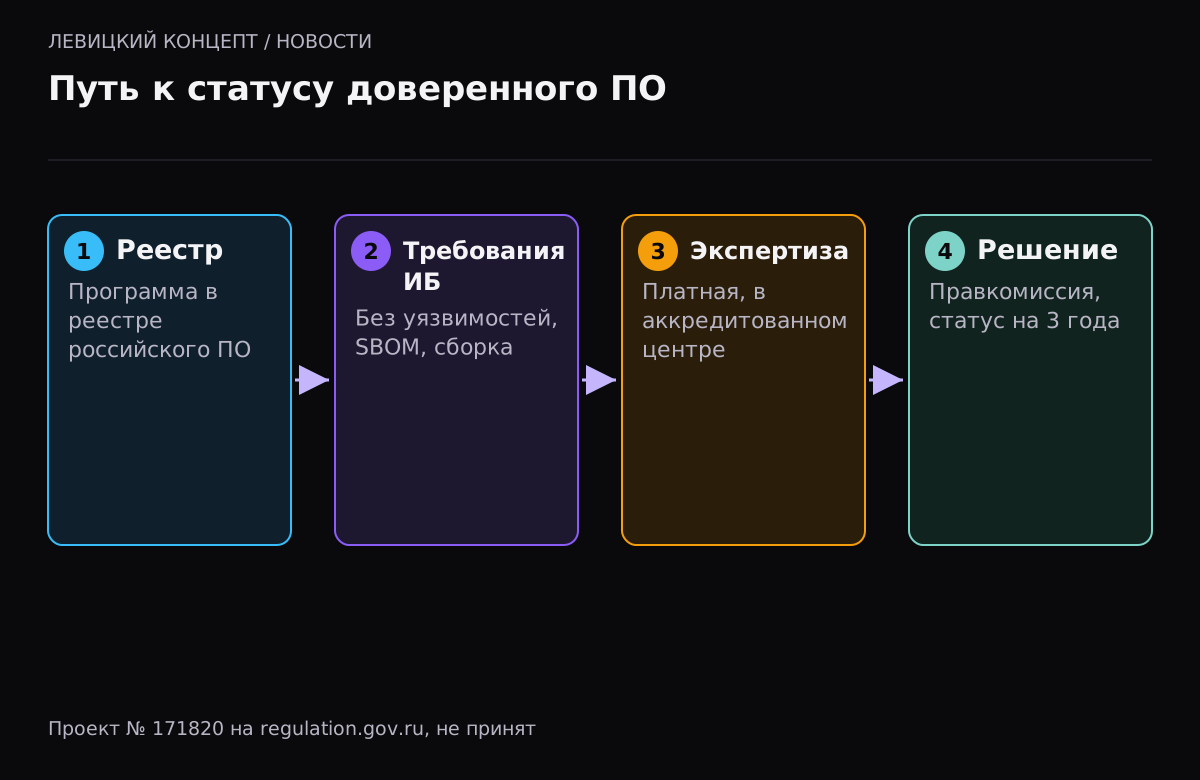
Доверенное ПО — не отдельный реестр, а дополнительный статус внутри реестра российского ПО. По разбору на Хабре, для него нужны четыре условия: исключительное право у российского лица, наличие в реестре, соответствие требованиям информационной безопасности и отсутствие сведений, составляющих гостайну. Процедура — заявка, платная экспертиза в аккредитованном центре тестирования и решение правительственной комиссии. Статус действует три года.
По данным CNews от 14 сентября, отбор софта будет вести структура «Росатома» и ещё несколько организаций, а запуск перечня ожидался до конца года. На момент публикации проекта, по оценке автора Хабра, перечень доверенного ПО оставался пустым около семи с половиной месяцев: требований безопасности не было, и центрам тестирования не по чему было проверять.
Что требует проект
Обязательные требования безопасности, по пересказу Хабра и «Парламентской газеты»:
- отсутствие неустранённых уязвимостей из банка данных угроз ФСТЭК;
- хранение исходных текстов и сборка в контролируемом окружении — зарубежные облачные сервисы для этого не подходят;
- обновления только с согласия пользователя;
- актуальный перечень компонентов (SBOM) и соблюдение лицензий открытого ПО;
- для веб-доступа — работа хотя бы в одном доверенном браузере.
Добровольные требования: совместимость с российскими процессорами, техподдержка по всей России, публичная документация API, обучающие материалы.
| Класс ПО | Сейчас | По проекту |
|---|---|---|
| Офисное | 1 сентября 2026 | 1 сентября 2027 |
| Системное и серверное | 1 января 2027 | 1 января 2028 |
| Прикладное, отраслевое, СЗИ | 1 июня 2027 | 1 июня 2028 |
| Промышленное | 1 января 2028 | 1 января 2029 |
Кого это касается
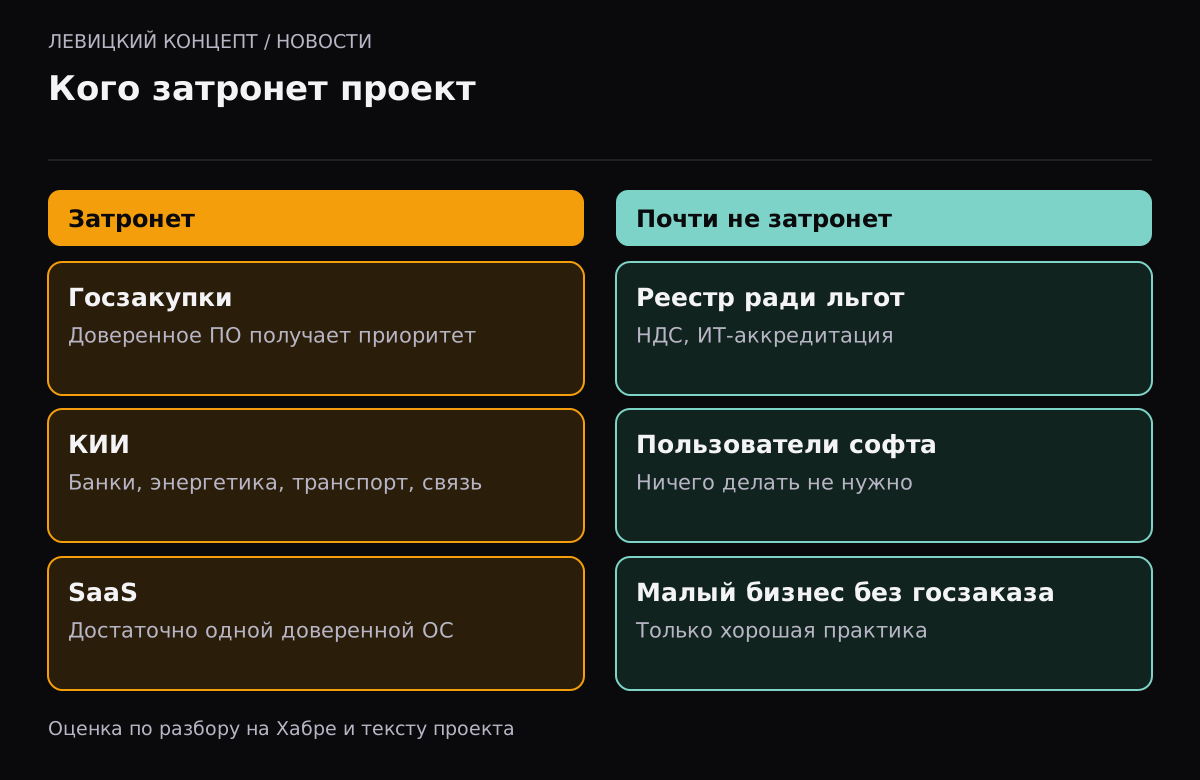
Поставщиков в госзакупки. По Хабру, с 1 марта 2026 года заявка с обычным реестровым ПО приравнивается к иностранной, если в закупке есть заявка с доверенным продуктом. Для тех, кто продаёт госзаказчикам, статус становится конкурентным преимуществом.
Поставщиков ПО для объектов КИИ — банков, энергетики, транспорта, связи, госорганов.
SaaS-разработчиков. Проект добавляет случай, когда достаточно совместимости с одной доверенной ОС, — для ПО, предоставляемого через облако. Это упрощает жизнь сервисам, которые работают в браузере.
Кого почти не коснётся. Компании, которые не работают с госзаказчиками и КИИ, а в реестре находятся ради льгот (НДС, упрощённая ИТ-аккредитация), по мнению автора Хабра, статус не получат и не обязаны получать. Малому бизнесу, который просто пользуется российским софтом, ничего делать не нужно.
Что сделать разработчику
- Решите, нужен ли вам статус. Если вы не продаёте госзаказчикам и в КИИ, скорее всего, нет.
- Если нужен — начните со SBOM: перечень компонентов и их лицензий понадобится в любом случае.
- Проверьте, где хранятся исходники и где идёт сборка. Публичные зарубежные сервисы по проекту не подходят.
- Наладьте процесс устранения уязвимостей по банку угроз ФСТЭК: сканирование зависимостей, сроки исправления.
- Оставьте отзыв на regulation.gov.ru, если формулировки неясны: обсуждение для этого и нужно.
Что говорят о стоимости
Экспертиза платная, её проводит аккредитованный центр. По данным Хабра, центр должен иметь ИТ-аккредитацию, не менее 10 специалистов, три года на рынке и страхование ответственности от 10 млн рублей; аккредитован «Гринатом», стоимость экспертизы публично не названа. Небольшим разработчикам стоит учитывать эту статью расходов, прежде чем включать статус в планы продаж.
Что делать, если вы уже сдаёте в госзакупки
Если вы продаёте программу госзаказчикам, следите за ходом обсуждения и окончательной редакцией: проект переносит сроки требований к доверенным ОС на год, но сами требования к доверенному ПО начнут работать после принятия постановления. Подготовьте заранее перечень компонентов, описание сборки и процесса обновлений — это основа любой экспертизы. И заложите время: экспертиза в центре тестирования и решение комиссии не делаются за неделю.
Где следить за проектом
Карточка проекта на regulation.gov.ru показывает сроки обсуждения, сводку предложений и последующие этапы: доработку, согласование, принятие. Подпишитесь на уведомления по проекту или проверяйте карточку раз в пару недель. После принятия постановление публикуется на портале правовой информации, и с этой даты начинают течь сроки, которые в нём установлены. До принятия любые цифры в проекте — ориентир, а не обязанность.
Что важно для заказчиков
Если вы заказываете разработку для госзаказчика или компании из КИИ, требования к доверенному ПО со временем начнут появляться в техническом задании. Уже сейчас разумно просить у подрядчика перечень используемых компонентов и их лицензий, а также описание процесса обновления зависимостей. Для коммерческого заказчика это тоже полезно: так проще понять, насколько проект зависит от сторонних библиотек и что будет при их устаревании.
Наше мнение
Для большинства наших клиентов — малого и среднего бизнеса без госзаказа — проект ничего не меняет в ближайшие годы. Но его требования описывают хорошую инженерную практику: перечень компонентов, контролируемая сборка, работа с уязвимостями. Мы советуем внедрять это не ради статуса, а потому что это снижает риски проекта.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Проект уже принят?
Нет. Это проект постановления на общественном обсуждении на regulation.gov.ru (№ 171820).
Нужно ли малому бизнесу переходить на доверенное ПО?
По проекту — нет. Требования касаются в первую очередь поставщиков для госзакупок и объектов КИИ.
Чем доверенное ПО отличается от реестрового?
Это дополнительный статус для программ из реестра российского ПО, которые прошли экспертизу на соответствие требованиям информационной безопасности.
Что такое SBOM?
Перечень всех компонентов программы — библиотек, модулей — с версиями и лицензиями. Он нужен, чтобы быстро находить уязвимые компоненты.
Как долго действует статус доверенного ПО?
По описанию проекта — три года, продлевать можно не раньше чем за три месяца до окончания.