
eMudhra: браузеры заблокировали восемь удостоверяющих центров
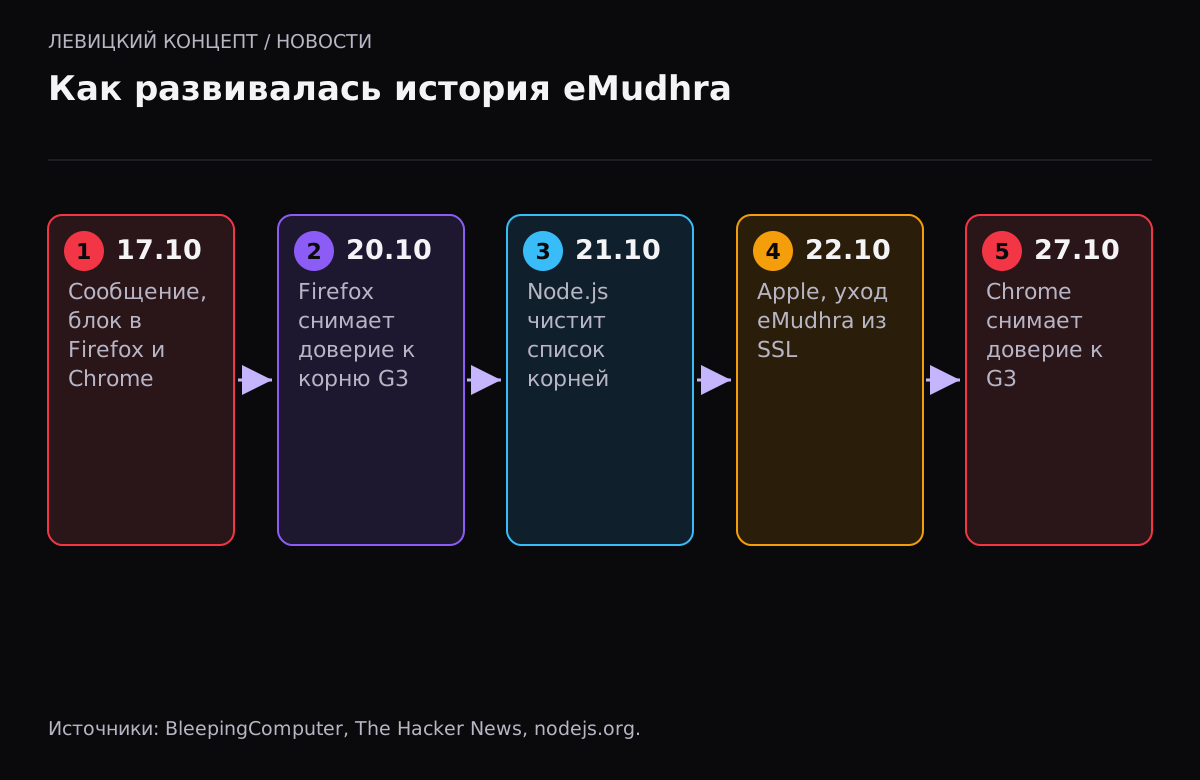
17 октября 2026 года исследователь сообщил браузерам и индийскому удостоверяющему центру eMudhra, что закрытые ключи восьми его промежуточных центров можно подобрать почти мгновенно. Firefox и Chrome заблокировали их в тот же день, 22 октября защиту добавила Apple, а совет директоров eMudhra решил уйти из глобального бизнеса TLS-сертификатов. Если ваш сайт работает на сертификате из цепочки emSign, его нужно заменить до 27 октября.
Что произошло
Закрытый ключ удостоверяющего центра должен быть огромным случайным числом. У восьми промежуточных центров eMudhra, созданных в апреле 2025 года, ключи P-384 оказались меньше 256. Подобрать такой ключ можно перебором 256 вариантов. По данным BleepingComputer, причиной стала ошибка в скрипте генерации, который создал второй, слабый набор ключей.
eMudhra заявляет, что этими ключами не выпускали сертификаты сайтам, а её системы не взламывали. Google сообщила, что до блокировки в журналах Certificate Transparency не появлялось ни одного сертификата сайта от этих центров.
| Дата | Событие |
|---|---|
| 17 октября | Сообщение исследователя, Firefox и Chrome блокируют промежуточные центры |
| 20 октября | Mozilla прекращает доверять корню emSign ECC Root CA - G3, выходит Firefox 158.0.1 |
| 21 октября | Node.js убирает центры eMudhra и три корня emSign из встроенного списка |
| 22 октября | Apple добавляет защиту, eMudhra объявляет уход из SSL/TLS |
| 27 октября | Chrome перестаёт доверять корню emSign ECC Root CA - G3 |
Кого касается
Отзыв корня ломает и честные сертификаты, выпущенные под ним. По подсчёту Chrome по журналам CT, на 21 октября к корню G3 вели около 30 800 действующих сертификатов. Почти все, 99,9%, выпущены через InCommon — сервис сертификатов для университетов США. Российский малый бизнес такие сертификаты встречает редко, но проверить стоит, особенно если сертификат покупали через зарубежного реселлера.
Второй круг затронутых — ваши серверы как клиенты. Программы со своим хранилищем корневых сертификатов (Node.js, Go, Python certifi, Docker-образы) доверяют этим центрам, пока их не обновят. Об этом мы пишем отдельно. Корнелльский университет, например, насчитал у себя больше 300 затронутых сертификатов и попросил владельцев перейти на RSA.
Что делать
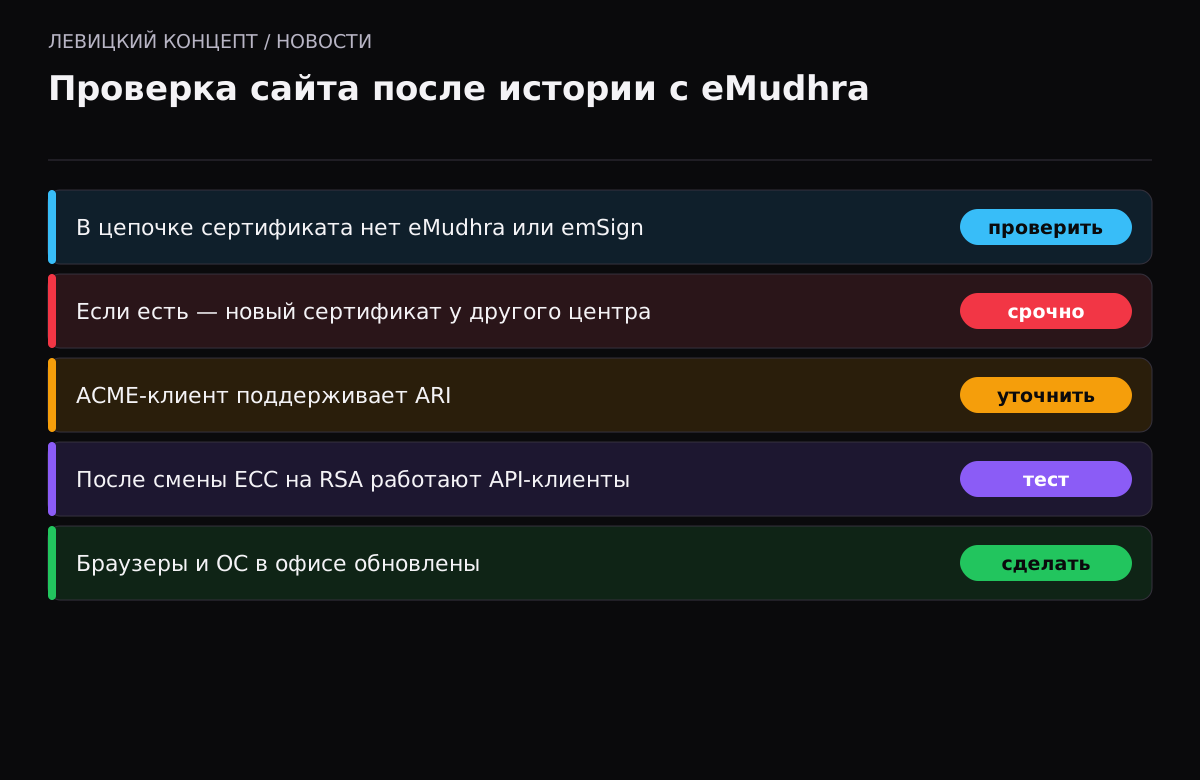
- Откройте свой сайт и посмотрите цепочку сертификата: значок замка, «Сертификат», вкладка «Путь». Ищите в цепочке eMudhra или emSign.
- Если нашли, получите новый сертификат у другого удостоверяющего центра из списка Chrome Root Store. Google советует сделать это немедленно.
- Если сертификат выпускается по ACME, проверьте, поддерживает ли клиент ARI. Обычный ACME-клиент не заменит сертификат вне своего окна продления: нужен ручной перевыпуск.
- При переходе с ECC на RSA проверьте конфигурацию сервера и клиентов, которые подключаются к вам по API.
- Обновите системы и браузеры в офисе: Firefox блокирует через OneCRL без перезапуска, остальным нужны обновления.
Что остаётся неясным
С корнем RSA (emSign Root CA - G1) ситуация не решена. Mozilla 20 октября заявила, что пока не отзывает доверие к нему. Chrome задал eMudhra 12 вопросов, в том числе каким ключом подписан список отзыва от 14 октября: исследователь заметил, что подпись не сходится с ключом центра. Университет Мичигана предупредил своих пользователей, что корень RSA тоже может потерять доверие.
Есть и история 2025 года. Тогда eMudhra публиковала некорректные списки отзыва для шести из тех же промежуточных центров и объяснила это ошибкой. 19 октября 2026 года компания сообщила Mozilla, что списки были переподписаны слабыми ключами. Chrome написал, что это вызывает серьёзные вопросы к прозрачности eMudhra.
eMudhra обещает заменить сертификаты пострадавших клиентов бесплатными от партнёров и поддерживать службы отзыва, пока все её сертификаты не истекут. Партнёров и дату ухода компания не назвала. Другие направления — электронная подпись, eSign, платформа CertiNext — продолжают работать.
Почему так быстро
Скорость реакции браузеров объяснима. Слабый ключ промежуточного центра позволяет выпустить сертификат на любой домен, и браузер ему поверит. Поэтому блокировка пришла в тот же день, а решение по корню — через три дня. Для владельца сайта это значит, что окна на «подумать» почти не бывает: при проблеме у удостоверяющего центра счёт идёт на дни.
Что это значит для бизнеса
История показывает, что сертификат — не вечная вещь, даже если оплачен на год. Удостоверяющий центр может потерять доверие браузеров за несколько дней. Мы советуем держать выпуск сертификатов автоматизированным и иметь запасной вариант: если основной центр перестанет работать, переход займёт часы, а не недели. Полезно и мониторить сертификаты снаружи: проверка раз в сутки покажет и скорое истечение, и смену цепочки, и ошибку доверия раньше, чем о ней напишут клиенты. Про сроки жизни сертификатов в 2026–2027 годах читайте в нашем обзоре изменений CA/Browser Forum.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
У меня сертификат Let's Encrypt. Меня это касается?
Сертификат сайта — нет, Let's Encrypt не связан с eMudhra. Но обновите системы и контейнеры, чтобы они перестали доверять скомпрометированным центрам.
Выпускали ли злоумышленники поддельные сертификаты?
Подтверждений нет. Google сообщила, что до блокировки в журналах Certificate Transparency не было сертификатов сайтов от этих центров. eMudhra заявляет, что ключи не использовались для выпуска.
Что будет с сайтом, если ничего не делать?
Если сертификат выпущен под корнем emSign ECC Root CA - G3, Firefox уже не доверяет ему, а Chrome перестанет 27 октября. Посетители увидят ошибку безопасности.
Как быстро посмотреть цепочку сертификата?
В браузере нажмите на значок слева от адреса, откройте сведения о сертификате и вкладку с путём сертификации. В цепочке будут названия всех центров.
Что такое ARI?
ACME Renewal Information — расширение протокола ACME, через которое удостоверяющий центр сообщает клиенту, что сертификат пора заменить раньше срока. Без него замену придётся запускать вручную.
Сколько сертификатов затронуто?
По подсчёту Chrome на 21 октября — около 30 800 действующих сертификатов под корнем G3, почти все выпущены через InCommon. eMudhra оценивает объём переноса примерно в 30 000 сертификатов, из них около 97% выпущены по ACME.