
Купили VPS: что проверить до запуска сайта
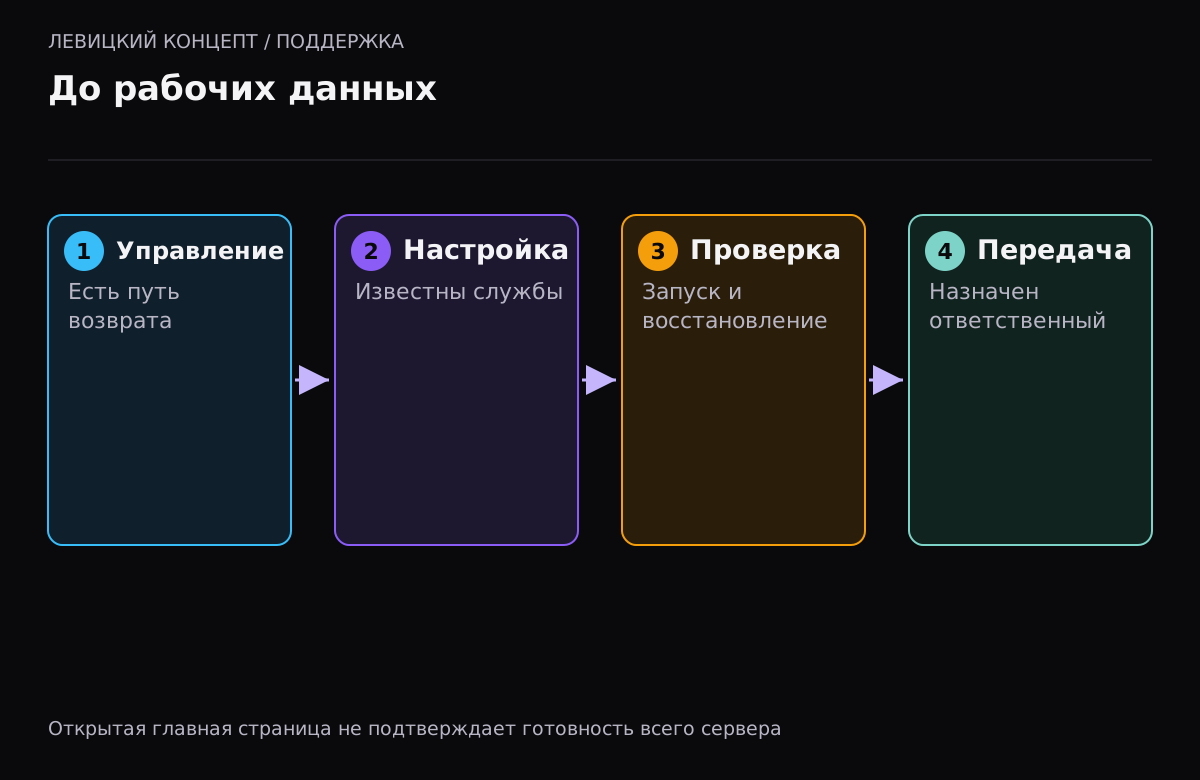
Оплаченный VPS с доступом в панель ещё не означает готовность к рабочему сайту. До запуска нужно проверить, кто управляет сервером, как восстанавливается доступ, какие службы доступны из сети и что произойдёт после обновления или перезапуска. Главная страница может открываться даже тогда, когда эти вопросы остались без ответа. Удобнее принять базовую настройку до появления клиентских данных.
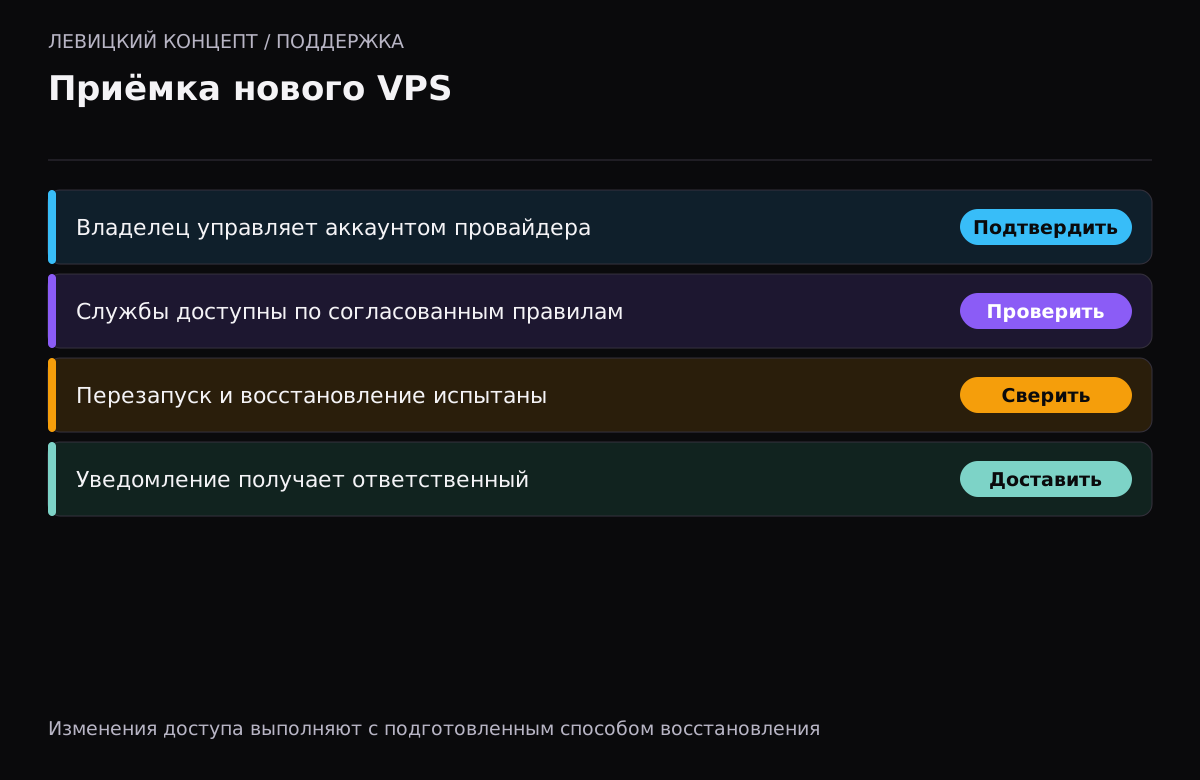
Ниже — план проверки собственного нового сервера, а не набор команд для любой операционной системы. Конкретные настройки зависят от образа, приложения и услуг провайдера. Изменения доступа и сетевых правил выполняет ответственный специалист с подготовленным способом возврата. Не переносите отдельные команды из примера другого проекта на рабочую машину без проверки условий.
До первого приложения подтвердите управление
Кто владеет аккаунтом провайдера и получает уведомления об оплате? У кого есть возможность открыть консоль или другой предусмотренный способ восстановления? Кто сможет действовать, если компьютер администратора недоступен? Ответы должны относиться к компании, а не только к одному личному чату с подрядчиком. Не храните все средства восстановления в том же месте, потеря которого и создаёт проблему.
Запишите идентификатор сервера, назначение, операционную систему и ответственных. Секреты при этом не следует переносить в общий документ. Для паспорта достаточно указать, где они управляются и кто имеет соответствующие права. Отдельно определите процедуру передачи сопровождения: новый специалист должен получить необходимое, а прежний — перестать иметь ненужный доступ.
На пустом сервере удобно проверить восстановление управления разрешённым способом. Эта проверка не требует отключать единственный рабочий вход наугад. Важно заранее понять доступные средства провайдера и ограничения. Наличие кнопки «Консоль» в интерфейсе не доказывает, что ответственный сотрудник может воспользоваться ею с текущими правами.
Доступ администратора и доступ посетителя различаются
Администрирование сервера и открытие сайта решают разные задачи. Не оставляйте служебные интерфейсы общедоступными только потому, что иначе проще подключиться. Для каждого нужного подключения укажите назначение и допустимый источник. Это касается и дополнительных панелей, которые могли быть установлены вместе с готовым образом.
В документации Ubuntu об OpenSSH описаны настройки удалённого управления и аутентификации. Перед ограничением старого способа входа нужно убедиться, что согласованный новый способ работает. Для иной системы используйте её актуальную документацию. Само наличие установленного SSH-сервера не подтверждает правильность конкретной настройки или готовность к сопровождению.
Не проверяйте все изменения одним действием. Сначала согласуйте план, сохраните возможность возврата, затем применяйте и подтверждайте результат. Если после настройки потерян доступ, важно иметь предусмотренный путь восстановления, а не начинать хаотично менять сетевые правила в панели провайдера. Порядок действий входит в базовую подготовку, а не считается необязательным дополнением.
| Участок подготовки | Проверяемое действие | Что не считается достаточным |
|---|---|---|
| Управление | Ответственный может восстановить доступ | Пароль однажды отправили в переписку |
| Сеть | Доступны нужные службы из согласованных источников | Сайт открылся у администратора |
| Обновления | Известны порядок и ответственный | Включена неизвестная автоматизация |
| Запуск | Приложение возвращается после согласованного перезапуска | Оно работает в открытом терминале |
| Восстановление | Учебное восстановление проверено отдельно | Где-то лежит архив |
| Наблюдение | Сигнал доходит назначенному человеку | Установлен красивый график |
Сетевые правила проверяют по фактическим службам
Составьте перечень того, что должно принимать подключения извне. Для обычного веб-проекта посетителю не обязательно нужен прямой доступ к внутренней базе или диагностическому интерфейсу. Конкретное решение зависит от архитектуры, поэтому сначала определяют связи, а затем правила. Список открытых портов из чужой инструкции не заменяет эту работу.
Руководство Ubuntu по firewall описывает UFW как средство управления сетевыми правилами. В документации указано, что исходно он может быть отключён. Поэтому наличие пакета не доказывает действующую фильтрацию. Проверяйте результат конфигурации и учитывайте дополнительные средства провайдера, если они участвуют в пути подключения.
Для приёмки сопоставьте ожидаемое и наблюдаемое в пределах разрешённых проверок своего сервера. Не открывайте все направления временно без понятного окончания такого режима. Если приложению требуется новое соединение, зафиксируйте его назначение. Иначе базовая настройка быстро превратится в набор исключений, происхождение которых никто не может объяснить.
Обновления требуют согласованного порядка
Уточните версию системы, источники пакетов и выбранный режим обновления. Не следует считать, что автоматическое обновление одинаково обслуживает все компоненты приложения. Часть ПО может быть установлена другим способом. Ответственный должен понимать, что обновляется автоматически, что вручную и как проверяется результат после изменения.
В документации Ubuntu об автоматических обновлениях разобраны настройки unattended-upgrades. Это инструмент с определяемой конфигурацией, а не обещание бесперебойной работы любого сайта. Для проекта отдельно согласуйте действия при необходимости перезапуска и способ наблюдения за результатом. Не отключайте обновления навсегда только ради отсутствия изменений.
На новом сервере проще проверить приложение до публичного запуска. Если подготовка занимает время, сохраните список проверенных версий и повторите существенные проверки перед открытием сайта. Старый успешный тест не подтверждает состояние после последующих изменений. В журнале достаточно кратко записывать действие, результат и ответственного без публикации секретных настроек.
Приложение должно работать без открытого терминала
Уточните, чем управляется служба и как она возвращается после предусмотренного перезапуска. Процесс, оставленный в личной сессии администратора, не является понятной моделью эксплуатации. Для каждой части проекта должны быть известны запуск, остановка, диагностика и зависимости. Это относится не только к веб-странице, но и к фоновой обработке, если она действительно нужна приложению.
Проверку перезапуска выполняйте в согласованной тестовой среде или в предусмотренное окно до рабочих данных. После неё проверьте пользовательский сценарий, а не только наличие процесса. Главная может отвечать, пока операция сохранения или нужный фоновый обработчик не работает. Конкретные контрольные действия выбирают по назначению приложения.
Отдельно зафиксируйте пути хранения данных. Временный каталог или содержимое пересобираемой папки не должны случайно стать единственным хранилищем важных файлов. При следующем выпуске такое допущение проявится потерей результата. До запуска разработчик и администратор должны одинаково понимать, какие данные сохраняются независимо от обновления кода.
Копии и наблюдение принимаются действиями
Определите, что входит в резервирование: данные приложения, необходимые файлы и настройки для восстановления. Затем проверьте учебное восстановление в отдельном месте. Архив на том же диске может быть полезен для отдельной задачи, но не решает все сценарии отказа. Модель хранения копий выбирают по рискам и требованиям проекта.
Наблюдение начните с доступности нужного действия и ресурсов, которые могут ограничить работу. Полезно заранее определить, кто получает сигнал и что делает дальше. Наличие графика без ответственного не создаёт сопровождение. Проверка доставки учебного уведомления помогает обнаружить забытый адрес или канал до реального сбоя.
Не назначайте универсальный безопасный процент памяти или диска для любых приложений. Сначала измерьте характерные операции, оставьте обоснованный запас и согласуйте условия реакции. Приёмка базовой настройки не требует нагрузочного эксперимента на рабочем сервере. Дополнительные испытания планируют отдельно, чтобы сама проверка не мешала соседним проектам.
Короткий результат, который стоит запросить у исполнителя
Для подготовки сервера передайте назначение проекта, требования к доступности и ожидаемый порядок сопровождения. Для проверки безопасности настроек согласуйте область проверки и разрешённые действия. Если тип хостинга ещё не выбран, сначала изучите сравнение виртуального хостинга, VPS и облака: оно отвечает на другой вопрос, чем готовность уже купленной машины.
Результатом должен стать компактный паспорт: что размещено, кто отвечает, как восстановить управление, как выпускается приложение, где проверено восстановление и куда идут сигналы. Приложите результаты согласованных проверок. Такой документ полезнее списка установленных программ: он показывает, как сервер будет обслуживаться после первого успешного открытия сайта.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Если сайт уже открывается, сервер готов?
Это подтверждает только конкретный сценарий открытия. Доступ, восстановление, обновления, запуск служб и наблюдение проверяют отдельно.
Достаточно установить firewall?
Нет. Нужно проверить действующую конфигурацию и её соответствие нужным соединениям. Установленный пакет не доказывает применение правил.
Можно сразу отключить прежний способ входа?
Сначала подтверждают новый согласованный доступ и возможность восстановления. Изменения не должны оставлять ответственного без рабочего пути управления.
Что запросить после первичной настройки?
Паспорт сервера, ответственных, порядок выпуска и восстановления, перечень проверок и канал уведомлений. Секреты хранят отдельно от общего документа.