
MikroTik: цепочку MikroTrick атакуют, обновите RouterOS
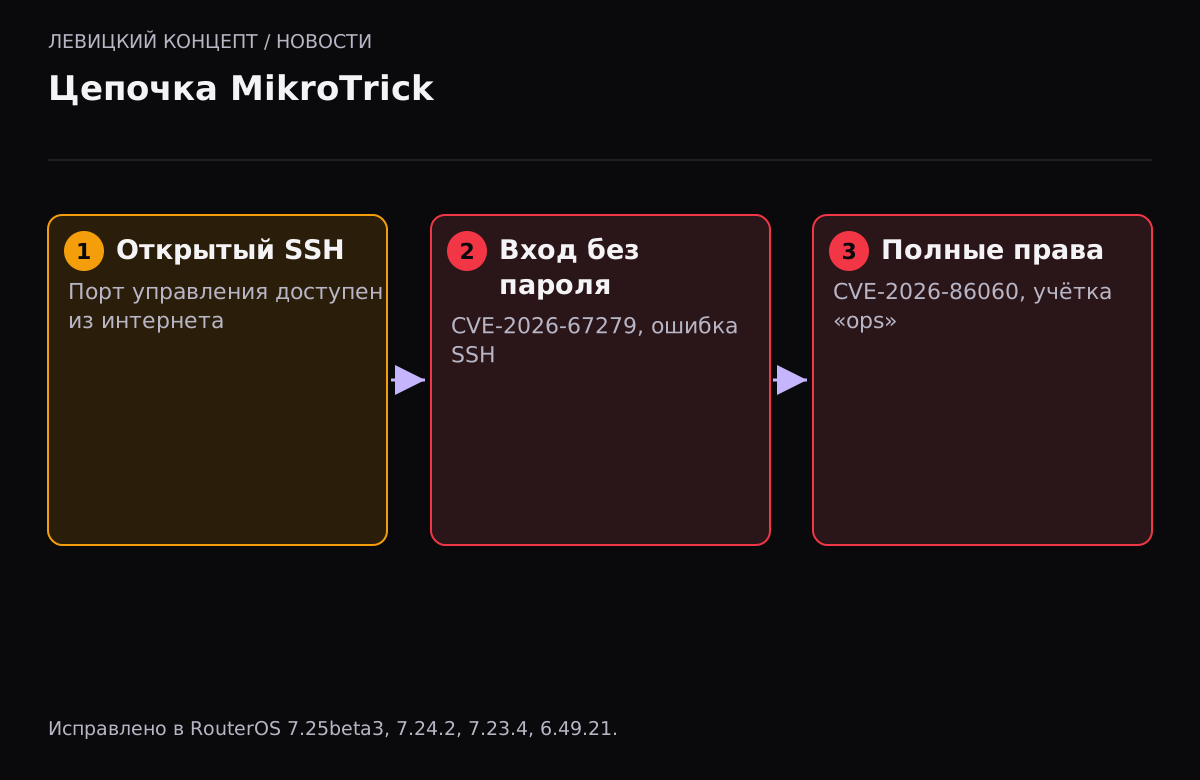
С начала сентября 2026 года злоумышленники захватывают роутеры MikroTik, у которых SSH доступен из интернета. Польский CERT назвал цепочку уязвимостей MikroTrick: она даёт полный контроль над устройством. MikroTik выпустил исправления 3 сентября, но к концу месяца канадский Центр кибербезопасности добавлял в предупреждение всё новые CVE из каталога эксплуатируемых. MikroTik стоит во многих офисах, магазинах и на складах, поэтому новость касается и малого бизнеса.
Что произошло
CERT Polska 5 сентября сообщил об атаках и призвал немедленно обновиться. 22 сентября он опубликовал технический разбор, где уточнил состав цепочки. В неё входят две уязвимости:
- CVE-2026-67279 — ошибка в SSH: повторное согласование ключей во время входа переводит сервер в обработку канала без завершённой аутентификации.
- CVE-2026-86060 — специально подобранное имя пользователя заставляет программу входа прочитать маску прав из SSH-канала и выдать полные права администратора.
Ранние публикации, включая первый отчёт BleepingComputer, связывали с MikroTrick другую уязвимость, CVE-2026-67276 — подмену пользователя, который входит по RSA-ключу. CERT Polska пишет, что это отдельная уязвимость, но и она исправлена в тех же версиях. Ещё одна, CVE-2026-67277, касается службы bandwidth-test: без авторизации можно получить фрагменты памяти ядра или перезагрузить роутер. CERT Polska отмечает, что при поиске уязвимостей использовал ИИ-агентов.
| Дата | Событие |
|---|---|
| 3 сентября | MikroTik выпускает RouterOS 7.25beta3, 7.24.2, 7.23.4 и 6.49.21 |
| 5 сентября | CERT Polska сообщает об атаках, ShadowServer видит около 122 500 устройств MikroTik с открытым SSH |
| 8 сентября | Предупреждение канадского Центра кибербезопасности AV26-887 |
| 10 сентября | CVE-2026-67277 и CVE-2026-86060 в каталоге эксплуатируемых CISA |
| 22 сентября | Технический разбор CERT Polska: цепочка — CVE-2026-67279 и CVE-2026-86060 |
| 25 сентября | В каталог CISA добавлена CVE-2026-67279 |
Кого касается
Уязвимы роутеры с RouterOS до исправленных версий, у которых SSH, веб-интерфейс или bandwidth-test доступны из интернета. MikroTik сообщает, что затронуты не все конфигурации, и не раскрывает деталей, чтобы дать время на обновление.
Домашние устройства со стандартным файрволом MikroTik защищены: он по умолчанию закрывает порты управления снаружи. В бизнесе картина другая. Роутер часто настраивал приходящий администратор, который открыл SSH «чтобы подключаться удалённо», и с тех пор никто не заглядывал.
Что делать
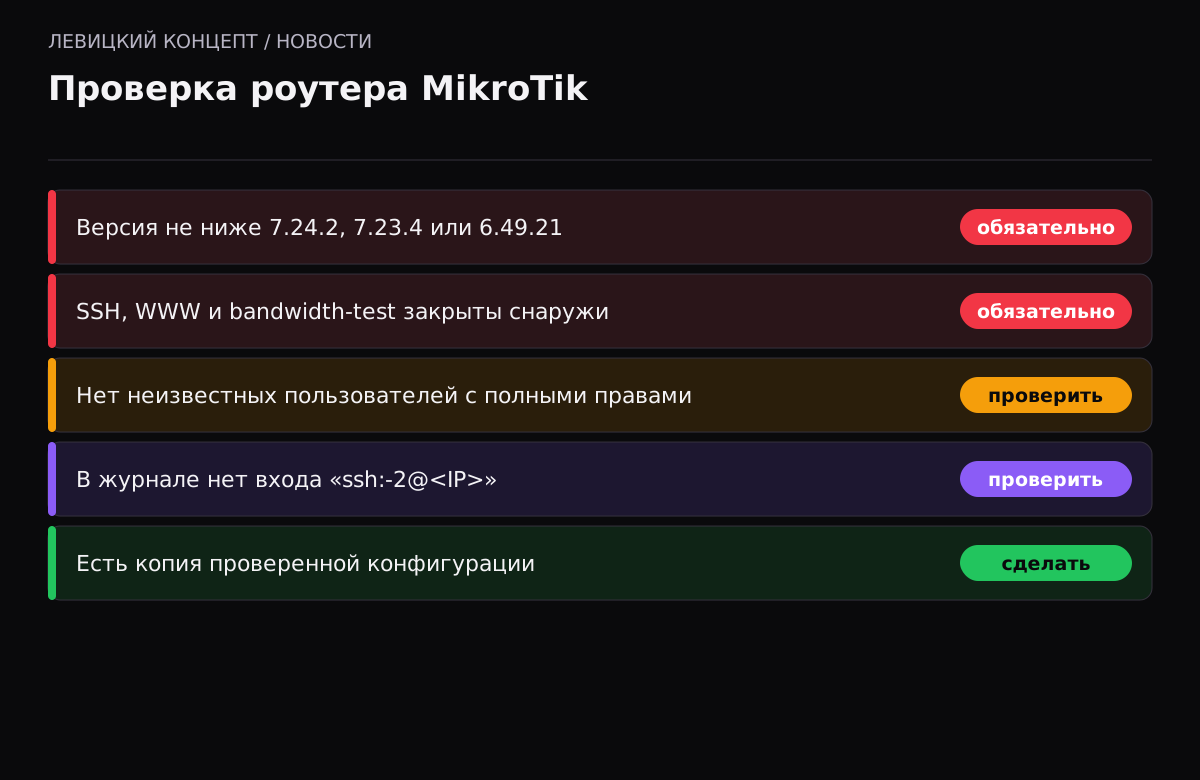
- Узнайте версию RouterOS: в WinBox или веб-интерфейсе в разделе System → Resources, или командой `/system resource print`. Проверьте её калькулятором ниже.
- Обновитесь до 7.24.2, 7.23.4 или 6.49.21 и новее. Если ветка ниже 7.23, переходите на актуальную.
- До обновления закройте из интернета SSH, WWW, WWW-SSL и bandwidth-test. Удалённое управление — только через VPN или со списка доверенных адресов.
- Проверьте список пользователей. В атаках появлялась неизвестная учётная запись с полными правами, в отчётах — «ops».
- Посмотрите журнал: признак атаки — неудачный вход SSH для пользователя «-2» и добавление пользователя через «ssh:-2@<IP>».
- Если есть признаки взлома: отключите роутер от сети, сохраните журнал и конфигурацию, сбросьте к заводским настройкам, восстановите конфигурацию из проверенной копии и смените все пароли и ключи.
Встроенная проверка
Исправленные версии при загрузке ищут известные признаки несанкционированных изменений конфигурации, отключают вредоносные записи и пишут критическое предупреждение в журнал. CERT Polska предупреждает: если такой записи нет, это не доказывает, что роутер чист. Проверять вручную всё равно нужно.
Наше мнение
Роутер — самое забытое устройство в офисе. Его ставят один раз и вспоминают, когда пропадает интернет. При этом через него идёт весь трафик компании, а захваченный роутер может перенаправлять запросы, перехватывать незащищённые соединения и служить точкой входа во внутреннюю сеть.
Мы советуем раз в квартал заглядывать в роутер: версия прошивки, список пользователей, открытые наружу службы. Удалённое управление — только через VPN. И важно, чтобы доступы к роутеру были у компании, а не только у приходящего администратора: в аварии времени искать его телефон не будет.
Почему про ИИ здесь стоит упомянуть
CERT Polska прямо пишет, что использовал языковые модели при поиске уязвимостей. Это хорошая новость для защитников, но у неё есть обратная сторона: те же инструменты доступны атакующим. Срок между публикацией исправления и массовыми атаками сокращается, и правило «обновлю в следующем месяце» для пограничных устройств больше не работает.
Если у вас не MikroTik
История касается не только этой марки. В 2026 году атаковали межсетевые экраны и VPN-шлюзы крупных производителей, а старые домашние роутеры других брендов регулярно попадают в ботнеты. Общие правила одинаковы: управление роутером не должно быть доступно из интернета, прошивка обновляется хотя бы раз в квартал, пароль администратора уникальный и хранится у компании. Устройства, которые производитель перестал обновлять, стоит заменить.
Закрыта ли в вашей RouterOS цепочка MikroTrick
Сверка номера версии с исправлениями от 03.09.2026 (6.49.21, 7.23.4, 7.24.2, 7.25beta3). Уязвимы не все конфигурации, а обновление не удаляет уже созданные учётные записи — журнал и пользователей проверяйте вручную. Расчёт выполняется на вашем устройстве, введённые данные никуда не отправляются.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Мой роутер MikroTik стоит дома. Есть угроза?
Если вы не меняли стандартный файрвол и не открывали SSH или веб-интерфейс наружу, роутер защищён: порты управления закрыты по умолчанию. Обновиться всё равно стоит.
Как понять, открыт ли SSH из интернета?
Проверьте правила файрвола в разделе IP → Firewall и службы в IP → Services. Если SSH разрешён без ограничения адресов, он открыт. Можно попросить коллегу проверить порт снаружи.
Сколько роутеров уязвимы?
Точное число неизвестно. ShadowServer на 5 сентября видел около 122 500 устройств MikroTik с открытым SSH, но не все из них уязвимы.
Нужно ли сбрасывать роутер после обновления?
Если признаков взлома нет — нет. Если нашли неизвестного пользователя или следы входа, сброс к заводским настройкам и восстановление из проверенной копии обязательны.
Кто стоит за атаками?
Атакующие не установлены. CERT Polska опубликовал два IP-адреса: один связан с подтверждёнными атаками, второй — с попытками.
Как закрыть управление роутером, но не потерять удалённый доступ?
Настройте на роутере VPN (WireGuard или IPsec) и разрешите SSH и WinBox только из VPN-сети. Если VPN пока нет, временно ограничьте доступ списком доверенных IP-адресов в файрволе.