
PAN-OS GlobalProtect: обход входа используют вымогатели
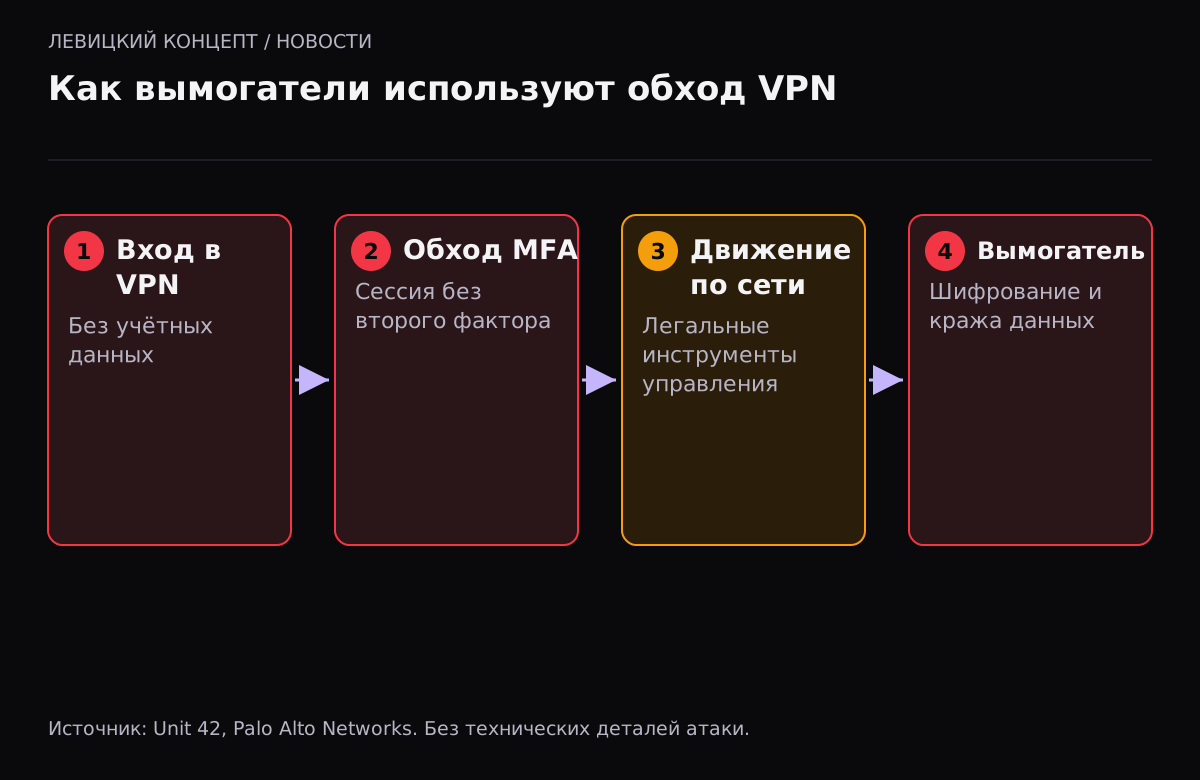
Уязвимость CVE-2026-0257 в VPN-портале GlobalProtect на межсетевых экранах Palo Alto позволяет удалённо, без авторизации открыть VPN-сессию без действующих учётных данных. 19 октября 2026 года Unit 42 обновила отчёт и назвала группы вымогателей Qilin и INC, которые её используют. Исправление вышло ещё в мае, но атаки продолжаются. Если в компании стоит такой шлюз, его нужно проверить срочно.
Что произошло
GlobalProtect — это VPN для удалённого доступа сотрудников. Уязвимость в том, что устройство полагается на cookie без должной проверки целостности, и злоумышленник может обойти ограничения и установить VPN-сессию. Условие — включены cookie авторизационного override вместе с определённой настройкой сертификата.
| Параметр | Значение |
|---|---|
| Продукт | PAN-OS GlobalProtect (портал и шлюз), Prisma Access |
| Оценка | 7,8 по CVSS 4.0 (высокая), уровень срочности — наивысший |
| Когда опасно | Включены cookie авторизационного override и особая настройка сертификата |
| Раскрыта | 13 мая 2026 года |
| Статус | Используется в атаках |
| Не затронуты | Cloud NGFW и Panorama |
По данным Palo Alto, атакующие используют обход, чтобы обойти многофакторную аутентификацию и войти по VPN, а затем двигаются по сети и разворачивают вымогатель. В одном случае они перешли со шлюза на сервер виртуализации, отключили защитную настройку и извлекли учётные данные контроллера домена из копии виртуального диска.
Кого касается
Компаний, у которых межсетевой экран Palo Alto используется как VPN для удалённого доступа и включены cookie авторизационного override. Это распространённая настройка, чтобы сотрудникам не приходилось входить повторно.
Хронология показывает, что угроза не новая, но живая: 13 мая уязвимость раскрыли со средним уровнем, 17 мая Rapid7 увидел атаки, 29 мая Palo Alto подтвердила попытки эксплуатации, с начала июня Unit 42 расследует взломы, а 19 октября назвала конкретные группы вымогателей. ReliaQuest ожидает, что атаки продолжатся в ближайшие месяцы.
Что делать
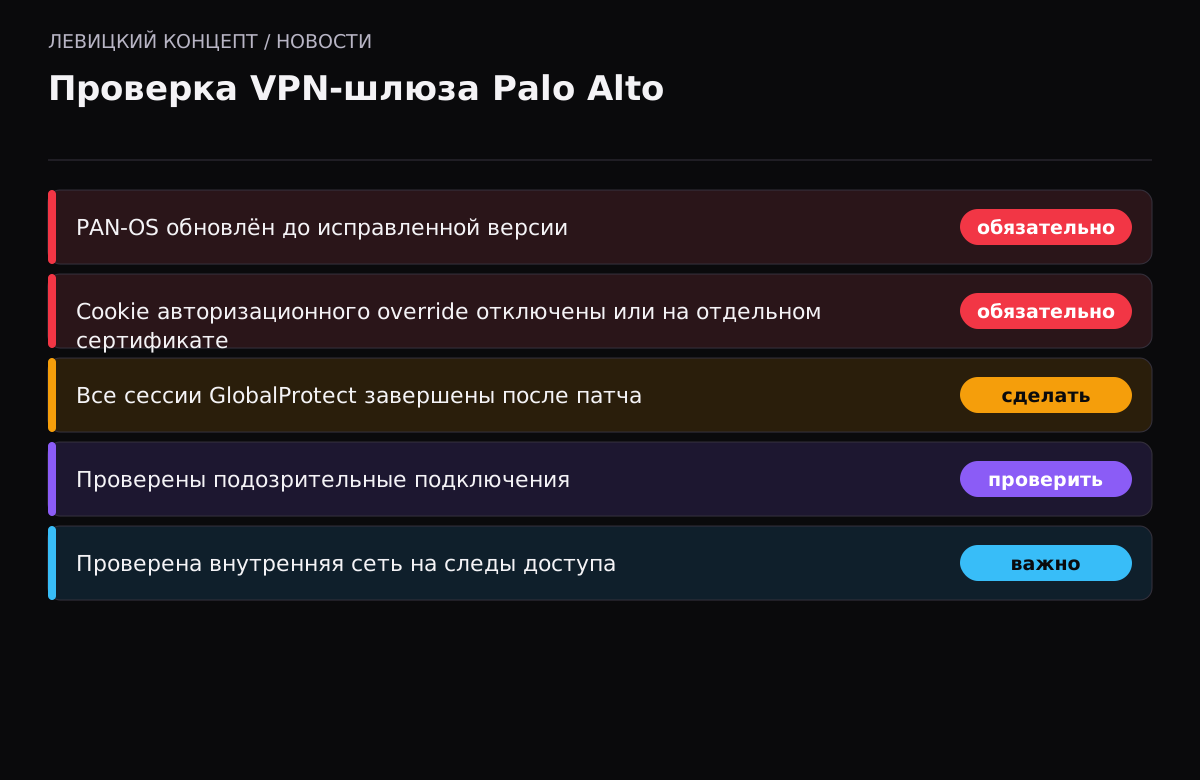
- Обновите PAN-OS до исправленной версии своей ветки. Palo Alto опубликовала их для веток 10.2, 11.1, 11.2 и 12.1; точные номера — в бюллетене вендора.
- Отключите cookie авторизационного override там, где они не нужны, либо используйте для них отдельный сертификат, не общий с порталом и шлюзом.
- После обновления завершите все активные сессии GlobalProtect: пользователям придётся войти заново.
- Проверьте подключения на необычные сессии, в том числе с подозрительными именами хостов.
- Исходите из того, что доступ, полученный до обновления, может сохраниться: одного патча может не хватить, нужна проверка внутренней сети.
Наше мнение
Это типичная для 2026 года история: уязвимость в пограничном устройстве становится входной дверью для вымогателей. VPN-шлюз и межсетевой экран стоят на периметре, видны из интернета и дают доступ во внутреннюю сеть — поэтому они цель номер один.
Малый бизнес такие устройства Palo Alto использует редко, но урок общий для любого VPN и межсетевого экрана: держите прошивку в актуальной версии, включайте многофакторную аутентификацию, но не считайте её непробиваемой, и после любого инцидента на периметре проверяйте внутреннюю сеть, а не только закрывайте дыру. Отдельно стоит защитить резервные копии и серверы виртуализации: именно к ним стремятся вымогатели.
Что это значит для тех, у кого другой VPN
Даже если у вас не Palo Alto, сценарий повторяется у многих производителей пограничных устройств. Практические выводы одинаковы: минимизируйте, что доступно из интернета, обновляйте прошивки по графику, храните доступы к устройствам у компании, а не только у подрядчика, и ведите журнал подключений, чтобы заметить вход, которого не должно быть. Резервные копии держите в таком виде, чтобы их нельзя было удалить из той же сети, которую атакуют.
Хронология коротко
13 мая уязвимость раскрыли со средним уровнем опасности. 17 мая Rapid7 сообщил о первых атаках на локальные учётные записи администраторов, 21 мая вторая волна дошла до внутренних сетей. 29 мая Palo Alto подтвердила ограниченные попытки эксплуатации на непропатченных устройствах без принятых мер. С начала июня Unit 42 расследует связанные взломы, а 19 октября назвала Qilin и INC. Пять месяцев между раскрытием и новой волной атак показывают, что уязвимости на периметре живут долго: их используют, пока находят непропатченные устройства.
Почему периметр — главная цель
Устройства на границе сети — межсетевые экраны, VPN-шлюзы, почтовые шлюзы — ценны для атакующего по трём причинам. Они видны из интернета, поэтому их легко найти сканированием. Они дают доступ во внутреннюю сеть, а не к одному сервису. И их реже обновляют: обновление пограничного устройства часто означает перерыв в работе, поэтому его откладывают. Для злоумышленника это идеальная комбинация, и именно поэтому большинство громких атак вымогателей 2026 года начинались с уязвимости на периметре, а не с письма сотруднику.
Практический вывод для компании любого размера: пограничные устройства должны обновляться в первую очередь и по отдельному, более строгому графику, чем рабочие станции. И доступ к управлению ими должен быть у самой компании, а не только у подрядчика, который их настраивал.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Что такое GlobalProtect?
Это VPN для удалённого доступа на межсетевых экранах Palo Alto. Сотрудники через него подключаются к рабочей сети из дома или в поездке.
Помогает ли многофакторная аутентификация?
В этой атаке злоумышленники обходят и её: сначала открывают сессию через уязвимость, а потом проходят мимо второго фактора. Поэтому одной MFA недостаточно, нужно обновление.
У нас Cloud NGFW или Panorama. Мы затронуты?
По данным Palo Alto, эти продукты не затронуты. Уязвимость касается GlobalProtect на межсетевых экранах с PAN-OS и Prisma Access.
Мы обновились. Этого достаточно?
Обновление закрывает уязвимость, но не удаляет доступ, полученный раньше. Завершите все сессии и проверьте внутреннюю сеть на следы вторжения.
У нас нет Palo Alto. Зачем нам это знать?
Сценарий «уязвимость в VPN → вымогатель» повторяется у многих производителей. Выводы — обновлять прошивки, минимизировать доступ из интернета и защищать резервные копии — универсальны.
Что такое cookie авторизационного override?
Это механизм, который позволяет пользователю не входить повторно: устройство предъявляет сохранённый cookie. Уязвимость связана именно с недостаточной проверкой этого cookie. Если функция вам не нужна, её лучше отключить или использовать для неё отдельный сертификат.