
Patch Tuesday октября: 1411 уязвимостей и обход Mark of the Web
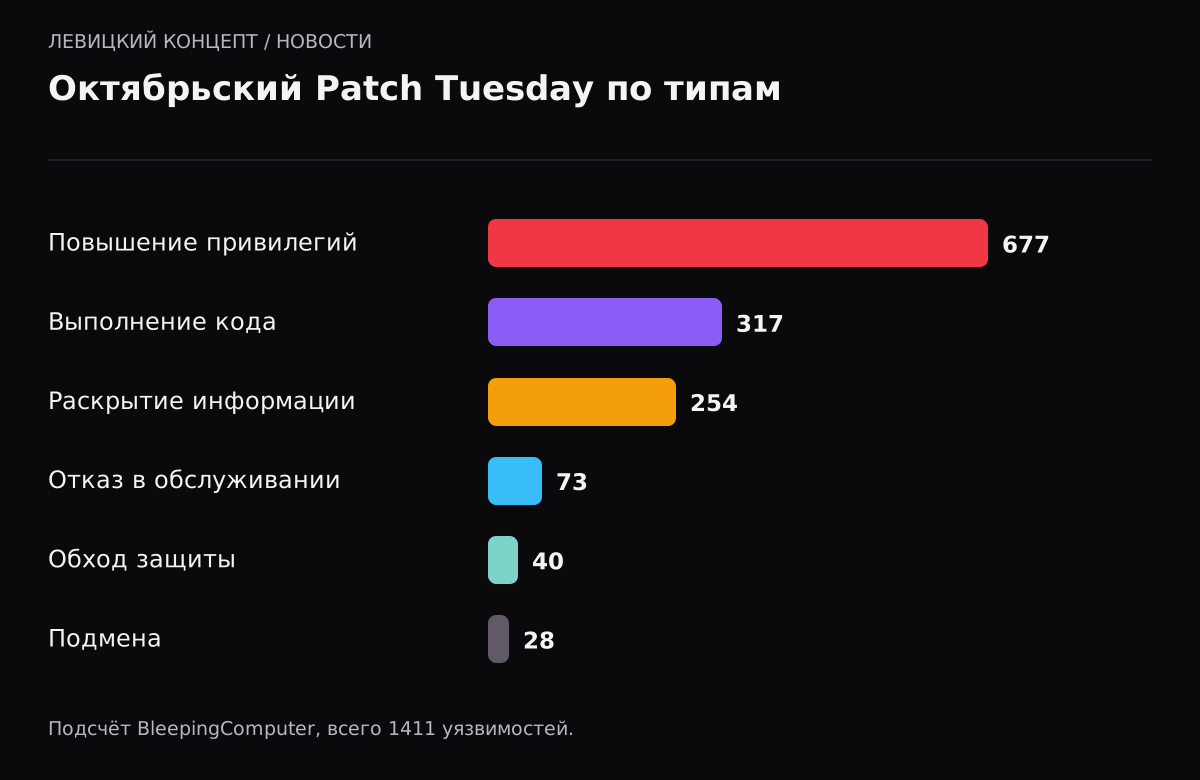
13 октября 2026 года Microsoft выпустила ежемесячные обновления безопасности. По подсчёту BleepingComputer, исправлено 1411 уязвимостей, CrowdStrike насчитал 1413 — в любом случае это рекорд. Одна уязвимость уже используется в атаках: обход защиты Mark of the Web в оболочке Windows. Ещё две были публично раскрыты до выхода исправлений.
Рекордный объём связан не только с Windows. По данным CrowdStrike, 1123 исправления относятся к Windows, 977 — к продуктам с расширенной поддержкой ESU, 179 — к Microsoft Office. Одно исправление может входить сразу в несколько групп, поэтому эти числа не складываются в общий итог.
Что исправлено
Разница в подсчётах объясняется тем, какие обновления и продукты включают исследователи. BleepingComputer, кроме того, не учитывал 348 уязвимостей, которые Microsoft закрыла раньше в этом месяце. Критическими по версии BleepingComputer названы 70 уязвимостей, по версии CrowdStrike — 75.
| CVE | Компонент | Статус | Суть |
|---|---|---|---|
| CVE-2026-96951 | Оболочка Windows | Используется в атаках | Обход Mark of the Web, оценка 8,8 |
| CVE-2026-108398 | .NET Framework | Раскрыта публично | Обход контроля приложений WDAC, оценка 8,8 |
| CVE-2026-92707 | MessagePack-CSharp (.NET) | Раскрыта публично | Отказ в обслуживании, оценка 5,3 |
По типам больше всего повышения привилегий — 677, удалённого выполнения кода — 317, раскрытия информации — 254. CrowdStrike отдельно выделяет 20 критических уязвимостей выполнения кода в Office (Excel, PowerPoint, Visio, Word), пять в Outlook с оценкой 9,8 и две в QUIC с той же оценкой.
Что такое Mark of the Web и почему это важно
Когда вы скачиваете файл из интернета или получаете его по почте, Windows ставит на него метку «из интернета». По этой метке Office открывает документ в защищённом режиме, а система показывает предупреждение перед запуском. Это один из главных барьеров против вредоносных вложений.
CVE-2026-96951 позволяет удалённо, без авторизации обойти эту метку. Как именно её использовали и кто сообщил об уязвимости, Microsoft не раскрывает. На практике обход Mark of the Web — частый первый шаг атак шифровальщиков через почтовые вложения и ссылки.
Что сделать в офисе
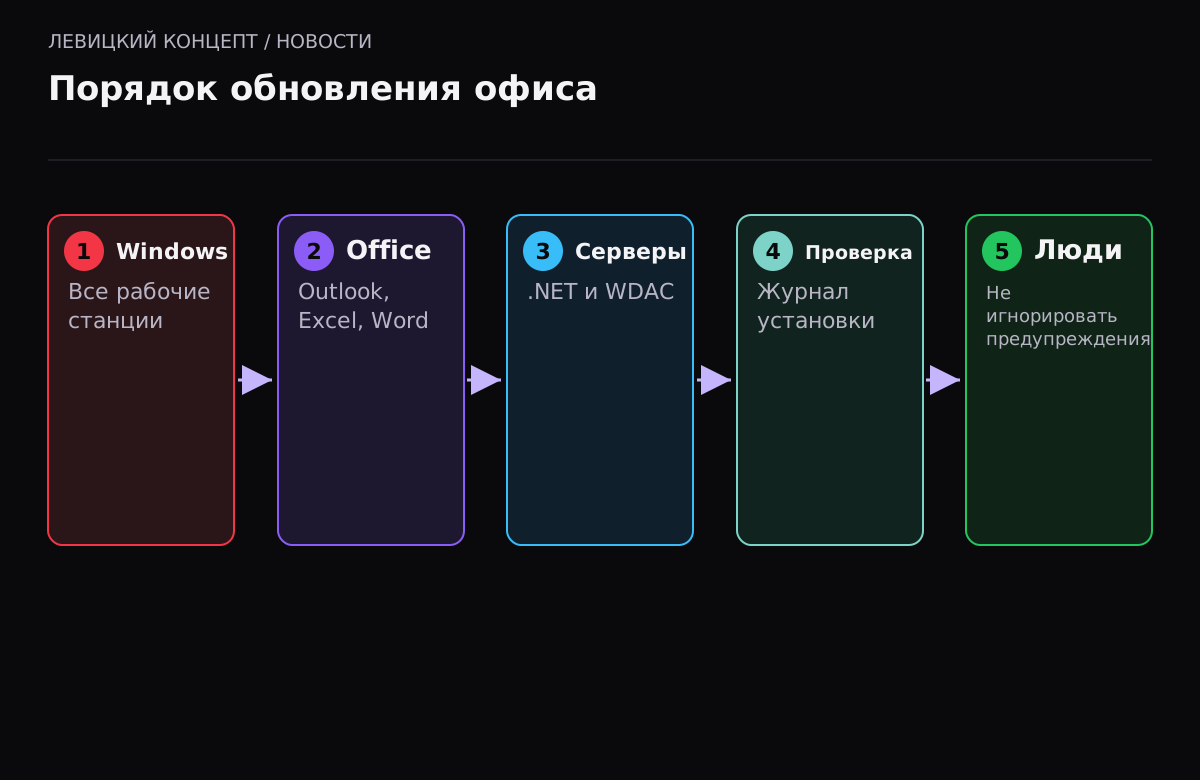
- Установите октябрьские обновления Windows на все рабочие станции и серверы. Начните с компьютеров бухгалтерии, отдела продаж и всех, кто много работает с почтой.
- Обновите Microsoft Office и Outlook: в выпуске пять критических уязвимостей Outlook с оценкой 9,8.
- На серверах с .NET Framework установите обновления, особенно если вы используете контроль приложений WDAC.
- Проверьте, что обновления действительно установились: откройте журнал обновлений или отчёт системы управления.
- Напомните сотрудникам, что предупреждение при открытии файла — не помеха, а защита. Если файл пришёл неожиданно, лучше уточнить у отправителя.
Что ещё сменилось в октябре
Для Windows 11 версии 24H2 в редакциях Home и Pro и для Windows 10 Enterprise LTSB 2016 октябрьское обновление стало последним. Если в офисе есть такие компьютеры, их нужно обновить до следующей версии, иначе с ноября они перестанут получать исправления. В ноябре поддержка закончится у Windows 11 23H2 в редакциях Enterprise, Education и IoT Enterprise.
В том же выпуске Microsoft впервые экспериментально сгруппировала уязвимости в 15 «когорт риска». Самые большие — файловые системы и резервное копирование (136) и Office с почтовыми клиентами (135).
Наше мнение
1411 исправлений в месяц — цифра, которую невозможно проверить руками. Для малого бизнеса правильная стратегия простая: автоматическая установка обновлений на рабочих станциях, контроль, что они действительно ставятся, и отдельное окно обслуживания для серверов. Самый частый провал, который мы видим, — не отсутствие обновлений, а компьютер, где они «зависли» три месяца назад и никто этого не заметил.
Как контролировать обновления без отдельного ИТ-отдела
Малому офису не нужна сложная система управления. Достаточно трёх правил.
Автоматическая установка. На всех рабочих станциях включено автоматическое обновление Windows и Office. Сотрудники не откладывают перезагрузку неделями: можно задать время активности и принудительный перезапуск ночью.
Ежемесячная проверка. Раз в месяц, после второго вторника, ответственный открывает на каждом компьютере журнал обновлений или единый отчёт и сверяет дату последнего успешного обновления. Если компьютер отстаёт больше чем на месяц, это повод разобраться.
Серверы отдельно. Серверы обновляются в заранее объявленное окно, после резервной копии. На них же проверяется, что работают 1С, CRM и общие папки.
Для более крупных компаний стоит подумать о централизованном управлении обновлениями и о мониторинге, который сам сообщит о машинах без патчей. Если в компании есть устройства на неподдерживаемых версиях Windows, их стоит вынести в отдельный сегмент сети и ограничить им доступ в интернет.
Отдельно про Office. Если в компании разные версии пакета — где-то подписка, где-то купленный много лет назад Office 2016 или 2019 — проверьте, какие из них ещё получают исправления. Устаревший Office с критическими уязвимостями в Outlook и Excel опаснее, чем кажется: именно через документы и письма чаще всего начинаются атаки на малый бизнес.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Что такое Patch Tuesday?
Это второй вторник месяца, когда Microsoft выпускает обновления безопасности. В октябре 2026 года это было 13 октября.
Почему источники называют разное число уязвимостей?
Исследователи по-разному считают обновления сторонних компонентов и исправления, вышедшие раньше в месяце. BleepingComputer насчитал 1411, CrowdStrike — 1413.
Обновления ломают программы. Можно подождать?
Можно выдержать день-два на тестовых машинах, но не недели. Уязвимость CVE-2026-96951 уже атакуется, а обход Mark of the Web — частый путь шифровальщиков.
У нас Windows 10. Мы получим эти исправления?
Только если компьютер подключён к программе расширенных обновлений ESU. Без неё Windows 10 не получает исправлений с октября 2025 года.
Что такое WDAC?
Windows Defender Application Control — механизм, который разрешает запуск только одобренных программ. CVE-2026-108398 позволяла его обойти, если атакующий уже имеет доступ к системе.
Кто нашёл уязвимость в .NET Framework?
По данным BleepingComputer, CVE-2026-108398 обнаружил Джеймс Форшоу из Google Project Zero. Для атаки злоумышленнику нужно быть авторизованным в системе и подложить специально подготовленную сборку .NET.