
Пентест сайта: цена, что входит и как читать отчёт
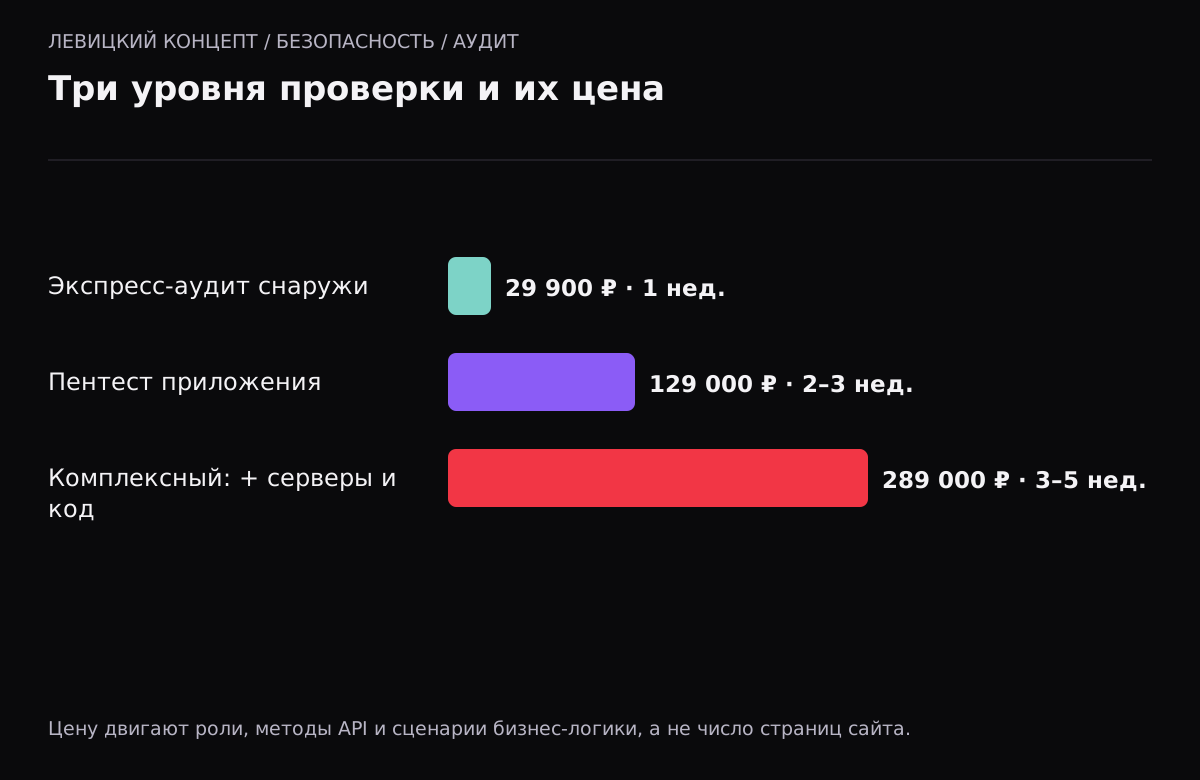
Пентест сайта — это ручная проверка, при которой специалист с согласия владельца пытается найти и подтвердить уязвимости: получить чужие данные, повысить права, обойти оплату. По нашему прайсу внешний экспресс-аудит без доступа к коду стоит 29 900 ₽ и занимает неделю, полноценный пентест одного веб-приложения с тремя ролями — 129 000 ₽ и 2–3 недели, комплексный пентест приложения вместе с серверами и исходным кодом — от 289 000 ₽. Цену определяет не размер сайта, а число ролей, методов API и сценариев бизнес-логики, которые нужно проверить руками.
Пентест, сканер и аудит — в чём разница
| Вид | Что делает | Что находит | Чего не найдёт |
|---|---|---|---|
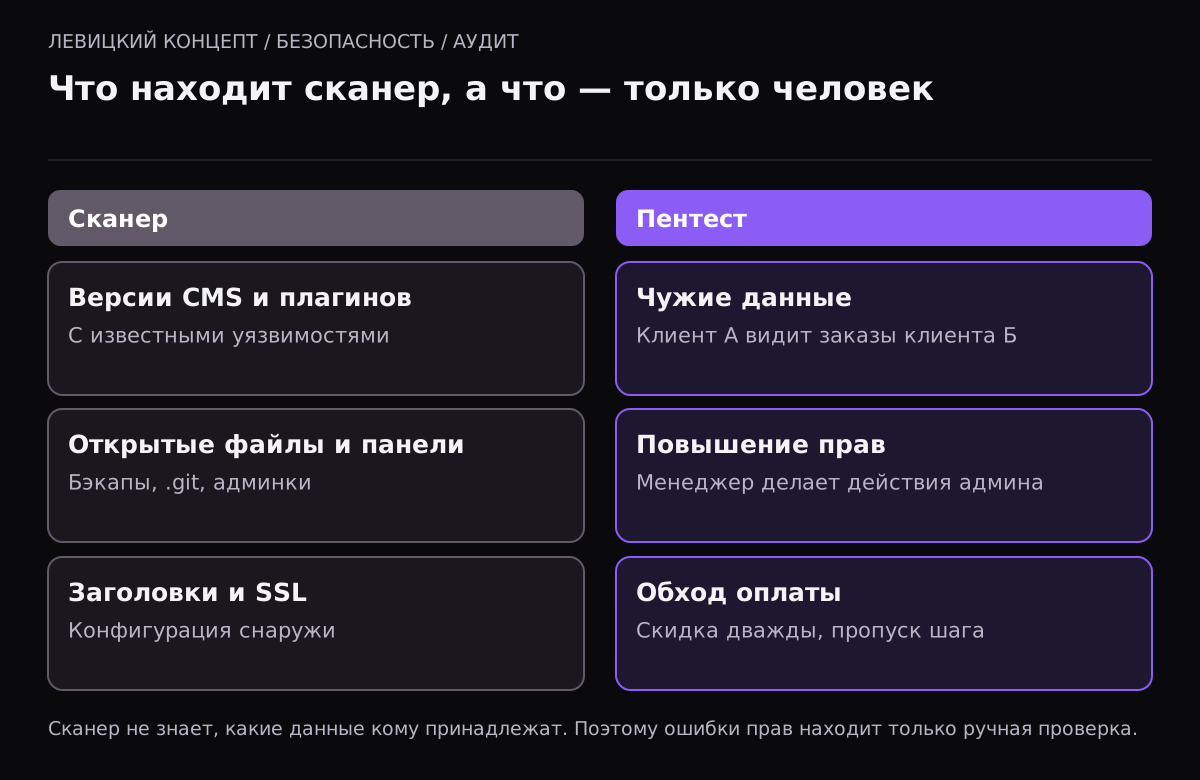
| Автоматический сканер | Перебирает известные проверки по списку | Устаревшие версии CMS и плагинов, открытые файлы, заголовки, SSL | Ошибки прав доступа и логики |
| Экспресс-аудит | Сканер плюс ручной разбор результатов снаружи | Всё, что видно без входа в систему, с приоритетами | Проблемы внутри личного кабинета |
| Пентест | Ручная проверка с учётными записями всех ролей | Доступ к чужим данным, повышение прав, обход оплаты, инъекции | То, что вне согласованных границ |
Сканер полезен как первая линия: он дешёвый и быстрый. Бесплатную внешнюю проверку можно запустить в нашем инструменте «Проверка сайта на взлом». Но самые дорогие ошибки — когда клиент А видит заказы клиента Б, поменяв число в адресе, — сканер не находит, потому что не знает, какие данные чьи. Для этого нужен человек, который понимает логику приложения.
Что входит в пентест веб-приложения
Мы работаем по методике OWASP WSTG — это открытый каталог проверок для веб-приложений. В полноценный пентест входит:
- Права по ролям. Для каждой роли — гость, клиент, менеджер, администратор — проверяется, к каким данным и действиям есть доступ и где он лишний.
- Бизнес-логика. Повторная оплата, отрицательное количество в корзине, двойное применение скидки, пропуск шага подтверждения.
- Вход и сессии. Восстановление пароля, двухфакторная проверка, срок жизни сессии, выход на всех устройствах.
- Инъекции и XSS. SQL, команды ОС, шаблоны, межсайтовый скриптинг — особенно в полях, которые потом видят администраторы.
- Загрузка файлов. Импорт Excel, аватары, документы: можно ли загрузить исполняемый файл или получить чужой.
- Повторная проверка. После исправлений подтверждается, что каждая находка закрыта и рядом ничего не сломалось.
Сколько стоит пентест и от чего зависит цена
| Пакет | Состав | Цена и срок |
|---|---|---|
| «Спутник» — экспресс-аудит | Внешняя проверка без доступа к коду: SSL, заголовки, открытые файлы и панели, уязвимые версии CMS, почта SPF/DKIM/DMARC | 29 900 ₽, 1 неделя |
| «Орбита» — пентест приложения | Ручная проверка по OWASP WSTG, до 3 ролей и 50 методов API, права и логика, отчёт и повторная проверка | 129 000 ₽, 2–3 недели |
| «Галактика» — комплексный | Плюс серверы, сеть, облако, резервные копии, анализ исходного кода, второй сервис или мобильное приложение | 289 000 ₽, 3–5 недель |
Цену поднимают:
- дополнительные роли пользователей — каждая роль добавляет набор проверок прав;
- для SaaS — проверка изоляции арендаторов, может ли одна компания-клиент видеть данные другой (34 900 ₽);
- отдельный набор сценариев бизнес-логики: оплаты, бонусы, промокоды, лимиты (29 900 ₽);
- углублённая проверка входа: единый вход, OAuth, приглашения сотрудников (19 900 ₽);
- проверка загрузки и обработки файлов (14 900 ₽).
Пример: облачный сервис для бухгалтерий с четырьмя ролями. «Орбита» + дополнительная роль + изоляция арендаторов + сценарии бизнес-логики — 208 700 ₽ и 3–4 недели. Собрать свою конфигурацию можно на странице пентеста веб-приложения.
Как подготовиться к пентесту
- Определите границы. Какие домены, поддомены и IP-адреса входят в проверку, что исключено. Как согласовать диапазоны адресов и исключения, разобрано в статье «Пентест сайта: IPv4-границы и исключения».
- Выберите стенд. Проверка на копии с тестовыми данными безопаснее для бизнеса. Если проверка идёт на рабочем сайте, согласуйте окна, лимиты нагрузки и запрет на действия, которые меняют реальные данные: настоящие оплаты, рассылки клиентам.
- Дайте учётные записи. По одной-две на каждую роль, включая администратора. Для SaaS — две разные компании, чтобы проверить изоляцию.
- Подпишите договор и разрешение. В нём — границы, сроки, контакты для экстренной связи и порядок обращения с данными, к которым специалист может получить доступ.
- Предупредите хостинг и тех, кто следит за безопасностью. Иначе проверку заблокируют как атаку на первом часу.
Что должно быть в отчёте
Хороший отчёт читают два человека: руководитель — чтобы понять риск и бюджет, разработчик — чтобы исправить. Поэтому в нём две части.
| Раздел | Для кого | Что в нём |
|---|---|---|
| Резюме | Руководитель | Главные риски простым языком, общий уровень, что исправить в первую очередь |
| Находки | Разработчики | Описание, шаги воспроизведения, доказательство, оценка критичности, рекомендация |
| Критичность | Оба | Шкала, например по CVSS, с пояснением для вашего бизнеса |
| Что проверено | Оба | Список проверок и ролей, в том числе тех, где ничего не найдено |
| Повторная проверка | Оба | Какие находки закрыты после исправлений |
Отчёт со списком из 200 пунктов от сканера без приоритетов и шагов воспроизведения — не пентест. Как и отчёт «уязвимостей не найдено» без перечня того, что именно проверяли.
Что исправлять первым
После отчёта у команды обычно больше находок, чем времени. Порядок исправления определяется не только оценкой критичности, но и тем, что именно под угрозой в вашем бизнесе.
- Доступ к чужим данным и повышение прав. Клиент видит чужие заказы, менеджер выполняет действия администратора. Это исправляют сразу, даже если оценка по шкале средняя: утечка персональных данных — это штрафы и потеря доверия.
- Обход оплаты и бизнес-логики. Двойная скидка, отрицательное количество, пропуск подтверждения — прямые деньги.
- Инъекции и XSS в административных разделах. Через них атакующий получает сессию сотрудника и всё, что ему доступно.
- Устаревшие компоненты с известными уязвимостями. Обновление часто простое, но требует проверки на копии.
- Заголовки, настройки cookie, информационные утечки. Важно, но редко срочно.
После исправлений закажите повторную проверку: в пакет пентеста она входит. Повторная проверка нередко находит, что исправление закрыло один путь к уязвимости, а соседний остался открыт. Если в команде нет времени на исправления, их можно передать нам отдельной задачей — 24 000 ₽ за 10 часов работы.
Как выбрать исполнителя
Попросите пример обезличенного отчёта и посмотрите, есть ли в нём шаги воспроизведения и раздел «что проверено». Уточните, кто именно будет проверять — человек или только сканер, — и входит ли повторная проверка. Договор должен описывать границы, порядок обращения с данными и конфиденциальность результатов: отчёт о пентесте сам по себе чувствительный документ.
Когда заказывать
- Перед запуском личного кабинета, SaaS или сервиса с оплатой.
- Когда крупный клиент прислал анкету безопасности и просит подтвердить проверку.
- После серьёзной переработки прав доступа или авторизации.
- После инцидента — чтобы найти, как злоумышленник попал внутрь, и закрыть соседние двери. Если сайт уже взломан, сначала нужна помощь после взлома, а пентест — после восстановления.
- Регулярно, раз в год или после крупных релизов, если приложение хранит персональные или платёжные данные.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Сколько стоит пентест сайта?
По нашему прайсу: экспресс-аудит снаружи — 29 900 ₽ и неделя, пентест одного веб-приложения с тремя ролями — 129 000 ₽ и 2–3 недели, комплексный пентест с серверами и исходным кодом — от 289 000 ₽.
Чем пентест отличается от сканирования уязвимостей?
Сканер автоматически проверяет известные проблемы: версии, открытые файлы, заголовки. Пентест — ручная работа с учётными записями разных ролей, которая находит ошибки прав доступа и бизнес-логики. Их сканер не видит, потому что не знает, какие данные кому принадлежат.
Может ли пентест положить рабочий сайт?
Риск есть при активных проверках, поэтому заранее согласуют стенд, окна работ, лимиты нагрузки и запрет на изменения реальных данных. Безопаснее всего проверять копию с тестовыми данными.
Нужен ли доступ к исходному коду?
Для пентеста веб-приложения достаточно учётных записей всех ролей. Доступ к коду (white-box) входит в комплексный пакет и помогает найти причину уязвимости, а не только симптом.
Как часто нужно проводить пентест?
Раз в год и после крупных изменений в авторизации, правах доступа или платёжной логике. Для сервисов с персональными и платёжными данными — обязательно перед запуском.