
Roundcube: SQL-инъекцию CVE-2026-48842 атакуют, обновите почту
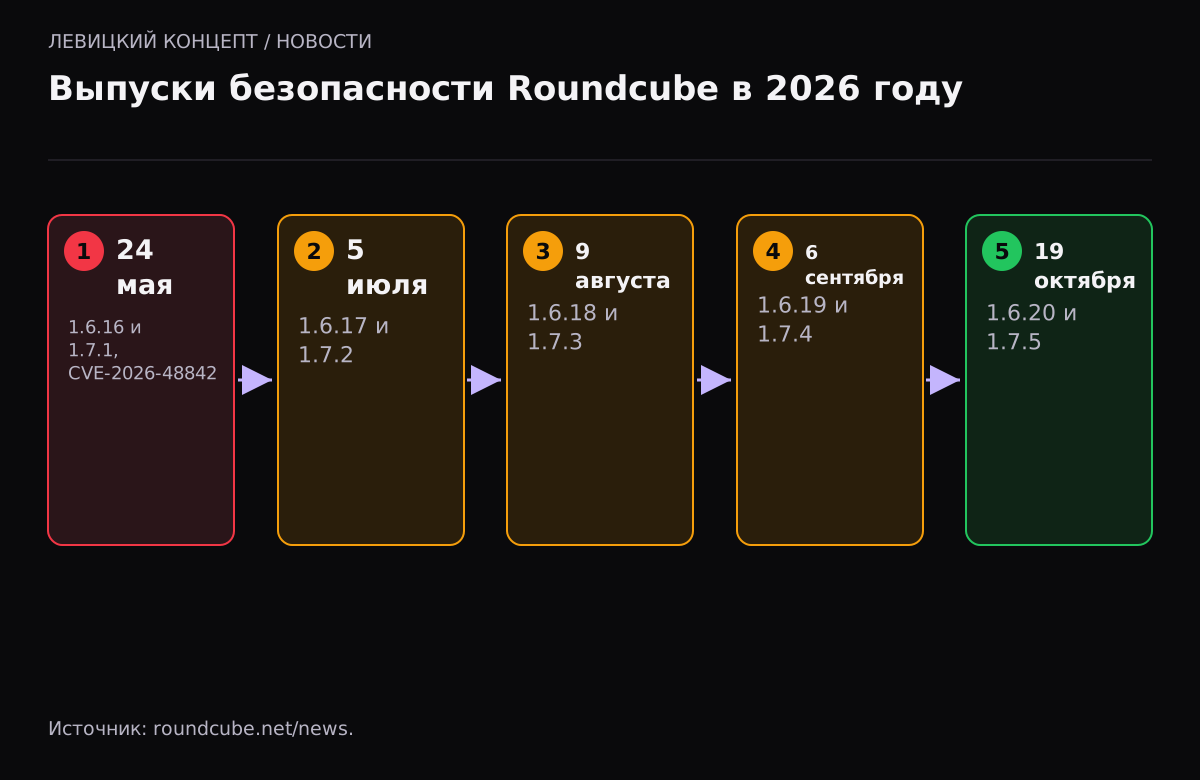
Roundcube — одна из самых популярных программ веб-почты: её ставят на собственные почтовые серверы и в панели хостинга. Уязвимость CVE-2026-48842 в плагине virtuser_query позволяет без авторизации выполнять SQL-запросы к базе Roundcube. Исправление вышло ещё 24 мая, но 21 сентября канадский Центр кибербезопасности сообщил об атаках, а 3 октября Сингапур выпустил отдельное предупреждение. 19 октября Roundcube выпустил очередные 1.6.20 и 1.7.5.
Что произошло
CVE-2026-48842 — SQL-инъекция до аутентификации с оценкой 8,1. Плагин virtuser_query сопоставляет адреса почты с именами ящиков через запросы к базе данных. Для защиты от инъекций он экранировал ввод обратной косой чертой через функцию `preg_replace()`. Специально составленный ввод это экранирование обходит, и данные атакующего попадают в SQL-запрос.
| Параметр | Значение |
|---|---|
| Тип | SQL-инъекция без авторизации |
| Оценка | 8,1 (высокая) |
| Где | Плагин virtuser_query |
| Уязвимые версии | 1.6.x до 1.6.16, 1.7.x до 1.7.1 |
| Исправлено | 24 мая 2026 года, версии 1.6.16 и 1.7.1 |
| Атаки | Подтверждены с 21 сентября 2026 года |
SOCRadar предупреждает, что уязвимость не стоит автоматически называть выполнением кода на сервере: последствия зависят от прав учётной записи базы данных. Но и без этого через базу Roundcube можно добраться до данных почтовых учётных записей и сохранённых писем.
Кого касается
Тех, кто держит Roundcube сам или через панель управления сервером, и у кого включён плагин virtuser_query. Плагин нужен в конфигурациях, где адреса почты и имена ящиков не совпадают, например на серверах с виртуальными доменами.
Это не первая атака на Roundcube в 2026 году. В феврале CISA внесла в каталог эксплуатируемых CVE-2025-49113 и CVE-2025-68461, а летом Proofpoint сообщала о группировке, которая систематически использовала известные уязвимости Roundcube. Веб-почта интересна атакующим: через неё можно читать переписку и сбрасывать пароли к другим сервисам. Кроме того, Roundcube часто стоит на том же сервере, что и сайт компании, поэтому взлом почты может стать ступенькой к остальной инфраструктуре. Отдельная учётная запись базы данных с минимальными правами для Roundcube заметно снижает последствия SQL-инъекций вроде этой.
Что делать
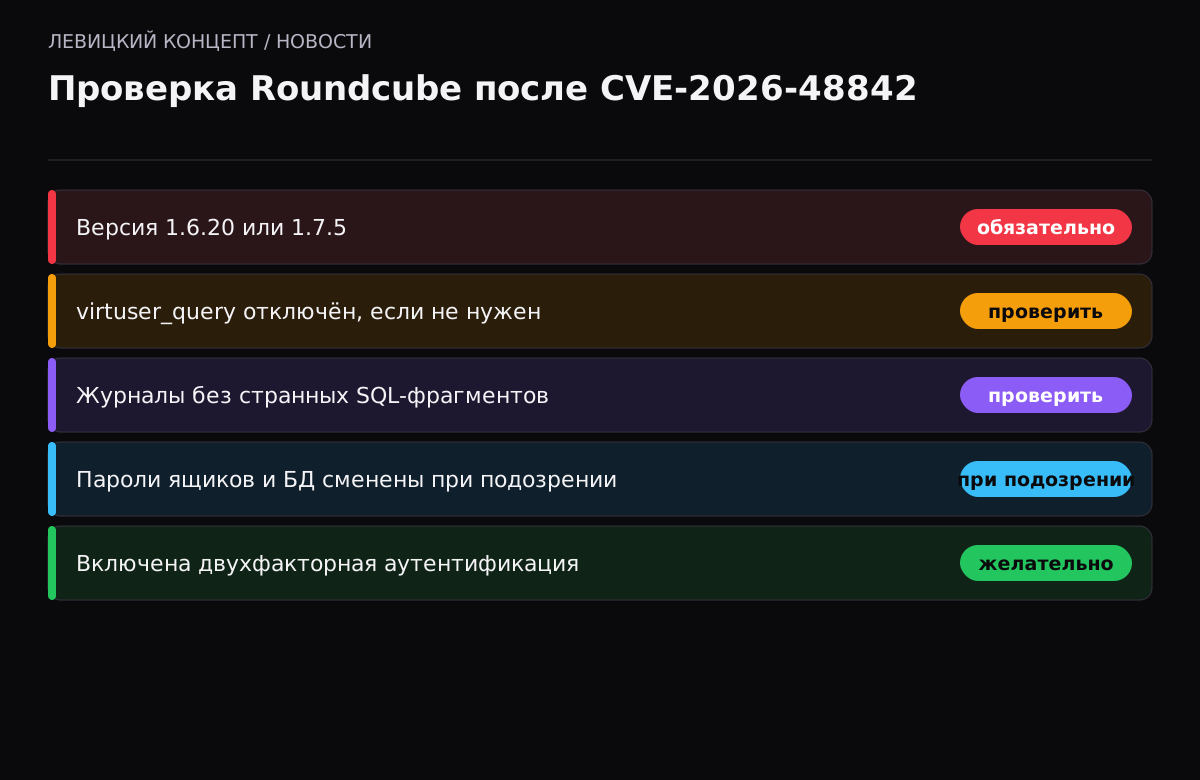
- Узнайте версию Roundcube: она указана в разделе «О программе» внутри веб-почты или в файле `program/include/iniset.php`.
- Обновитесь до актуальной версии. После 24 мая вышли ещё четыре выпуска безопасности: 1.6.17 и 1.7.2 (5 июля), 1.6.18 и 1.7.3 (9 августа), 1.6.19 и 1.7.4 (6 сентября), 1.6.20 и 1.7.5 (19 октября). Ставить нужно последнюю.
- Проверьте, включён ли virtuser_query: список плагинов в `config/config.inc.php`, параметр `plugins`. Если он не нужен — отключите, но это не заменяет обновления.
- Просмотрите журналы веб-сервера и Roundcube на необычные обратные косые черты, кавычки и SQL-команды в запросах. Надёжных индикаторов атаки, по данным Security Affairs, пока нет.
- Если есть подозрения, смените пароли почтовых ящиков и учётной записи базы данных Roundcube.
Что в выпуске 19 октября
Roundcube на странице новостей сообщает, что 1.6.20 и 1.7.5 исправляют «недавно найденные уязвимости» в ветках 1.6 LTS и 1.7. The Hacker News в обзоре 22 октября пишет о 20 исправлениях, включая внедрение команд IMAP и обход фильтра SSRF; атак на них не зафиксировано. Пять выпусков безопасности за пять месяцев — повод проверять обновления Roundcube ежемесячно, а не раз в год.
Как обновить без потерь
Перед обновлением сделайте копию каталога Roundcube и базы данных. Roundcube распространяется архивом; в комплекте есть скрипт `bin/installto.sh`, который переносит новую версию в рабочий каталог и обновляет схему базы. После обновления проверьте вход, отправку письма с вложением, адресную книгу и плагины, которые вы используете: сторонние плагины иногда отстают от новых версий.
Если Roundcube поставлен из пакетов дистрибутива, обновление приходит вместе с системными пакетами. Проверьте, что в бюллетене дистрибутива упомянута CVE-2026-48842: пакеты могут сохранять старый номер версии с перенесёнными исправлениями.
Наше мнение
Свой почтовый сервер даёт контроль над данными, но требует внимания. Мы часто видим Roundcube, установленный вместе с панелью сервера несколько лет назад и с тех пор не обновлявшийся. Если у вас нет человека, который будет следить за выпусками каждый месяц, стоит подумать о внешней поддержке или о почтовом сервисе, где обновления — забота провайдера. И в любом случае включите двухфакторную аутентификацию для веб-почты и настройте SPF, DKIM и DMARC, чтобы украденный доступ нельзя было легко использовать для рассылок от вашего имени.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Как понять, включён ли плагин virtuser_query?
Откройте файл config/config.inc.php и найдите массив plugins. Если в нём есть virtuser_query, плагин включён.
У меня Roundcube в панели хостинга. Кто обновляет?
На виртуальном хостинге — провайдер. На своём сервере с панелью — вы или подрядчик, даже если Roundcube ставился автоматически.
Можно ли выполнить код на сервере через эту уязвимость?
SOCRadar предупреждает не называть её автоматически выполнением кода. Последствия зависят от прав учётной записи базы данных. Но доступ к данным почтовых учётных записей возможен.
Какая версия Roundcube сейчас актуальна?
На 23 октября 2026 года — 1.6.20 для ветки LTS и 1.7.5 для ветки 1.7, обе вышли 19 октября.
Что сделать, если сервер уже атаковали?
Сменить пароли почтовых ящиков и базы данных, проверить правила пересылки в ящиках, просмотреть журналы входов и, при серьёзных подозрениях, привлечь специалистов по реагированию.
Почему атакуют именно веб-почту?
Через почтовый ящик можно прочитать переписку с клиентами и банком, сбросить пароли к другим сервисам и разослать письма от имени компании. Поэтому Roundcube и подобные программы — постоянная цель, и уязвимости в них начинают использовать быстро.