
SafePay: вымогатель поразил 600+ организаций, как защищаться
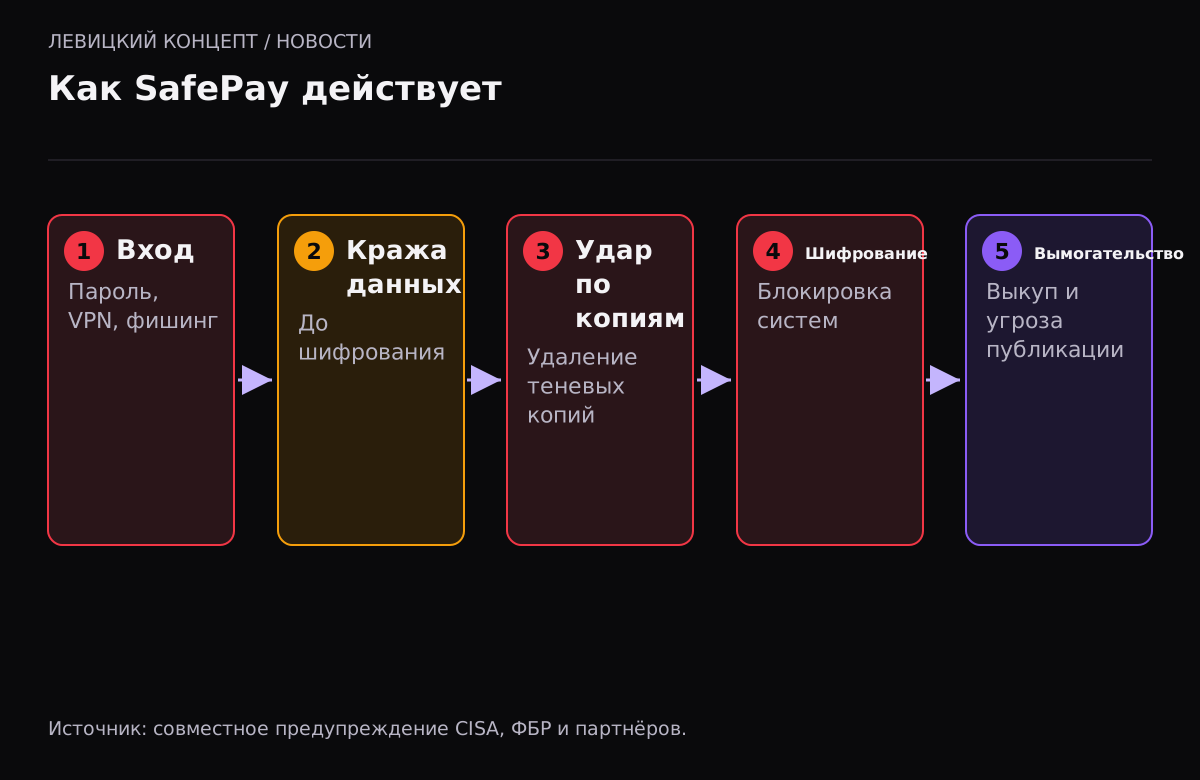
21 октября 2026 года CISA, ФБР, Секретная служба США и партнёры из Германии и Великобритании выпустили совместное предупреждение о вымогателе SafePay. С августа 2024 года он поразил не менее 600 организаций в Северной и Южной Америке, Европе и Австралии. Предупреждение полезно не географией, а разбором того, как SafePay попадает в сети, — потому что эти способы одинаковы для бизнеса любой страны.
Как SafePay попадает в сеть
Главное в предупреждении — способы первичного доступа. Они предсказуемы и закрываются базовыми мерами.
| Способ | Как закрыть |
|---|---|
| Утечка и перебор паролей | Сложные уникальные пароли, многофакторная аутентификация |
| Эксплуатация VPN | Обновление прошивок, ограничение доступа |
| Доступ через IP провайдера VPN | Контроль и фильтрация подключений |
| Фишинг учётных записей | Обучение сотрудников, MFA |
| Автоматические скрипты на уязвимости пограничных устройств | Патчи по приоритету каталога CISA |
После проникновения SafePay использует двойное вымогательство: крадёт данные до шифрования и угрожает их опубликовать. Чтобы помешать восстановлению, он удаляет теневые копии и сбрасывает сетевые хранилища с резервными копиями.
Кого касается
Предупреждение адресовано критической инфраструктуре, но способы входа универсальны. Малый и средний бизнес вымогатели атакуют не реже: у него обычно слабее защита и нет отдельной команды безопасности. Для злоумышленника важен не размер компании, а возможность войти и зашифровать данные. По статистике 2026 года число атак вымогателей держится на рекордных уровнях, и значительная доля приходится как раз на организации без выделенной службы безопасности.
Как защититься
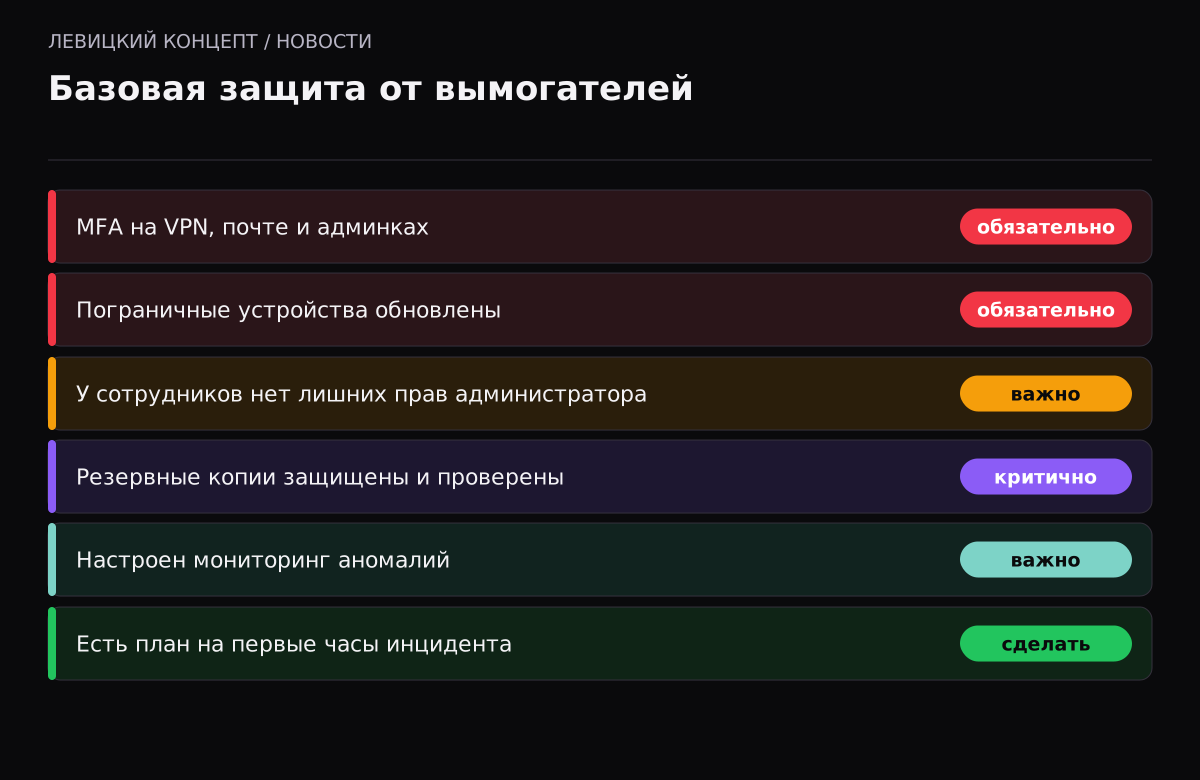
- Многофакторная аутентификация на всех внешних входах: VPN, почта, админки. Это закрывает перебор и часть фишинга.
- Обновление пограничных устройств по приоритету каталога эксплуатируемых уязвимостей CISA. Именно их чаще всего используют для входа.
- Ограничение прав. Обычный сотрудник не должен иметь прав администратора. Это тормозит движение вымогателя по сети.
- Защищённые резервные копии. Копии должны храниться так, чтобы их нельзя было удалить или зашифровать из той же сети. Проверяйте, что восстановление реально работает.
- Мониторинг. Массовое шифрование файлов, удаление теневых копий, странные подключения должны вызывать оповещение.
- План на первые часы. Кто что делает при обнаружении шифровальщика — лучше знать заранее.
Наше мнение
SafePay — не экзотика, а типичный современный вымогатель, и способы его входа показательны: пароли, непропатченные устройства, фишинг. Ничего нового, но именно на этих базовых вещах чаще всего и ловят.
Мы советуем малому бизнесу не гнаться за дорогими системами защиты, а закрыть основы. Многофакторная аутентификация, своевременные обновления, ограничение прав, защищённые и проверенные резервные копии — этот набор останавливает подавляющее большинство атак вымогателей. И отдельно — резервные копии: мы регулярно видим компании, у которых копии были, но их зашифровали вместе со всем остальным, потому что они лежали в той же сети.
Почему двойное вымогательство меняет расчёт
Раньше защита от вымогателя сводилась к резервным копиям: зашифровали — восстановили. Теперь злоумышленники сначала крадут данные и угрожают их опубликовать. Резервная копия возвращает работу, но не отменяет утечку. Поэтому к защите данных нужно добавлять и предотвращение кражи: ограничение доступа, шифрование чувствительных данных, контроль за массовой выгрузкой. И нужно быть готовым к обязанности уведомить регулятора об утечке персональных данных, если она произошла.
Что входит в план на первые часы
План реагирования не обязан быть толстым документом. Для малого бизнеса достаточно ответить на несколько вопросов заранее. Кто принимает решение об отключении систем от сети. Кого уведомляют первым — руководителя, подрядчика по ИТ, специалистов по реагированию. Где лежат контакты и доступы, если основные системы недоступны. Откуда и как восстанавливаются данные. Есть ли обязанность уведомить Роскомнадзор и в какие сроки. Ответы на эти вопросы, записанные и доступные офлайн, экономят в кризис часы, а иногда и сами данные.
Почему базовые меры эффективнее дорогих
Разбор SafePay подтверждает то, что видно по большинству атак: злоумышленники входят не через сложные уязвимости, а через пароли, непропатченные устройства и фишинг. Поэтому вложение в основы — многофакторную аутентификацию, обновления, ограничение прав и резервные копии — даёт больше защиты, чем дорогая система, купленная вместо этих базовых вещей. Сложные средства нужны, когда основы уже закрыты, а не вместо них.
Отдельно про резервные копии, потому что это самая частая точка провала. Копия должна быть изолирована от основной сети, проверена на восстановление и храниться в нескольких поколениях. Мы регулярно сталкиваемся с ситуацией, когда копии формально были, но лежали на том же сервере или в той же сети и были зашифрованы вместе со всем остальным. Правило простое: если вымогатель из основной сети может дотянуться до копии, это не защита.
Проверка восстановления — вторая половина этого правила. Копия, которую ни разу не восстанавливали, может оказаться повреждённой или неполной в самый неподходящий момент. Пробное восстановление раз в квартал на отдельной машине показывает, что копии рабочие и что вы знаете, как их развернуть.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Мы малый бизнес, нам это актуально?
Да. Вымогатели атакуют малый бизнес не реже: у него обычно слабее защита. Размер компании для злоумышленника не главное, важна возможность войти и зашифровать данные.
Стоит ли платить выкуп?
Предупреждение прямо отмечает: платёж не гарантирует восстановление данных. Надёжнее иметь рабочие резервные копии, до которых злоумышленник не дотянется.
Почему резервные копии не всегда спасают?
SafePay специально удаляет теневые копии и сбрасывает хранилища с бэкапами. Если копии лежат в той же сети, их шифруют вместе со всем. Нужны изолированные и проверенные копии.
Что такое двойное вымогательство?
Сначала крадут данные, потом шифруют. Даже восстановив из копии, вы остаётесь с риском публикации украденного. Поэтому важно и предотвращать кражу данных, а не только иметь копии.
С чего начать защиту?
С основ: многофакторная аутентификация на входах, обновление пограничных устройств, ограничение прав, защищённые копии. Этот набор недорог и останавливает большинство атак.
Чем SafePay отличается от других вымогателей?
По разбору, SafePay работает как закрытая группа без партнёров и использует двойное вымогательство. Но способы входа у него типичные — пароли, уязвимости устройств, фишинг, — поэтому и защита стандартная.