
Ubuntu 26.10: Rust-утилиты и OpenSSL 4. Ставить ли на сервер
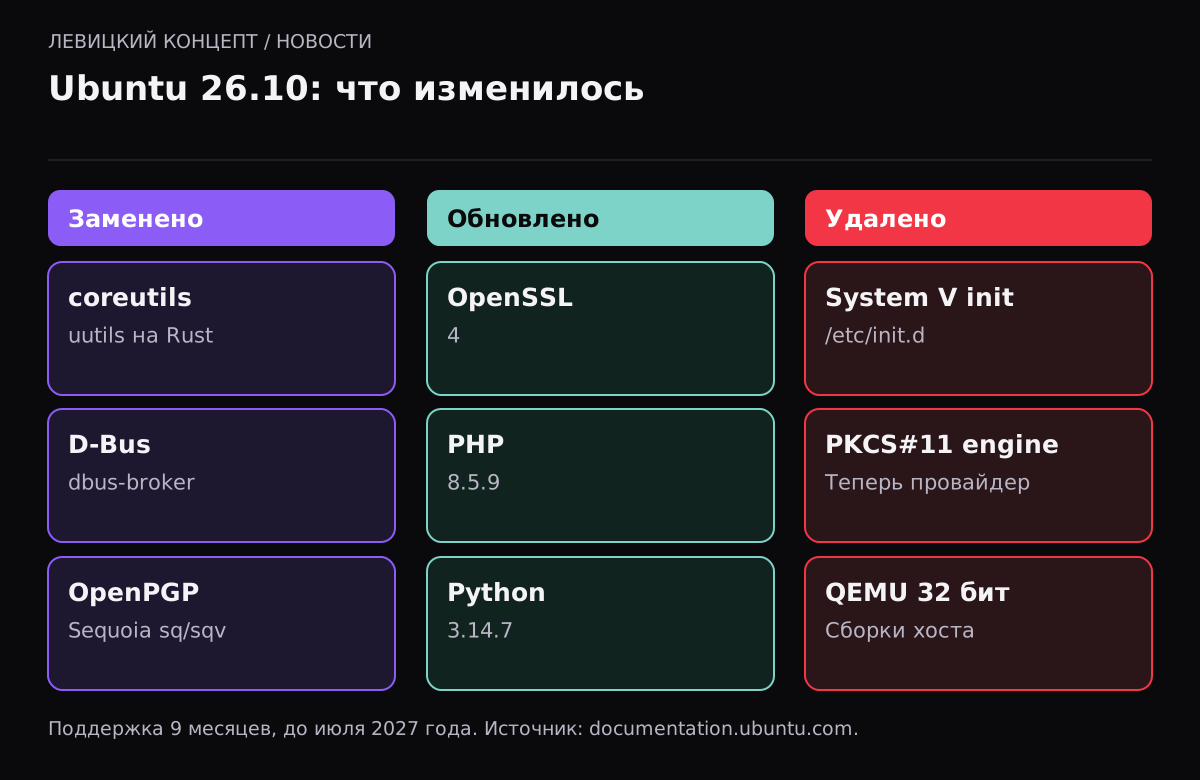
15 октября 2026 года Canonical выпустила Ubuntu 26.10 «Stonking Stingray». Это промежуточный выпуск с поддержкой 9 месяцев — до июля 2027 года. Главные изменения: базовые утилиты вроде `cp`, `mv` и `rm` теперь полностью работают на реализации uutils на Rust, система переведена на OpenSSL 4, а шина D-Bus — на dbus-broker. Разбираем, что из этого важно тем, у кого сайты и сервисы работают на Ubuntu.
Что вошло в выпуск
| Компонент | Версия |
|---|---|
| Ядро Linux | 7.3 (образы на основе 7.3-rc6) |
| OpenSSL | 4 |
| PHP | 8.5.9 |
| Python | 3.14.7 |
| GCC | 15.2.0 |
| LLVM | 22.1.8 |
| Go | 1.27 |
| Rust | 1.97.1 |
| OpenJDK | 25.0.4 (27 — отдельным пакетом) |
| .NET | 10.0.112 |
По данным OpenNET, в выпуске также systemd 261.3.
Главные изменения
Rust-утилиты. Базовые утилиты coreutils теперь полностью на uutils — реализации на Rust. GNU-версии остаются доступными. Для большинства скриптов разницы нет, но нестандартные ключи и форматы вывода стоит проверить.
OpenSSL 4. По заметкам Canonical, новая версия добавляет Encrypted Client Hello и расширенную поддержку QUIC. Ряд пакетов пересобран под неё. Движок PKCS#11 для OpenSSL удалён и заменён провайдером.
Sequoia PGP. Реализация OpenPGP на Rust (`sq` и `sqv`) вошла в основной архив; `gpg` и `gpgv` по-прежнему доступны.
dbus-broker заменил dbus-daemon для системной и пользовательской шины.
OpenSSH разделён на пакеты `openssh` и `openssh-gssapi`: при обновлении установщик сам выберет вариант с GSSAPI, если обнаружит использование Kerberos.
Что удалено
- поддержка старых init-скриптов System V через `systemd-sysv-generator`;
- движок PKCS#11 для OpenSSL;
- 32-битные сборки QEMU и драйвер libvirt QEMU для 32 бит;
- доступ к сокету libvirt по группе — теперь через polkit;
- поддержка WEP в настройках Wi-Fi.
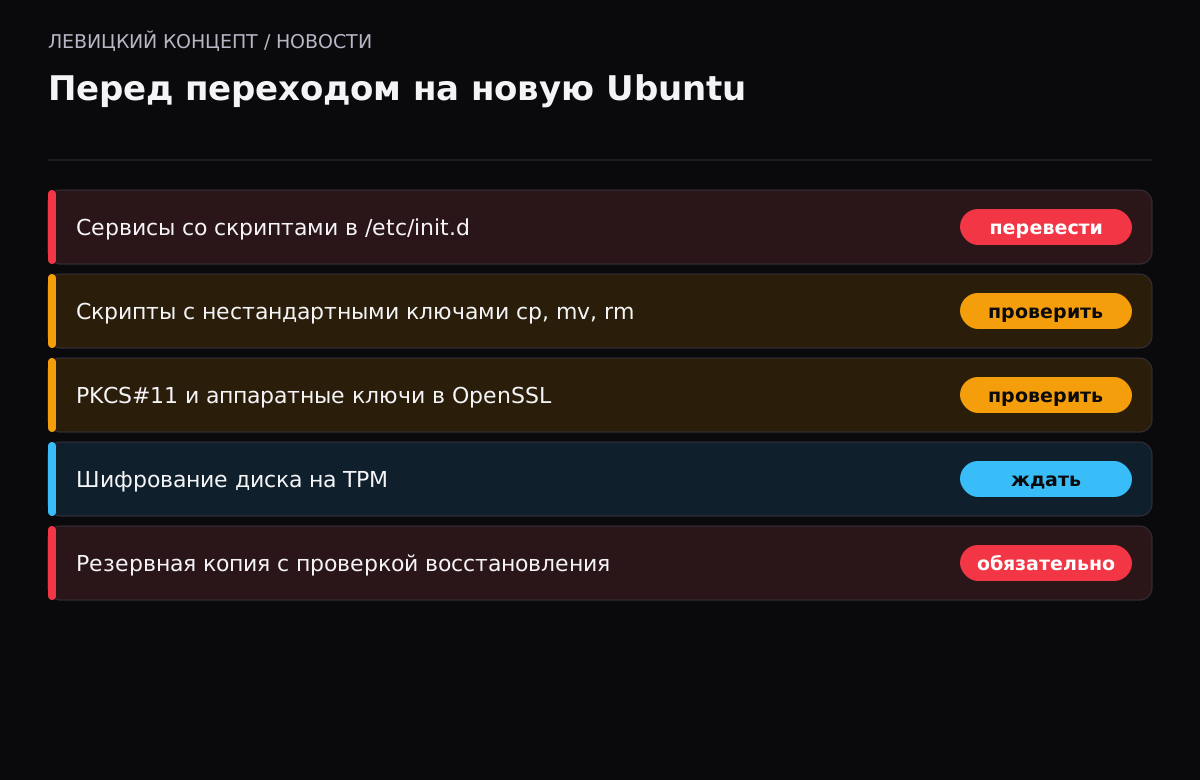
Если на сервере остались самописные сервисы со скриптами в `/etc/init.d`, после обновления они перестанут запускаться — их нужно перевести на unit-файлы systemd.
Подводные камни обновления
По заметкам к выпуску:
- системы с полнодисковым шифрованием на TPM на момент выхода не могут обновиться с 26.04 до 26.10 — Canonical обещает включить это позже;
- нельзя удалять конфликтующий пакет OpenSSH в состоянии `rc` до выхода исправления ошибки LP #2169738;
- обновление может остановиться на системах с «висящей» символической ссылкой `/lib32`.
Rust-утилиты: что может отличаться
Проект uutils стремится к совместимости с GNU coreutils, и для типичных команд в скриптах разница незаметна. Риски — в деталях: редкие ключи, точный формат вывода, который потом разбирается другими командами, сообщения об ошибках, по которым скрипт принимает решения. Например, скрипт резервного копирования, который парсит вывод `ls` или `df`, может начать вести себя иначе.
Canonical оставила GNU-версии доступными, так что при проблеме можно вернуть привычные утилиты. Но правильнее найти и исправить такие места в скриптах: подобные замены — долгосрочный курс, а не эксперимент одного выпуска.
Как обновлять серверы без сюрпризов
Хорошая практика для небольших компаний: боевые серверы — на LTS, обновление между LTS-версиями раз в два года по плану, а не «когда сломается». Перед обновлением — полный снимок или резервная копия, тестовый прогон на копии сервера и список сервисов, которые нужно проверить после: веб-сервер, PHP, база данных, планировщик задач, отправка почты, резервное копирование.
Ставить ли на сервер
Наш ответ для боевых серверов — нет. Промежуточные выпуски Ubuntu живут 9 месяцев: через полгода после установки придётся обновляться снова. Для серверов с сайтами, CRM и базами данных разумно оставаться на выпусках с долгосрочной поддержкой (LTS) и обновляться между ними раз в два года.
26.10 полезна как стенд: проверить, как ваши скрипты работают с Rust-утилитами, как приложения ведут себя с OpenSSL 4 и PHP 8.5. Эти изменения с большой вероятностью окажутся и в следующем LTS-выпуске — это прогноз по логике цикла Ubuntu, а не объявленный план, — и лучше узнать о проблемах заранее.
Что делать
- На боевых серверах оставайтесь на LTS и ставьте обновления безопасности.
- Поднимите тестовую машину на 26.10 и прогоните свои скрипты деплоя, резервного копирования и обслуживания.
- Найдите на серверах сервисы со скриптами в `/etc/init.d` и переведите их на systemd.
- Если используете аппаратные токены или HSM через PKCS#11 в OpenSSL — проверьте переход на провайдеры.
- Для рабочих станций разработчиков 26.10 подойдёт, если нужны свежие версии языков и инструментов.
Наше мнение
Мы считаем Ubuntu 26.10 важным выпуском как сигнал: переход базовых утилит на Rust и OpenSSL 4 — это то, с чем через некоторое время столкнутся все серверы на Ubuntu. Что мы советуем клиентам: не обновлять боевые серверы на промежуточные версии, но держать тестовый стенд на свежем выпуске и проверять на нём скрипты обслуживания. Перед любым обновлением системы — свежая резервная копия с проверкой восстановления; как её настроить, мы писали в статье о резервных копиях.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Сколько поддерживается Ubuntu 26.10?
9 месяцев, до июля 2027 года. Это промежуточный выпуск, не LTS.
Стоит ли обновлять сервер с сайтом до Ubuntu 26.10?
Мы не советуем. Для боевых серверов лучше выпуски с долгосрочной поддержкой. 26.10 подходит для тестовых стендов и рабочих мест разработчиков.
Что такое uutils?
Реализация базовых утилит coreutils на языке Rust. В Ubuntu 26.10 она используется по умолчанию, GNU-версии остаются доступными.
Какие версии PHP и Python в Ubuntu 26.10?
По заметкам к выпуску — PHP 8.5.9 и Python 3.14.7.
Есть ли в Ubuntu 26.10 OpenSSL 4?
Да. По заметкам Canonical, система переведена на OpenSSL 4 с поддержкой Encrypted Client Hello и расширенной поддержкой QUIC.
Что перестанет работать после обновления?
Сервисы, запускаемые старыми init-скриптами System V, движок PKCS#11 для OpenSSL, 32-битный QEMU. Их нужно заменить до обновления.