
Chrome в 2026: седьмой 0-day и защита от атак ClickFix
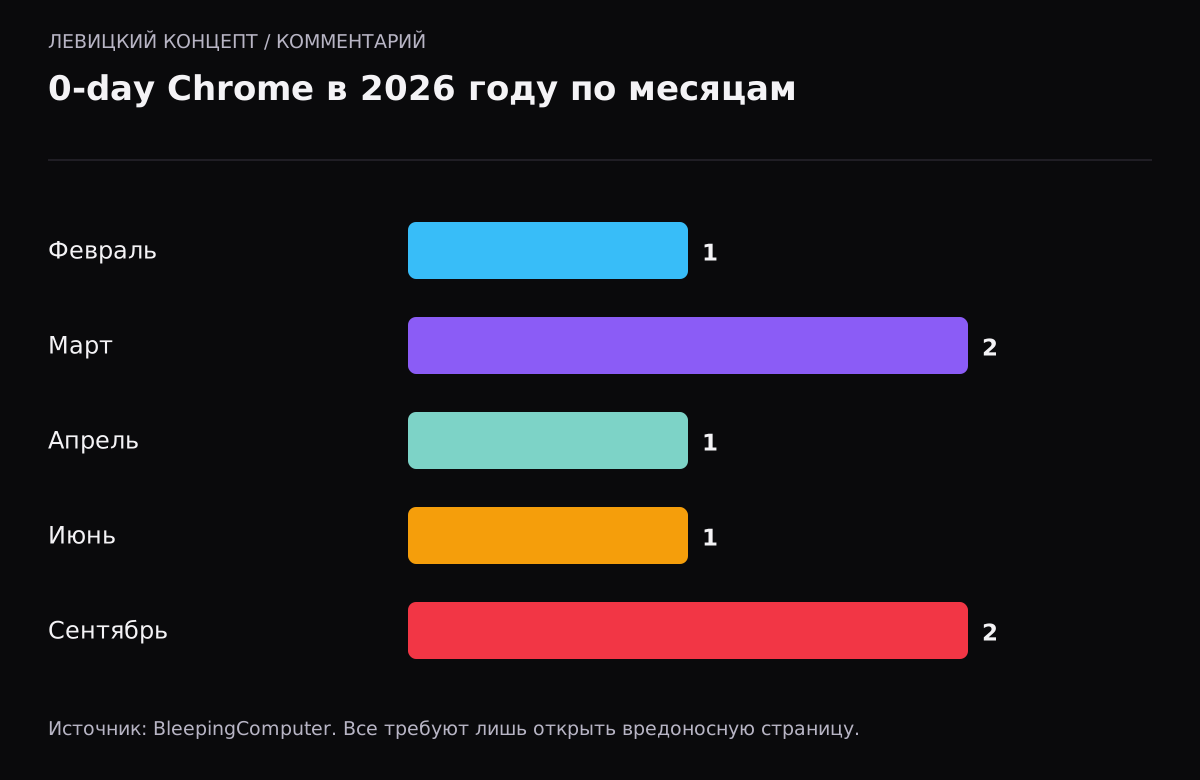
Браузер — главная рабочая программа почти в любом офисе, и уязвимости в нём касаются всех. В 2026 году Google закрыл в Chrome уже семь используемых в атаках уязвимостей нулевого дня: последняя, CVE-2026-87491, исправлена 8 сентября в движке V8. А 21 октября Google добавил в браузер защиту от атак ClickFix. Разбираем, что из этого важно для бизнеса.
Семь 0-day за год
Уязвимость нулевого дня — это та, которую атакуют до выхода исправления. Семь таких за неполный год в одном браузере — много, но объяснимо: Chrome — самая массовая цель, и его изучают и защитники, и злоумышленники.
| CVE | Где | Когда |
|---|---|---|
| CVE-2026-2441 | CSS | февраль |
| CVE-2026-3909, CVE-2026-3910 | Skia, V8 | март |
| CVE-2026-5281 | WebGPU (Dawn) | апрель |
| CVE-2026-11645 | V8 | июнь |
| CVE-2026-85046 | V8 | начало сентября |
| CVE-2026-87491 | V8 | 8 сентября |
Большинство связано с движком V8, который исполняет JavaScript. Общее у всех: достаточно открыть специально подготовленную страницу, чтобы запустить атаку. Поэтому главная защита — держать браузер обновлённым: Chrome обновляется сам, но обновление вступает в силу только после перезапуска. На практике именно перезапуск и становится слабым местом: люди неделями не закрывают браузер, и компьютер остаётся на уязвимой версии, хотя обновление уже скачано.
Что такое ClickFix и новая защита
ClickFix — распространённая в 2026 году схема обмана. Пользователю показывают убедительную страницу, которая просит «исправить проблему»: скопировать и выполнить команду, якобы для доступа к сайту или проверки, что вы не робот. На деле человек своими руками запускает вредоносную команду на своём компьютере.
21 октября Google добавил в Chrome защиту: если браузер подозревает, что скопированная команда — это ClickFix, он убирает из неё личные данные, отправляет на анализ и при опасности показывает предупреждение. Защита работает в режиме расширенной защиты Safe Browsing. Там же появилась менее строгое предупреждение «подозрительный сайт».
Что это значит для бизнеса
Две новости — про одно: браузер стал и целью, и рубежом защиты. Практические выводы простые.
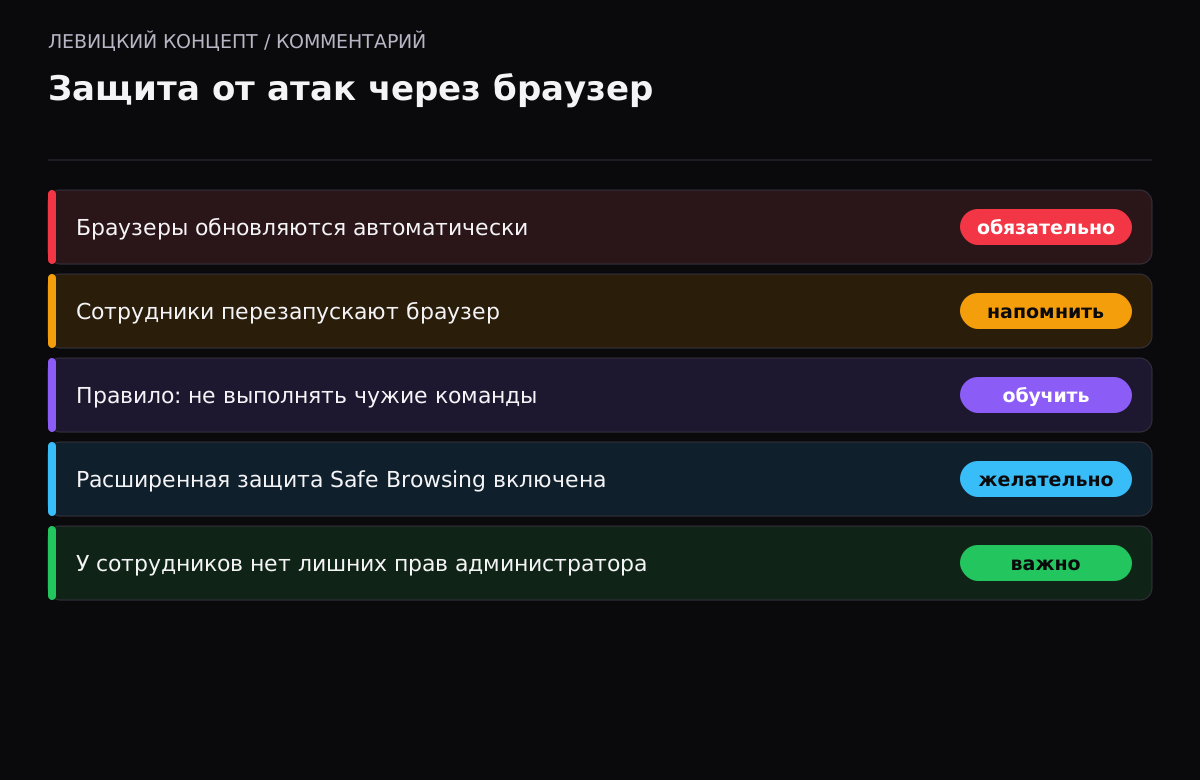
- Держите браузеры обновлёнными на всех рабочих компьютерах и напоминайте сотрудникам перезапускать их. Обновление без перезапуска не действует.
- Объясните сотрудникам схему ClickFix. Главное правило: никогда не выполнять команды, которые просит скопировать и вставить незнакомый сайт. Легальный сайт этого не требует.
- Включите расширенную защиту Safe Browsing там, где это уместно: по заявлению Google, она в разы снижает риск фишинга и социальной инженерии.
- Не полагайтесь только на браузер. Его защита — слой, а не гарантия.
Наше мнение
Нас радует, что защита переезжает в сам браузер: предупреждение перед опасной командой или подозрительным сайтом спасает тех, кто не разбирается в технике. Но мы предостерегаем от иллюзии, что «браузер сам всё закроет». Семь 0-day за год показывают, что уязвимости находят быстрее, чем раньше, и часть атак проходит до появления защиты.
Для бизнеса разумная стратегия — сочетать три вещи: автоматическое обновление браузеров с контролем, что они действительно перезапускаются; обучение сотрудников простым правилам (не выполнять чужие команды, не вводить коды на сторонних сайтах); и ограничение прав, чтобы даже успешная атака через браузер не дала доступ ко всему. ClickFix опасен именно тем, что обходит технические барьеры через человека, а против этого помогает не технология, а привычка.
Чему учит схема ClickFix
ClickFix — хороший пример того, как современные атаки обходят защиту. Антивирус и браузер проверяют файлы и ссылки, но когда человек сам вводит команду, формально ничего подозрительного не происходит: пользователь же сам это сделал. Поэтому злоумышленники всё чаще атакуют не технику, а доверие. Лучшая защита здесь — короткое и понятное правило для всех сотрудников, которое легко запомнить и применить в момент сомнения.
Как объяснить правило сотрудникам
Технические детали сотрудникам не нужны, нужно одно запоминающееся правило. Сформулировать его можно так: «Если сайт или всплывающее окно просит скопировать и куда-то вставить команду — это обман, закрываем страницу». Полезно привести пару примеров, как это выглядит: фальшивая проверка «вы не робот», которая просит нажать Win+R и вставить текст; «инструкция по исправлению ошибки», которая предлагает выполнить команду в консоли. Разобранный на планёрке живой пример запоминается лучше любой инструкции.
Отдельно стоит договориться о простом канале проверки: если сотрудник сомневается, к кому он обращается за тридцать секунд. Часто люди выполняют вредную команду не по глупости, а потому что спешат и некого спросить. Понятный ответ «в таких случаях пиши сюда» снимает большую часть риска.
Такое же правило стоит распространить на коды подтверждения: их тоже нельзя вводить на сторонних сайтах и в ботах, сколько бы убедительно ни звучала причина. Схемы ClickFix и кражи кодов подтверждения бьют в одну точку — доверие человека, и защищает от них привычка, а не антивирус.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Chrome обновляется сам. Мне что-то делать?
Да, следить, что сотрудники перезапускают браузер: обновление вступает в силу только после перезапуска. Компьютер, который неделями не перезагружали, может работать на уязвимой версии.
Что такое уязвимость нулевого дня?
Это уязвимость, которую атакуют до выхода исправления. Для 0-day в браузере часто достаточно открыть подготовленную страницу, поэтому важно обновляться сразу.
Как распознать атаку ClickFix?
По просьбе скопировать и выполнить команду — в консоли, окне «Выполнить» или терминале. Легальные сайты этого никогда не требуют. Любая такая просьба — повод закрыть страницу.
Защита Chrome заменяет антивирус?
Нет. Это дополнительный слой. Защита браузера, антивирус, обновления и ограничение прав работают вместе, а не вместо друг друга.
Касается ли это других браузеров?
Браузеры на движке Chromium (Edge, Brave, Opera) наследуют и уязвимости, и часть защит, но со своими сроками. Обновлять нужно любой используемый браузер.
Сотрудники работают в разных браузерах. Что контролировать?
Обновление и перезапуск всех используемых браузеров, а также общее правило про команды ClickFix. Если в компании нет контроля за версиями, стоит договориться об одном основном браузере и следить за его обновлением централизованно.