
Волна уязвимостей в пограничных устройствах: что проверить
Октябрь 2026 года выдался тяжёлым для пограничных устройств: уязвимости, которые уже атакуют, нашли у NetScaler, Ivanti, SonicWall и FortiMail почти одновременно. Мы не разбираем каждую подробно — важнее общая картина. Пограничные устройства стали главной мишенью, и у любой компании с VPN или шлюзом есть повод проверить, что стоит на периметре.
Что случилось в октябре
Коротко по списку, без технических деталей атак.
| Продукт | CVE | Суть |
|---|---|---|
| Citrix NetScaler | CVE-2026-88779, CVE-2026-107406 | Отказ в обслуживании и выполнение кода при настройке SAML |
| Ivanti Connect Secure | CVE-2026-104935 | Обход аутентификации, CISA дала три дня на устранение |
| SonicWall SMA1000 | CVE-2026-102255 | SSRF до авторизации, оценка 10,0, обходных мер нет |
| Fortinet FortiMail | CVE-2026-104286 | Эксплуатируется, в каталоге CISA с 1 октября |
Это не полный список, а срез одного месяца. Общее у всех одно: устройство на периметре, доступное из интернета, которое атакуют вскоре после раскрытия.
Почему периметр — главная цель
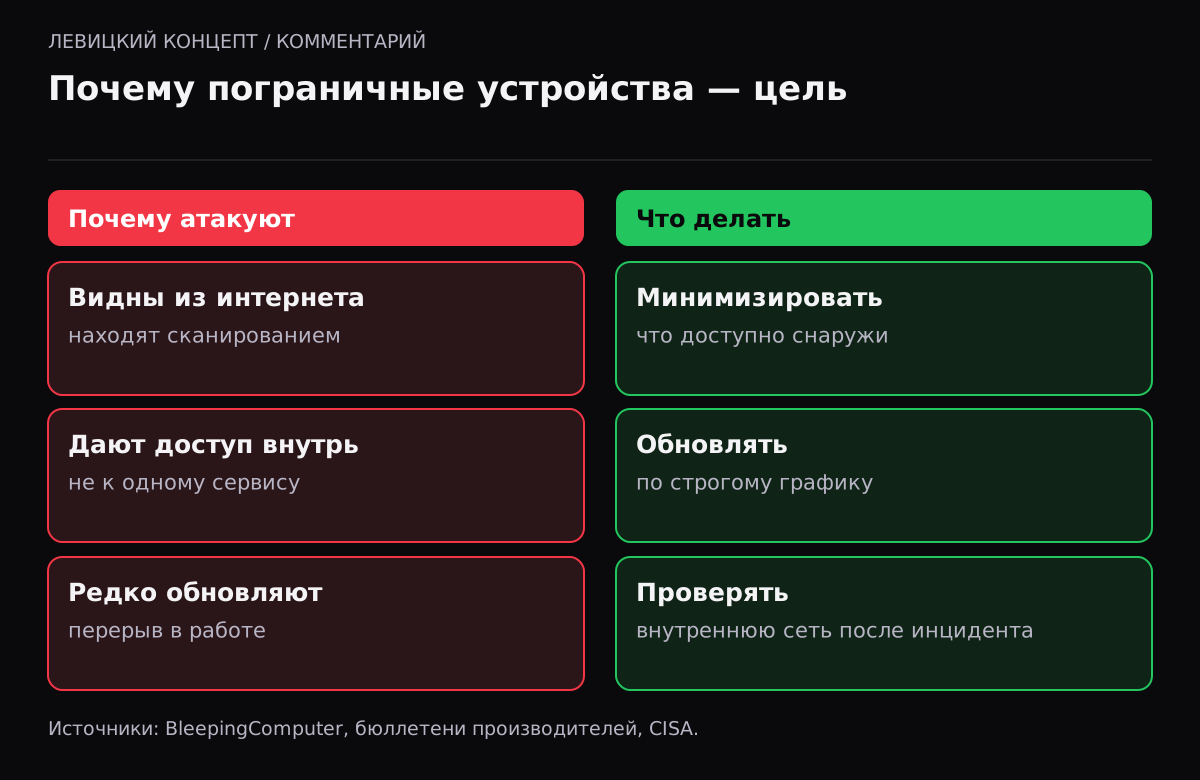
У пограничных устройств три свойства, которые делают их привлекательными. Они видны из интернета, поэтому их находят автоматическим сканированием. Они дают доступ во внутреннюю сеть, а не к одному сервису. И их реже обновляют: обновление VPN или межсетевого экрана означает перерыв в работе, поэтому его откладывают.
Отдельная проблема — доверие к пропатченному устройству. По ряду уязвимостей производители и центры реагирования предупреждали: доступ, полученный до обновления, может сохраниться. То есть одного патча недостаточно, нужна проверка.
Что проверить на периметре
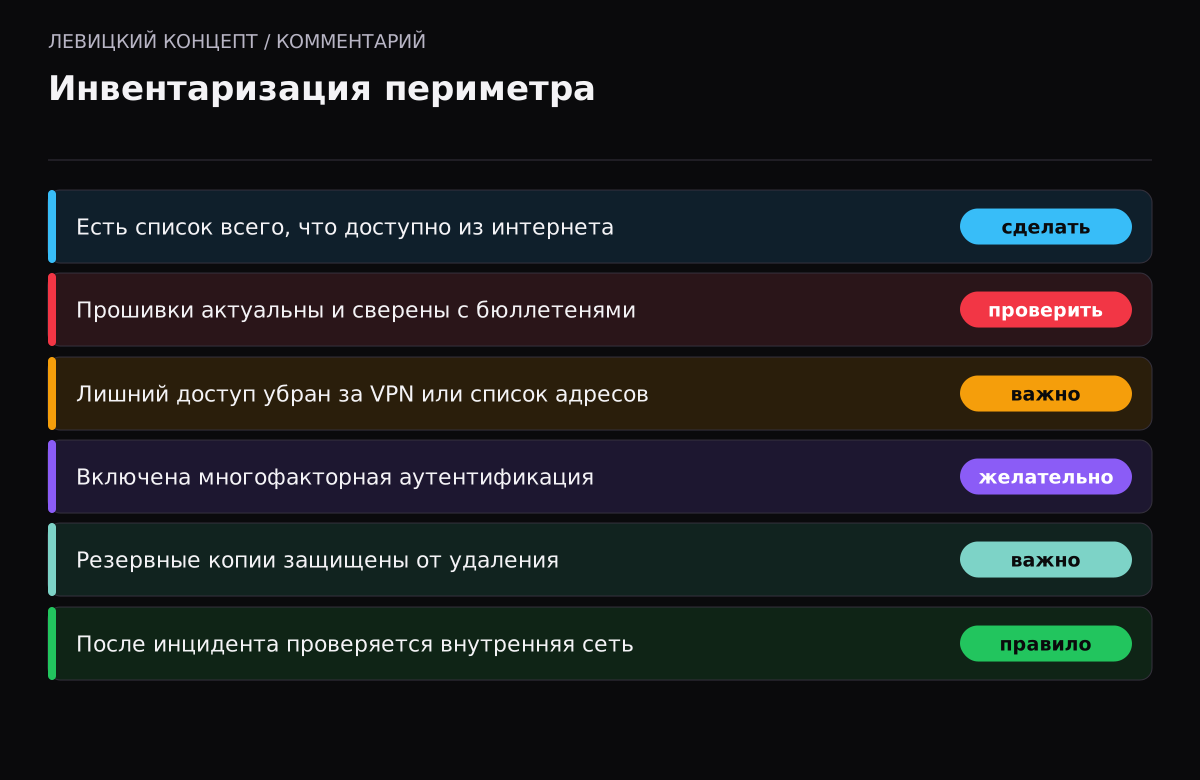
- Составьте список. Все устройства и сервисы, доступные из интернета: VPN, межсетевые экраны, почтовые шлюзы, панели управления, камеры, роутеры.
- Проверьте версии прошивок и сверьте с бюллетенями производителей. Для критичных устройств это стоит делать не раз в год, а по мере выхода исправлений.
- Минимизируйте доступ. Всё, что не обязано быть в открытом интернете, уберите за VPN или ограничьте списком адресов.
- Включите многофакторную аутентификацию, но не считайте её абсолютной: часть октябрьских атак её обходила.
- После любого инцидента проверяйте внутреннюю сеть, а не только закрывайте дыру: доступ мог сохраниться.
- Защитите резервные копии так, чтобы их нельзя было удалить из атакуемой сети.
Что это значит для малого бизнеса
Крупные VPN-шлюзы Citrix или Ivanti у малого бизнеса встречаются редко. Но принцип одинаков для любого устройства на периметре, включая офисный роутер и сетевое хранилище с доступом из интернета. Самые частые ошибки, которые мы видим: открытый наружу доступ к панели управления «чтобы удобно подключаться», прошивка, которую не обновляли с момента установки, и доступы, которые есть только у приходящего администратора.
Исправить это недорого. Удалённое управление — через VPN. Прошивки — по графику. Доступы — у компании. Эти три правила закрывают большую часть риска.
Наше мнение
Главный вывод октября — окно между раскрытием уязвимости и атакой сжалось до часов, в том числе потому, что поиск и эксплуатацию уязвимостей ускоряют ИИ-инструменты. Для пограничных устройств это значит, что стратегия «обновлю в плановое окно через месяц» больше не работает. Нужен либо быстрый цикл обновлений для устройств на периметре, либо такая сетевая архитектура, где уязвимость снаружи просто недоступна.
Мы советуем компаниям провести разовую инвентаризацию периметра: что видно из интернета, какой версии, кто за это отвечает. Часто именно эта простая проверка вскрывает забытый сервис или устройство, про которое все забыли, — а именно такие и становятся входной дверью.
Роль ИИ в ускорении атак
Отдельно стоит сказать про скорость. В 2026 году и защитники, и атакующие используют ИИ-инструменты для поиска уязвимостей и написания эксплойтов. Для защитников это хорошо: центры реагирования находят ошибки раньше. Но те же инструменты в руках злоумышленников сокращают время от публикации исправления до массовых атак. Там, где раньше были дни на спокойное обновление, теперь часы.
Практический вывод простой: для пограничных устройств нужен отдельный, ускоренный процесс обновлений. Их нельзя ставить в общую очередь с рабочими станциями и обновлять «в плановое окно через месяц». Либо быстрый цикл, либо архитектура, где уязвимость снаружи недоступна.
Многие компании выбирают второй путь как основной: минимизируют всё, что видно из интернета, и прячут управление за VPN. Это не отменяет обновлений, но снимает остроту: даже пропущенный на неделю патч не превращается сразу в открытую дверь, если до уязвимого сервиса нельзя дотянуться снаружи.
Как выстроить быстрый цикл
Быстрый цикл не требует большой команды. Достаточно подписаться на бюллетени производителей своих устройств, назначить ответственного и заранее согласовать окно для срочных обновлений с минимальным перерывом в работе. Для критичных устройств полезно держать резервный канал связи, чтобы обновление не оставило офис без интернета. Эти организационные меры дешевле любого инцидента и закрывают главную проблему — задержку между выходом патча и его установкой.
Полезно и заранее знать, что из вашего периметра самое уязвимое. Обычно это устройства, которые производитель уже не поддерживает, и сервисы, открытые наружу «на время», про которые забыли. Их стоит либо заменить, либо убрать из открытого доступа до того, как выйдет следующая уязвимость, — а она выйдет.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
У меня нет Citrix или Ivanti. Эта новость мне нужна?
Да, как урок. Принцип одинаков для любого устройства на периметре, включая офисный роутер и сетевое хранилище с доступом из интернета. Проверьте, что из вашей сети видно снаружи.
Помогает ли многофакторная аутентификация?
Помогает, но не абсолютно: часть октябрьских атак её обходила. MFA нужна, но не отменяет обновлений и ограничения доступа.
Почему одного обновления может быть мало?
По ряду уязвимостей доступ, полученный до обновления, сохранялся. Поэтому после патча нужно проверять внутреннюю сеть на следы вторжения, а не только закрывать дыру.
Как понять, что видно из интернета?
Проведите внешнее сканирование или попросите специалиста. Нужно получить список всех открытых наружу сервисов и устройств и сверить его с тем, что действительно должно быть доступно.
Что самое важное для малого бизнеса?
Три правила: удалённое управление только через VPN, прошивки обновляются по графику, доступы к устройствам есть у компании. Это закрывает большую часть риска недорого.