
CSV из CRM: как не превратить текст клиента в формулу
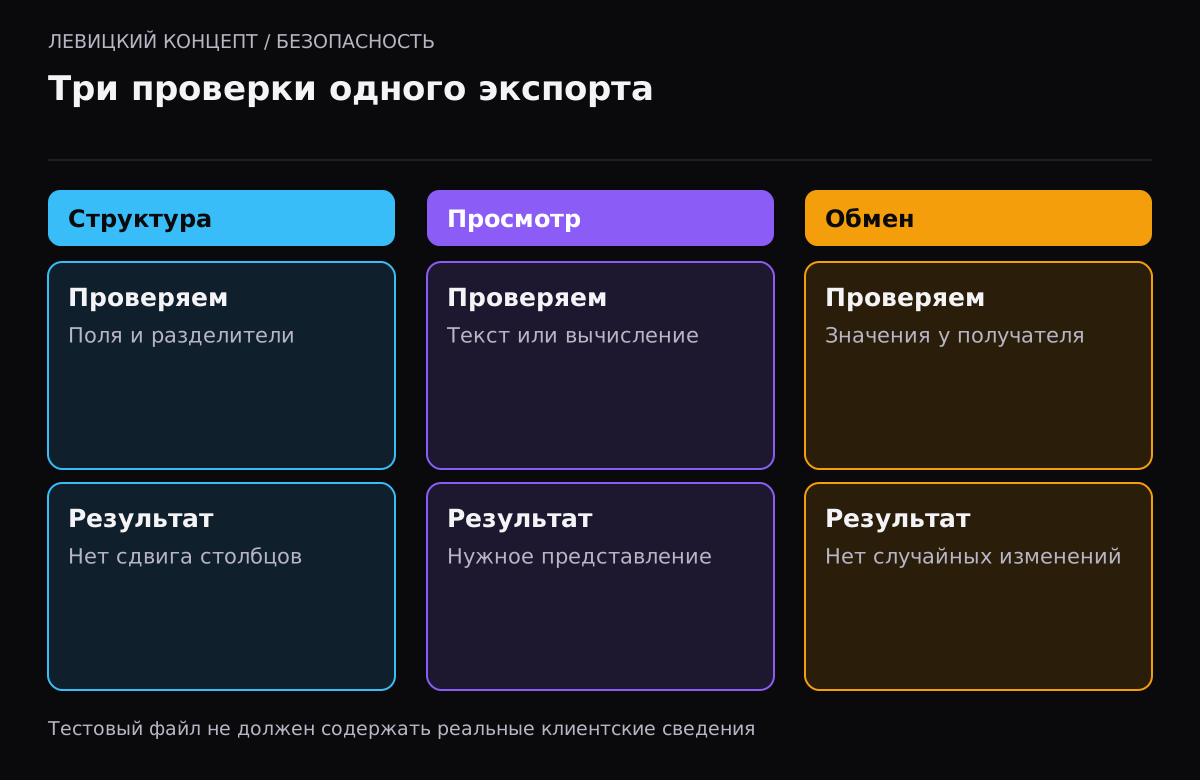
Выгрузка из собственной CRM не становится безопасной только потому, что скачана с корпоративного сайта. В ней могут оказаться названия, комментарии и другие значения, введённые внешними пользователями. Если табличный редактор воспринимает такое значение как формулу, текст получает другое назначение. Поэтому экспорт проверяют отдельно от правильности разделителей и числа столбцов.
Рассмотрим оборонительную проверку собственного приложения. Здесь нет примеров опасных формул, сетевых обращений из ячеек или проверки чужих систем. Для приёмки достаточно вымышленных строк и безвредного выражения из базовой арифметики, согласованного со специалистом. Цель — убедиться, что данные остаются данными при выбранном способе просмотра, а не продемонстрировать возможные последствия на рабочем компьютере.
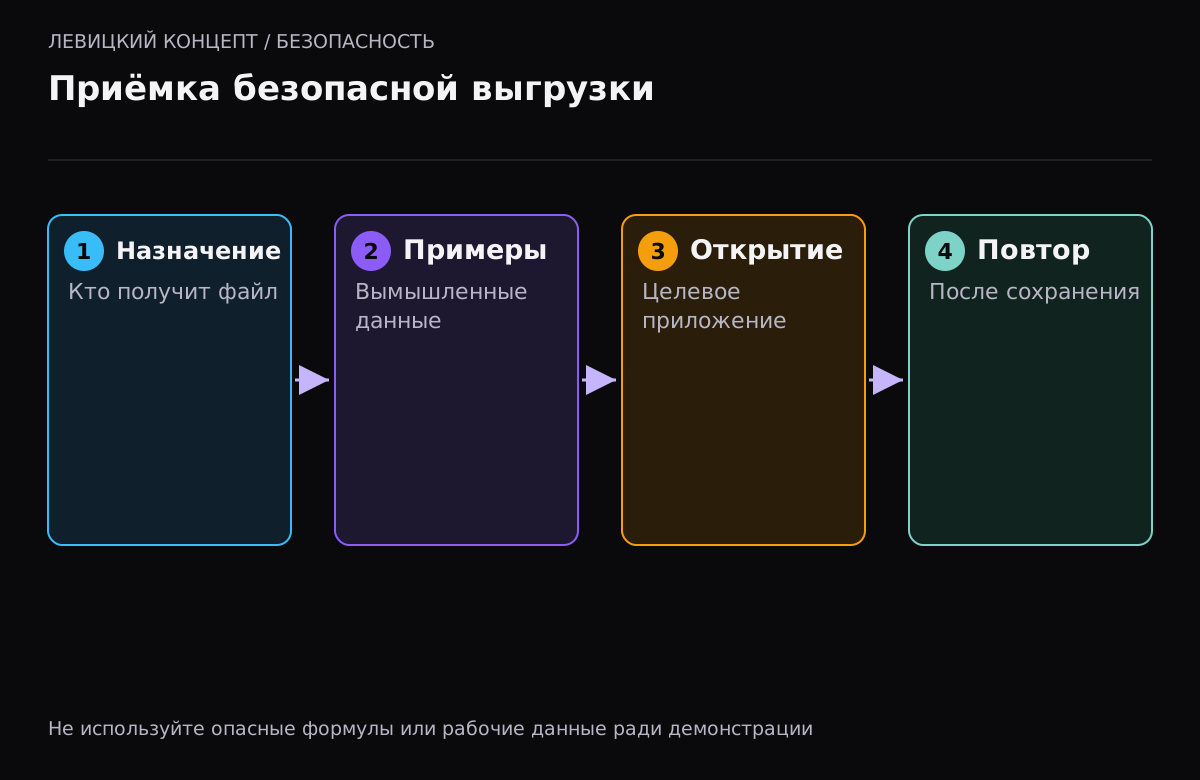
Сначала назовите получателя выгрузки
Один CSV могут использовать по-разному: сотрудник открывает его в редакторе таблиц, другая программа читает значения для обмена, клиент загружает документ в собственную систему. Эти сценарии нельзя молча считать одинаковыми. Изменение значения, удобное для просмотра, может стать нежелательным символом при последующем импорте. Для каждого назначения нужны понятные правила.
OWASP описывает CSV Injection как риск интерпретации недоверенного ввода в табличных файлах. В рекомендациях отдельно отмечено, что сохранение и повторное открытие CSV в Excel может изменить действие кавычек и экранирования. Универсальной стратегии очистки для всех редакторов и последующих потребителей нет. Поэтому обещание «добавим символ — и всё защищено везде» нельзя принимать без проверки целевого процесса.
Не пытайтесь исправить ситуацию запретом любого знака в клиентских именах или комментариях. Поле должно хранить допустимое исходное содержание по своим правилам. Защита конкретного представления данных относится к этому представлению. При этом исходник не нужно переписывать так, чтобы следующий сотрудник уже не смог понять, что ввёл клиент и почему значение изменилось.
Правильный CSV и безопасное открытие — разные проверки
Парсер может корректно найти все поля, сохранить кавычки внутри текста и не потерять переносы. Но после открытия в табличной программе значение всё равно может получить специальную интерпретацию. Успешный разбор структуры подтверждает только часть свойств файла. Он не доказывает, что программа просмотра воспримет каждое поле так, как задумал автор выгрузки.
И обратная проблема: попытка защитить текст может нарушить формат. Если реализация вручную соединяет поля и забывает про разделители, соседние значения смещаются. Принимать нужно одновременно корректность структуры, смысл данных и поведение целевого приложения. Нельзя выбирать один из этих пунктов и игнорировать остальные ради зелёной отметки теста.
| Проверяемое свойство | Вопрос при приёмке | Чего недостаточно |
|---|---|---|
| Границы полей | Значение осталось в своём столбце? | Файл просто открылся |
| Тип содержимого | Пользовательский текст не вычисляется? | Кавычки видны в исходнике |
| Соответствие исходнику | Понятно, какие изменения внесены для просмотра? | Сравниваются только суммы строк |
| Повторное открытие | Поведение не изменилось после сохранения? | Проверен только первый запуск |
| Машинный обмен | Получатель получает согласованные значения? | Человеку таблица кажется читаемой |
Подробный разбор кавычек и ведущих нулей есть в статье о CSV-импорте. Здесь другой вопрос: что происходит с корректно расположенным значением при интерпретации табличным редактором. Эти проверки дополняют друг друга, но не заменяют.
Составьте карту недоверенных столбцов
Начните с происхождения значения. Свободный комментарий из заявки очевидно требует внимания, однако имя организации или подпись товара тоже могли прийти извне. Данные могли поступить через импорт, интеграцию или ручную вставку сотрудника. Не объявляйте весь внутренний справочник доверенным только по месту хранения: важно, как конкретное поле заполняется.
Для каждого экспортируемого столбца укажите смысл, источник и ожидаемое представление. Сумма, подтверждённая системой, отличается от текстового примечания. Если отчёту действительно нужны вычисляемые поля, они должны формироваться из контролируемого описания, а не из произвольного текста пользователя. Наличие одной разрешённой формулы в отчёте не делает все строки пригодными для вычисления.
Проверяйте итоговые ячейки после формирования файла. Контроль только начала исходной строки не гарантирует правильное поведение, если на этапе сборки изменились границы полей. Конкретный алгоритм должен разрабатывать специалист с учётом формата и получателя. Заказчик со своей стороны может потребовать карту полей и воспроизводимую приёмку вместо недоказанного обещания.
Для человека и для обмена могут потребоваться разные файлы
Не всегда разумно заставлять один документ удовлетворять несовместимым ожиданиям. В проекте можно предусмотреть представление для просмотра и отдельный формат обмена с явной спецификацией. Это вариант проектирования, а не требование непременно создавать две кнопки. Решение зависит от того, кто действительно получает данные и какие операции выполняет дальше.
Если значения меняются ради безопасного просмотра, изменение должно быть определено и проверяемо. Иначе служебный префикс может попасть в имя клиента в другой системе. Пользователь не должен самостоятельно угадывать, какие символы убрать после скачивания. Для автоматического обмена согласуйте правила получателя, а не переносите туда обработку из человеческого отчёта без проверки.
Также определите, как различаются назначения файлов. Похожие названия без пояснения провоцируют загрузку не того документа. В интерфейсе достаточно объяснить ожидаемое действие: просмотреть отчёт или передать данные в конкретную систему. Техническое описание формата полезно ответственному специалисту, но не должно перекладывать на обычного сотрудника разработку защиты.
Контрольный набор не должен содержать клиентскую базу
Соберите несколько вымышленных записей, повторяющих форму допустимого ввода. Включите обычное название, текст с разделителем, кавычками, переносом и безопасное арифметическое выражение. Не используйте примеры, способные обращаться к сети, запускать команды или получать чужие сведения. Проверка свойства ячейки не требует воспроизведения опасного сценария.
Откройте экспорт в согласованном приложении и установите, что именно произошло с каждым значением. Затем выполните обычную операцию сохранения и откройте получившийся файл повторно. Версию программы и выбранный способ открытия запишите в протоколе. Фраза «проверено в Excel» без условий плохо объясняет, какой путь действительно был испытан.
Если файл предназначен для машинного обмена, передайте тот же учебный набор разрешённому тестовому получателю. Сверьте значения и структуру после чтения. Не считайте успешное отображение в редакторе доказательством правильного импорта. И наоборот, корректный импорт в программу не подтверждает безопасность открытия этого же файла человеком в другом приложении.
Проверьте все способы получить файл
Полная выгрузка, выбранные строки и отчёт по фильтру могут формироваться разными участками приложения. Исправление одной кнопки не доказывает, что обработка применяется везде. Составьте перечень реальных путей скачивания и повторите небольшой контрольный набор для каждого. Если часть отчётов отправляется автоматически, включите этот способ получения в согласованную проверку, не запуская массовую рассылку.
Также сравните права доступа. Защита содержимого ячеек не заменяет ограничение состава выгрузки. Сотрудник должен получать только разрешённые сведения, даже если их представление безопасно для просмотра. Эти два условия принимают отдельно: корректная обработка текста не оправдывает выдачу лишних записей, а правильный список строк не подтверждает безопасную интерпретацию значений.
Что делать после обнаруженного расхождения
Зафиксируйте конкретное поле, путь экспорта и наблюдаемое поведение. Не прикладывайте рабочие секреты и полную выгрузку к общему тикету. Достаточно минимального учебного примера, который воспроизводит проблему. Отдельно обозначьте, что проверялось: структура CSV, интерпретация значения или перенос в другую систему. Это помогает не исправить только внешнее проявление.
Для аудита безопасности передайте карту источников и согласованные приложения просмотра. Для разработки автоматизации выгрузок опишите назначения файлов и ожидаемые значения после обработки. Если требования получателя неизвестны, сначала уточните их. Нельзя честно подтвердить совместимость со всеми табличными программами одним контрольным открытием.
После исправления повторите весь путь, включая сохранение и повторный просмотр. Убедитесь, что пользовательский текст не стал вычисляемым содержимым в проверенных условиях, поля не съехали и машинный обмен не получил случайные служебные символы. Это ограниченный подтверждённый результат. Новая программа просмотра или изменение формата потребуют повторной проверки, а не автоматического переноса прежней отметки безопасности.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
CSV со своего сайта можно считать доверенным?
Нет. Внутри могут находиться значения внешних пользователей и интеграций. Источник скачивания не определяет происхождение каждой ячейки.
Правильные кавычки гарантируют, что текст не станет формулой?
Нет. Корректность структуры и интерпретация табличным редактором — разные проверки. Поведение также проверяют после сохранения и повторного открытия.
Нужно удалить все необычные символы из клиентских полей?
Не стоит подменять исходные данные универсальным запретом. Определите допустимое содержание поля и отдельно безопасное представление для согласованного получателя.
Один файл обязательно подходит и человеку, и другой программе?
Нет. При необходимости проектируют разные представления с явным назначением. Преобразования для просмотра не должны незаметно менять данные машинного обмена.