
CSP на сайте: как проверить политику до блокировок
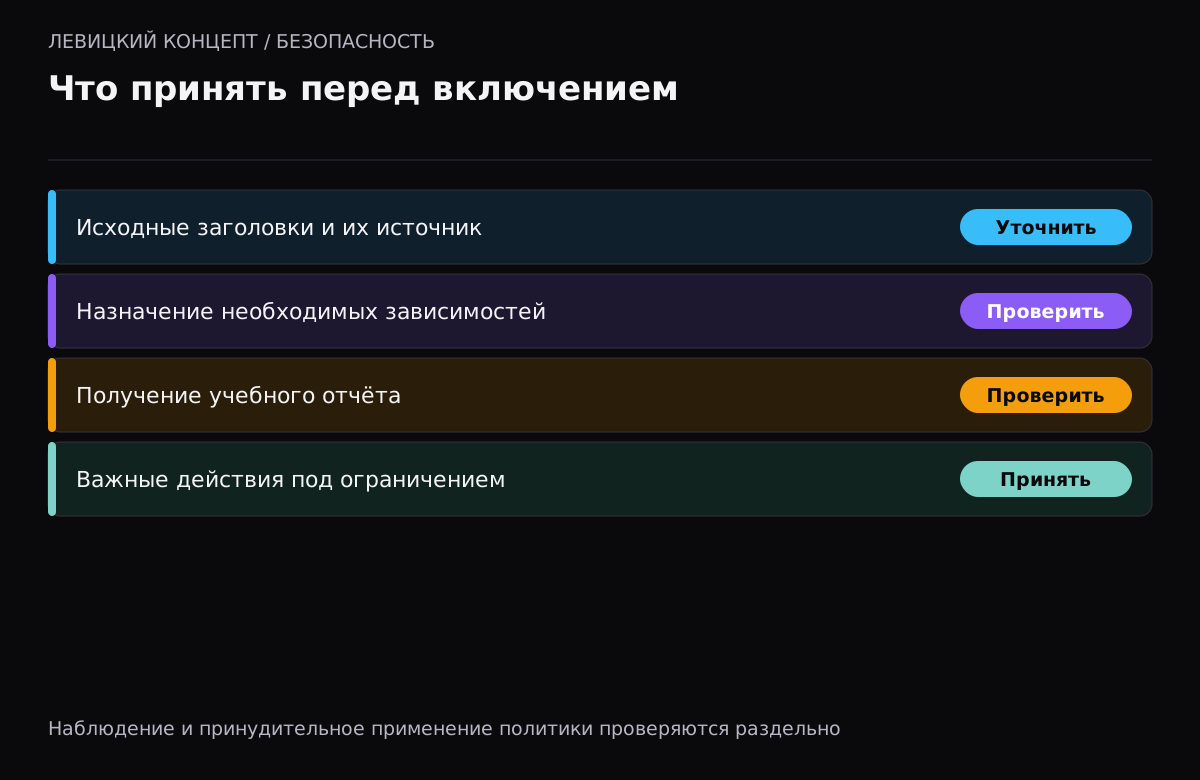
После включения защитной политики на сайте перестала работать часть интерфейса. Команда добавляет разрешения по каждой жалобе, и вскоре список ограничений почти теряет смысл. Так происходит, когда внедрение начинают с чужой строки конфигурации без проверки собственных зависимостей. Для CSP сначала нужно понять действующее поведение и подготовить сценарии, по которым команда сможет принять изменения.
Эта статья описывает порядок работы с политикой собственного сайта в разрешённой тестовой среде. Здесь нет универсального заголовка для копирования, обещания полной защиты или советов отключить браузерные ограничения. Настройку выбирают специалисты по устройству приложения. Владелец проекта может заранее потребовать понятную карту зависимостей, проверяемые результаты и ответственного за дальнейшие изменения.
Назовите цель и сохраните исходное состояние
В руководстве MDN по CSP политика описана как инструкции браузеру, ограничивающие разрешённые действия страницы, в том числе загрузку ресурсов. Это один из механизмов снижения определённых рисков, а не замена всем остальным проверкам приложения. До внедрения согласуйте, какую задачу решает выбранная политика и как будет проверяться её смысл.
Сохраните текущие заголовки проверяемых страниц и сведения о том, где они формируются. Разные маршруты могут проходить через разные участки инфраструктуры. Если команда меняет одну настройку в приложении, это ещё не доказывает одинаковый результат на всех адресах. Укажите точные страницы и состояния пользователя, которые входят в первый этап.
Отдельно выясните, есть ли уже действующие ограничения. Новую наблюдаемую политику нельзя считать отменой существующей. Если несколько мест управляют заголовками, исполнитель должен объяснить итог, который получает браузер. Не меняйте неизвестные настройки сервера ради удаления неудобного сообщения: сначала установите источник и назначение действующего правила.
Составьте перечень зависимостей по действиям
Список доменов из одного открытия главной страницы будет неполным, если сайт содержит кабинет, формы и отдельные интерактивные сценарии. Начните с действий: открыть страницу, войти учебным пользователем, заполнить форму, просмотреть разрешённый документ. Для каждого зафиксируйте необходимые ресурсы и то, кому принадлежит интеграция.
Не включайте в разрешения любую случайно обнаруженную внешнюю зависимость без выяснения назначения. Она может оказаться старой интеграцией или относиться к особенностям тестового окружения. Решение о сохранении принимает ответственный за функцию. Если компонент нужен, необходимо понять его проверяемый состав, а не бессрочно разрешить всё ради отсутствия сообщений.
Различайте необходимые пользовательские функции и вспомогательные наблюдения. Ошибка статистики и невозможность отправить обращение имеют разные последствия. Однако это не основание игнорировать неизвестное нарушение. В протоколе сохраняют назначение, предполагаемую причину и принятое решение, чтобы следующий исполнитель не повторял сбор данных с нуля.
| Сценарий учебной проверки | Что подготовить | Что принять после изменения |
|---|---|---|
| Публичная страница | Нужные изображения, стили и скрипты | Содержимое и управление доступны |
| Форма обращения | Разрешённый тестовый получатель и данные | Результат проверен без рабочей рассылки |
| Личный кабинет | Учебная роль и сценарий | Действия соответствуют правам |
| Внешняя интеграция | Подтверждённое назначение и владелец | Проверена нужная функция, не весь сервис вообще |
| Отчёт о нарушении | Ожидаемое безопасное событие на стенде | Событие дошло и может быть разобрано |
Это предлагаемый набор приёмки, а не обязательный список функций любого сайта. Если в проекте нет кабинета, не нужно создавать его ради таблицы. Добавляйте только реальные значимые пути. При этом один успешный публичный экран не должен становиться доказательством исправности всех остальных действий.
Режим отчётов и блокировка дают разные доказательства
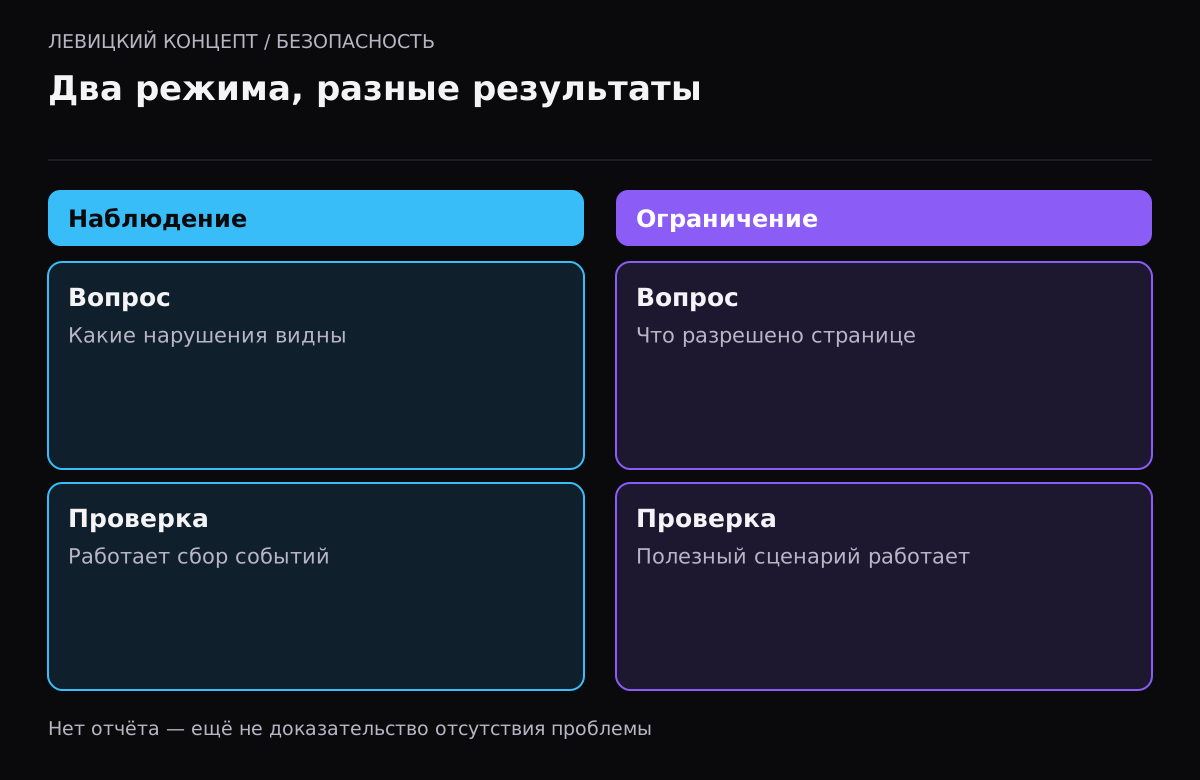
MDN для Content-Security-Policy-Report-Only объясняет, что этот ответный заголовок позволяет наблюдать нарушения без принудительного применения данной политики. Он не поддерживается через meta. Для отправки отчётов нужна соответствующая настройка механизма отчётности; одного названия заголовка недостаточно для подтверждения их получения.
Если одновременно действует ограничивающая политика, она продолжает применяться. Добавление Report-Only не делает заблокированную функцию автоматически разрешённой. В исследовании нужно точно различать, какое сообщение относится к наблюдению новой политики, а какое — к уже действующему ограничению. Иначе команда примет не тот результат и начнёт ослаблять настройки без достаточного основания.
На стенде подготовьте безопасный ожидаемый случай нарушения и проверьте путь получения данных. Отсутствие отчётов не доказывает отсутствие конфликтов: причиной может быть непроверенный сценарий или неработающий сбор. Состав поддерживаемых браузеров и используемый механизм передачи сверяют по текущей документации и фактической проверке. Универсальную доставку каждого события статья не обещает.
Сообщение о нарушении требует контекста
Одна строка не устанавливает ни взлом, ни необходимость разрешить указанный источник. Сначала сопоставьте страницу, действие, версию политики и источник наблюдения. Если событие нельзя воспроизвести на разрешённом примере, сохраните ограничение вывода. Не превращайте непонятный домен в доверенный только ради уменьшения количества сообщений.
Для каждого разбираемого случая полезно выбрать решение: необходимая зависимость, лишний компонент, ошибка подключения или вопрос на дополнительное исследование. Эти категории предложены для организации работы, а не как автоматический классификатор. Важны основание и ответственный. Изменение политики должно объясняться подтверждённой потребностью, а не знакомым видом адреса.
Сами отчёты могут содержать сведения о странице и ресурсах. Продумайте доступ, состав сохраняемых данных и допустимый срок для проекта. Не выгружайте полный поток в открытый чат или публичный документ. Эта статья не устанавливает юридических сроков хранения; требования и разрешённый процесс передачи определяют отдельно с ответственными специалистами.
Перед включением ограничений повторите важные действия
Наблюдение помогает найти расхождения, но не заменяет испытание выбранной ограничивающей политики. Проверьте её на подготовленной копии, сохранив сопоставимые условия. Если стенд использует другие адреса сервисов или другой набор модулей, эти отличия нужно учесть. Успешный результат неподходящей копии не доказывает готовность рабочего изменения.
Пройдите согласованные сценарии и сохраните фактические заголовки, сообщения и результаты. Учебная отправка формы должна быть различима и не создавать настоящую заявку клиента. Для действий с оплатой используют разрешённый тестовый режим, а не реальный платёж ради проверки браузера. Порядок и ограничения испытаний согласуют заранее.
Не ограничивайтесь ответом HTTP 200. Документ может открываться, но нужный элемент управления не работать. С другой стороны, отдельное сообщение в консоли не всегда означает отказ пользовательского пути. Приёмка должна включать и наблюдения политики, и полезное действие, которое сайт обещает человеку.
План возврата не должен означать постоянное снятие защиты
До рабочего изменения сохраните исходную конфигурацию и способ вернуть согласованное состояние при сбое. Это отличается от совета отключить защиту без срока и ответственного. Команда должна знать, какой параметр изменён и как проверить результат возврата. Нельзя считать вопрос решённым только потому, что исчезло предупреждение.
При проблеме выделите конкретный сценарий и соберите ограниченные данные. Если отказал только один новый компонент, не нужно автоматически разрешать все источники для всего сайта. Исполнитель проверяет причину и предлагает обоснованное изменение. После исправления повторяют исходный пример и важные соседние действия, а оставшиеся ограничения сохраняют в протоколе.
Для этого полезно заранее назначить ответственного за подключение новых интеграций. Добавленный позже виджет может изменить требования к политике, хотя первая приёмка была успешной. Проверка сторонних компонентов рассматривается отдельно в материале о выборе онлайн-чата на сайте. Результат прошлой проверки не распространяется автоматически на любую следующую версию интеграции.
Что должно остаться в результате внедрения
Сохраните цель политики, проверенные страницы и роли, назначение зависимостей и решения по найденным случаям. Отдельно укажите, что было только наблюдением, а что проверялось при действующем ограничении. Если какие-то пути не проверялись, они остаются открытым вопросом, а не получают молчаливую отметку успеха.
В протоколе нужны также способ контроля отчётности и порядок внесения дальнейших изменений. Такой объём позволяет оценить аудит и доработку сайта по конкретным действиям. Он не обещает полную защиту от любых атак: задача первого этапа — внедрить объяснимые ограничения и подтвердить работоспособность согласованных функций без бесконтрольного расширения разрешений.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Режим Report-Only блокирует ресурсы по новой политике?
Он предназначен для наблюдения без принудительного применения данной политики. Другая одновременно действующая политика при этом продолжает работать.
Если отчётов нет, можно включать ограничения?
Сначала подтвердите получение учебного события и выполнение нужных сценариев. Пустой поток может означать проблему сбора или неполную проверку.
Нужно разрешать каждый адрес из отчёта?
Нет. Сначала выясните назначение ресурса и связь с реальной функцией. Неизвестное нарушение требует разбора, а не автоматического расширения доверия.
Какой результат получить от исполнителя?
Проверенные заголовки, список сценариев и зависимостей, решения по нарушениям, работу отчётности и порядок дальнейших изменений. Ограничения проверки должны быть указаны отдельно.