
CURATOR запустил облачный IdP: единый вход и MFA как сервис
15 октября 2026 года CURATOR сообщил о запуске в своём облаке CURATOR.IDENTITY — провайдера идентификации (IdP) для управления доступом и аутентификацией. Решение разработано вместе с российским разработчиком систем аутентификации Avanpost и поставляется как облачный сервис: компании не нужно разворачивать собственную инфраструктуру. Для бизнеса это ещё один вариант импортозамещения зарубежных облачных сервисов единого входа. Разбираем, что умеет продукт и кому он может пригодиться.
Что такое IdP и зачем он компании
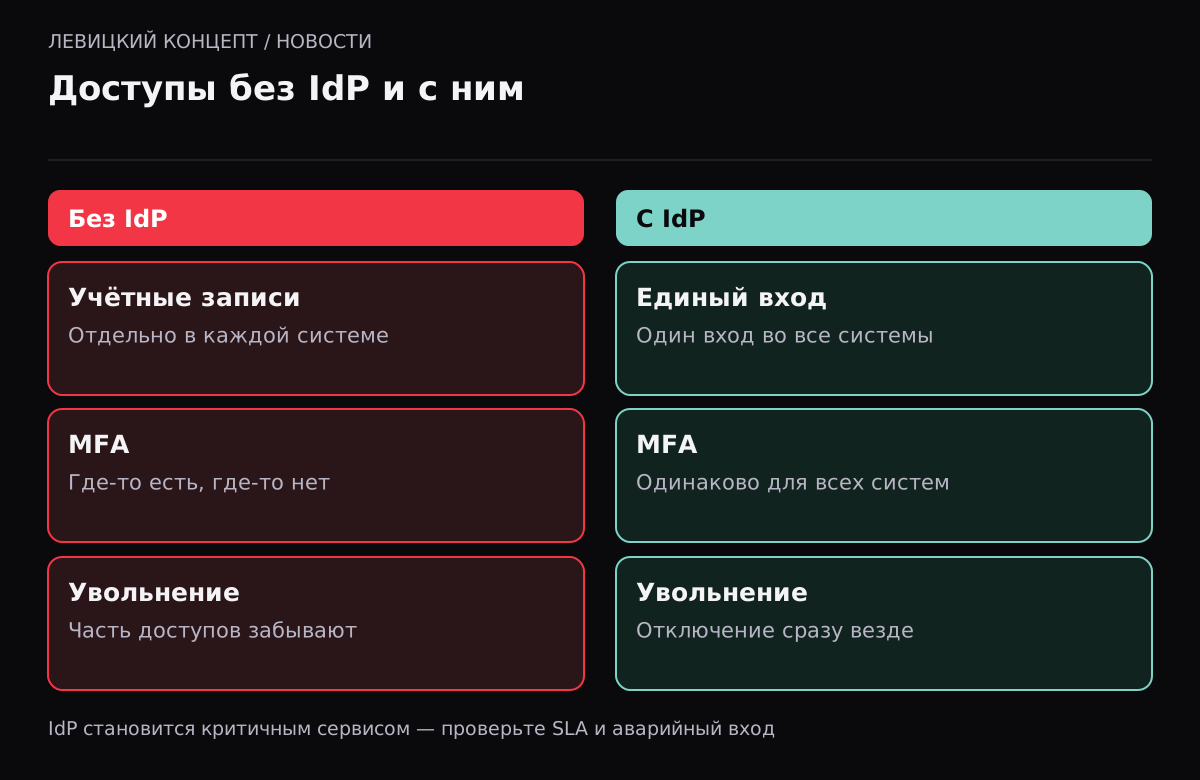
Провайдер идентификации — это единая точка входа для сотрудников во все корпоративные системы: почту, CRM, порталы, VPN. Сотрудник входит один раз, а доступ к остальным системам получает автоматически. Администратор в одном месте включает многофакторную аутентификацию, задаёт правила доступа и отключает уволенного сотрудника сразу везде.
Без IdP у компании обычно десяток отдельных учётных записей в разных сервисах. При увольнении часть из них забывают отключить — и доступ у бывшего сотрудника остаётся.
Что умеет CURATOR.IDENTITY
По данным CURATOR и SecurityLab:
| Возможность | Что это даёт |
|---|---|
| Единый вход (SSO) | Один вход во все подключённые системы |
| Многофакторная аутентификация (MFA) | Второй фактор при входе |
| Контроль устройств и сессий | Ограничение доступа при подозрительных условиях |
| Политики по пользователю, группе, IP, устройству, сценарию | Гибкие правила доступа |
| Протоколы OpenID Connect, SAML, RADIUS, LDAP | Подключение веб-приложений, VPN, порталов |
| Интеграция с ADFS и Keycloak | Работа рядом с существующими системами |
| Access Bridge | Подключение внутренних систем без их публикации в интернете |
По данным SecurityLab, часть функций — привязка доступа к доверенному устройству с криптографическими ключами (E-passport) и полноценный Zero Trust с непрерывными проверками — пока в разработке. Цены в публикациях не указаны.
Почему это интересно не только крупным компаниям
Облачная модель снижает порог входа: не нужно держать свои серверы для системы аутентификации и отдельного специалиста. Для компании на несколько десятков сотрудников, у которой есть CRM, почта, облачный диск и пара внутренних сервисов, единый вход с MFA закрывает сразу несколько рисков: слабые пароли, повторное использование паролей, забытые учётки уволенных.
Отдельно стоит Access Bridge: компонент разворачивается рядом с инфраструктурой клиента и связывает внутренние системы с облаком без их прямой публикации в интернете. Это полезно для старых внутренних систем, которые не стоит открывать наружу.
Что учесть перед выбором
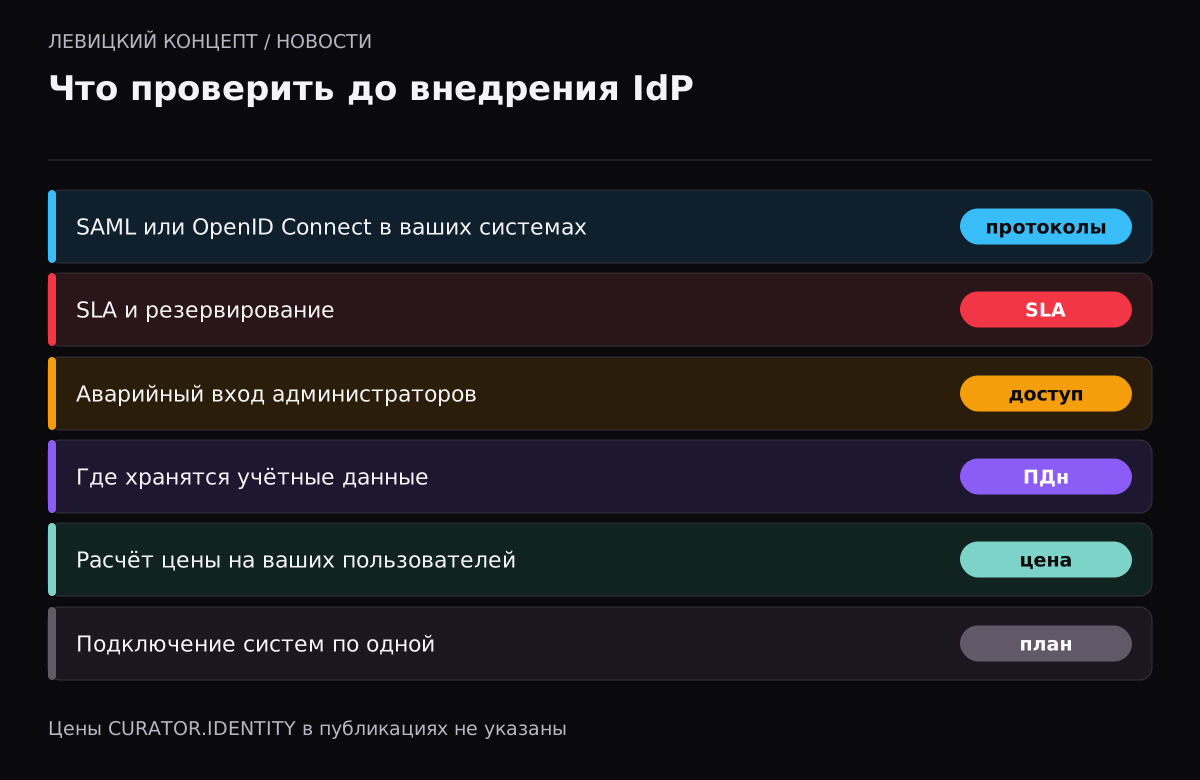
- Какие системы нужно подключить. Проверьте, поддерживают ли ваши CRM, почта и порталы протоколы SAML или OpenID Connect. Старые системы могут потребовать доработки или Access Bridge.
- Зависимость от провайдера. IdP — критичный сервис: если он недоступен, сотрудники не войдут никуда. Узнайте об SLA, резервировании и аварийном доступе для администраторов.
- Где хранятся данные. Учётные данные сотрудников — персональные данные. Уточните место хранения и документы.
- Цена. В публикациях её нет — запросите расчёт на ваше число пользователей.
- План внедрения. Подключайте системы по одной, начиная с самых используемых, и держите аварийный способ входа для администраторов.
Чем отличаются облачный и собственный IdP
Собственный провайдер идентификации, например на базе открытых решений, даёт полный контроль, но требует серверов, обновлений, резервирования и человека, который всё это знает. Облачный снимает эти задачи, но добавляет зависимость от провайдера и его площадок. Для компании без своей ИТ-службы облачный вариант обычно проще и безопаснее на практике: обновления и защиту делает провайдер. Для компании с требованиями к размещению данных внутри своего контура разумнее смотреть на коробочные версии или гибридные схемы с компонентом вроде Access Bridge.
Как это связано с октябрьскими событиями
Октябрь показал, что любой облачный сервис может стать недоступным. Для IdP это особенно важно: при его отказе сотрудники не войдут ни в одну подключённую систему. Поэтому при выборе стоит спросить провайдера, на каких площадках работает сервис, есть ли резервирование между ними и предусмотрен ли аварийный вход в ключевые системы в обход IdP — например, отдельная учётная запись администратора с надёжным паролем, хранящаяся в сейфе.
Отдельно спросите о сроках хранения журналов входа: при расследовании инцидентов или увольнении сотрудника важно видеть, кто и когда входил в системы. Это ещё один аргумент за централизованный вход — журналы собраны в одном месте, а не в десятке разных сервисов.
Если вы разрабатываете свой сервис
Если ваш веб-сервис или личный кабинет используют корпоративные клиенты, поддержка входа через SAML или OpenID Connect становится всё более частым требованием. Это позволяет клиенту подключить ваш сервис к своему IdP и управлять доступом сотрудников централизованно. Для B2B-продукта это преимущество в продажах крупным клиентам.
Как начать с малого
Не обязательно сразу переводить все системы на единый вход. Начните с двух шагов, которые дают наибольший эффект: включите многофакторную аутентификацию для почты и CRM и составьте список всех сервисов, где у сотрудников есть учётные записи. Уже этот список часто показывает забытые доступы бывших сотрудников и подрядчиков. После этого решение о внедрении IdP будет опираться на реальную картину, а не на маркетинговые обещания.
Наше мнение
Мы видим в запуске облачных IdP от российских компаний полезное направление: малому и среднему бизнесу становится проще навести порядок с доступами без собственной инфраструктуры. Но мы советуем относиться к IdP как к критичной системе: выяснить SLA и аварийный вход до внедрения, а подключать сервисы постепенно. Тем, кто разрабатывает B2B-сервисы, стоит заложить поддержку SAML и OpenID Connect в план развития.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Что такое CURATOR.IDENTITY?
Облачный провайдер идентификации (IdP) для единого входа, многофакторной аутентификации и управления доступом, разработанный CURATOR вместе с Avanpost и запущенный 15 октября 2026 года.
Какие протоколы поддерживаются?
По данным компании, OpenID Connect, SAML, RADIUS и LDAP, а также интеграция с ADFS и Keycloak.
Что такое Access Bridge?
Компонент, который разворачивается рядом с инфраструктурой клиента и подключает внутренние системы к облачному IdP без их публикации в интернете.
Сколько стоит сервис?
Цены в публикациях не указаны; их нужно запрашивать у компании.
Нужен ли IdP небольшой компании?
Если у сотрудников есть доступы к нескольким сервисам — почте, CRM, облачному диску, — единый вход с MFA снижает риск слабых паролей и забытых доступов уволенных.