
Сотрудника отключили в CRM, но доступ остался: как закрывать сессии, токены и общие секреты
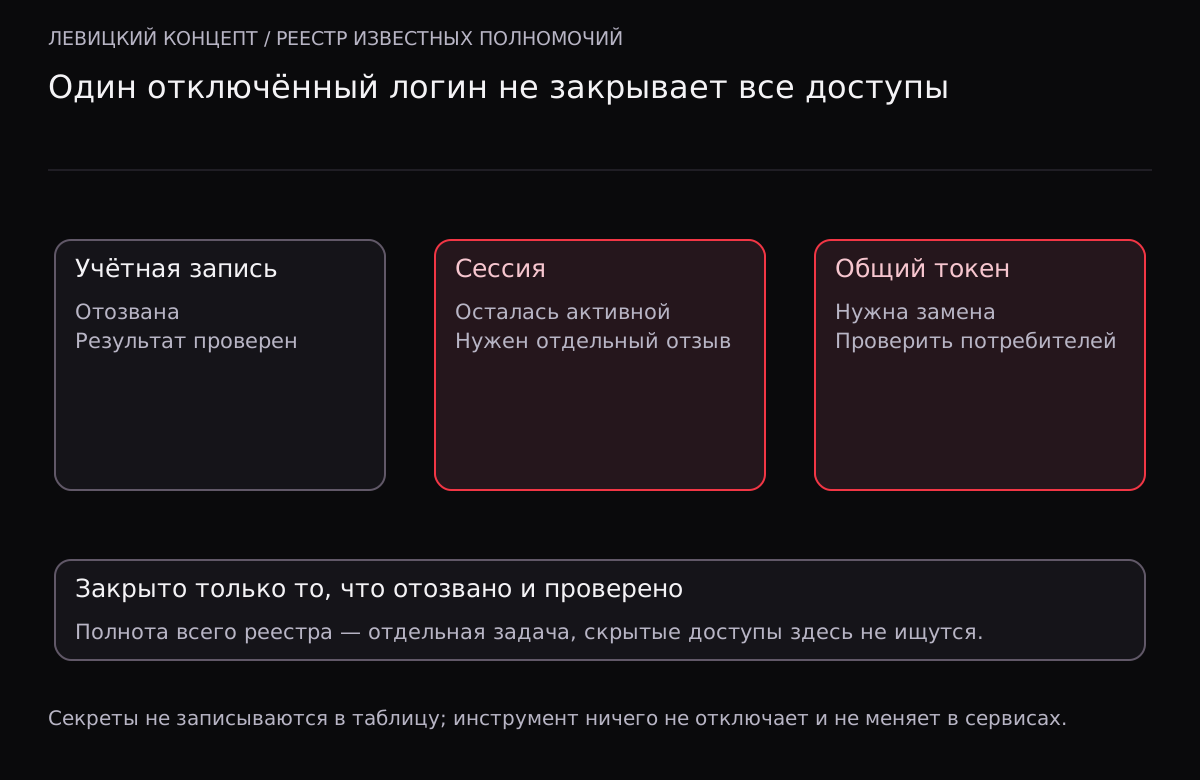
Учётную запись бывшего сотрудника отключили, поэтому задачу считают закрытой. Но на его ноутбуке осталась активная сессия, интеграция использует выданный ему токен, а пароль общего ящика знают несколько людей. Один выключенный логин не описывает всю поверхность доступа.
Обходите не список программ, а способы входа
Для каждого ресурса определите личную учётную запись, сессию, API-ключ, делегированные полномочия и общий секрет. Система может проверять блокировку аккаунта при каждом запросе, а может сохранять отдельные полномочия до срока истечения или отзыва. Это надо знать по документации и фактической реализации.
Не предполагайте, что удаление пользователя автоматически отменяет все выпущенные ключи и активные входы во всех связанных сервисах. Но и не утверждайте обратное для любого продукта. Для конкретного ресурса нужна проверяемая процедура завершения доступа и подтверждённый результат.
| Тип | Что сделать по согласованной процедуре | Что проверить |
|---|---|---|
| Личная учётная запись | Ограничить вход и назначить владельца нужных данных | Новый вход действительно недоступен |
| Активная сессия | Завершить или отозвать предусмотренным механизмом | Старое состояние больше не даёт доступа |
| Личный API-токен | Отозвать и проверить зависимые задачи | Старый ключ не принимается, нужная интеграция переведена |
| Общий секрет | Спланировать замену и обновление потребителей | Старое значение не работает, сервисы не потеряли связь |
| Неизвестный способ доступа | Уточнить источник и полномочия | Не считать отсутствие сведений отсутствием доступа |
Не разрушайте рабочую интеграцию случайным отзывом
Ключ мог оказаться техническим основанием отправки уведомлений или обмена с учётом. Это плохая причина оставить его без контроля, но и повод заранее найти потребителей. Согласуйте замену, порядок проверки и ответственного. В этой задаче статья ничего не отключает автоматически.
Для общих паролей и ключей полезно отдельно видеть, кто ещё ими пользуется. Замена только в одном клиенте оставляет вторую систему с неверной настройкой. Если общий секрет используется без реестра, это самостоятельная задача улучшения, а не просто пункт «сменили пароль».
Передача владения не равна передаче пароля
Документы, проекты, домены и репозитории могут иметь владельца, который управляет доступами. Права передают через поддерживаемые механизмы с проверкой получателя, а не копированием личной сессии сотрудника. Сохраняйте необходимую историю по принятому регламенту, не удаляя всё ради быстрого закрытия списка.
Трудовые, правовые и организационные основания действий определяет компания со своими специалистами. Здесь рассматривается техническая инвентаризация уже согласованного изменения доступа. Не используйте публичные инструкции как основание вмешиваться в чужие аккаунты.
Три состояния вместо одной галочки
В реестре различайте активный, отозванный и неизвестный доступ. Отдельный признак показывает проверку результата. «Отозвано, не проверено» не должно выглядеть так же, как «отозвано и проверено». Источник доказательства и время проверки нужны для последующего разбора.
Подтверждение может быть разным: ответ административного API, запись аудита, контролируемый тест с учебной сессией. Не проверяйте чужую личную почту под видом закрытия корпоративного доступа. В рабочем списке не хранят действующие пароли и токены — достаточно безопасного технического идентификатора.
Каждой строке дайте отдельный условный идентификатор доступа, например CRM-account и CRM-session-1. Одно приложение может иметь несколько разных способов входа; название программы само по себе не делает эти записи одинаковыми.
Инструмент приоритизации известных записей
Введите ресурс, тип, состояние, признак общего секрета и факт проверки. Инструмент выделит неизвестные, активные и непроверенные записи и предложит следующий технический шаг. Он не ищет скрытые аккаунты, не меняет права и не делает вывода, что вся компания защищена.
Область списка задаётся до ввода: это уже известные доступы, связанные с рассматриваемым изменением. Если важный сервис не внесён, инструмент о нём не узнает. Даже ноль открытых замечаний означает завершение только этого перечня, а не доказательство полной инвентаризации.
Проверка процесса на учебном сотруднике
- Создайте разрешённую тестовую учётную запись, сессию и технический ключ.
- Выполните предусмотренное отключение.
- Проверьте каждый способ доступа отдельно и зафиксируйте результат.
- Убедитесь, что связанные служебные задачи работают с новым основанием.
- Сохраните реестр и назначьте владельца следующей проверки.
Такой прогон показывает реальные границы механизма до ситуации с важным сотрудником или подрядчиком. Он также помогает перевести личные интеграции на управляемые технические учётные записи и уменьшить зависимость бизнеса от одного человека.
Следующий шаг по реестру известных доступов
Не вводите секреты. Это разбор известного перечня, без поиска аккаунтов, отзыва прав и заявления о полноте защиты. Расчёт выполняется на вашем устройстве, введённые данные никуда не отправляются.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.