
Где хранить данные пациентов по 152-ФЗ: МИС, CRM, мессенджеры
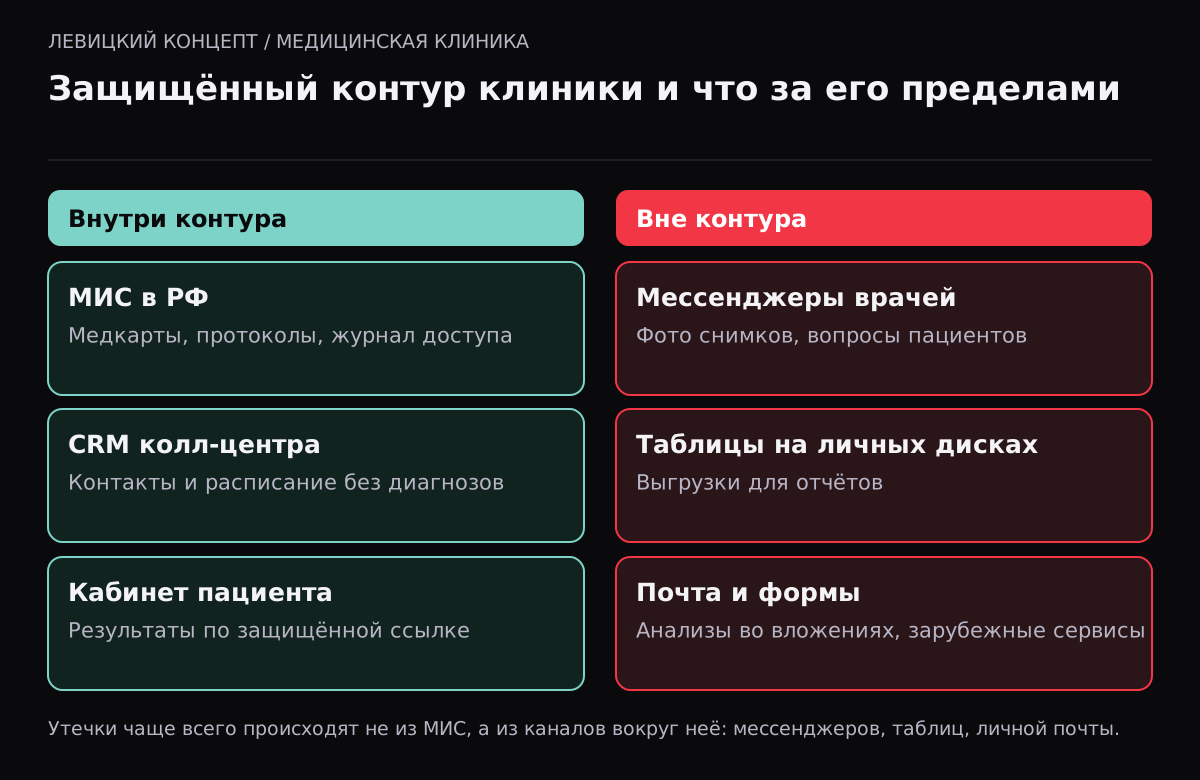
Сведения о здоровье пациентов — специальная категория персональных данных, а сам факт обращения за помощью — врачебная тайна. Поэтому клиника должна хранить их в базах на территории России, в системах с разграничением доступа и журналом действий, с защитой не ниже уровня, который определяется по требованиям Правительства для специальных категорий. На практике это значит: медкарты — только в МИС или защищённой системе на российских серверах, в CRM колл-центра — контакты и расписание без диагнозов, в мессенджерах и личных телефонах сотрудников — ничего, кроме времени визита. Ниже — где данные обычно «утекают» за пределы защищённого контура и что проверить.
Какие данные есть у клиники
| Данные | Категория | Где допустимо хранить |
|---|---|---|
| ФИО, телефон, дата рождения | Обычные персональные данные | МИС, CRM, система записи |
| Расписание визитов к врачу | Врачебная тайна (факт обращения) | МИС, CRM с ограниченным доступом |
| Диагнозы, протоколы, назначения | Специальная категория, врачебная тайна | МИС или медицинская система |
| Результаты анализов, снимки | Специальная категория | МИС, защищённое хранилище, личный кабинет пациента |
| Паспорт, полис, СНИЛС | Обычные ПДн, но с повышенным риском | МИС, бухгалтерия |
| Записи звонков | Могут содержать сведения о здоровье | Телефония с ограниченным доступом и сроком хранения |
Требования: коротко
- Локализация. Сбор и хранение персональных данных граждан РФ — в базах на территории России (152-ФЗ, ст. 18). Иностранная облачная CRM или зарубежный сервис форм как основное хранилище — нарушение.
- Основание обработки. Для медицинских целей обработка сведений о здоровье допускается медицинским персоналом, обязанным хранить врачебную тайну. Для рассылок и маркетинга нужно отдельное согласие.
- Уровень защищённости. Определяется по постановлению Правительства № 1119 с учётом категории данных, их объёма и актуальных угроз. Для специальных категорий он выше, чем для обычных контактов.
- Доступ и журнал. Каждый сотрудник видит только то, что нужно ему для работы, действия записываются.
- Уведомление Роскомнадзора об обработке ПДн и порядок действий при утечке.
Подробно об уровнях и выборе хостинга — в статье об уровнях защищённости ПДн, о сроках уведомления при утечке — в материале об уведомлении РКН за 24 и 72 часа.
Где данные выходят за контур
Самые частые места, которые находит аудит в частных клиниках:
- Врач переписывается с пациентом в личном мессенджере и получает фото снимков и результатов. Данные оказываются на личном телефоне и в зарубежном облаке мессенджера.
- Администратор выгружает пациентов в таблицу для обзвона или отчёта и хранит её на личном диске.
- Результаты анализов отправляют по почте вложением. Письмо уходит не тому адресату или читается на общем компьютере.
- Форма записи на сайте — зарубежный конструктор форм. Об этом риске — в статье о локализации ПДн и иностранных сервисах.
- Колл-центр видит медкарту целиком, хотя ему нужны только время и контакты.
- Бэкапы МИС хранятся на зарубежном облаке или на незашифрованном диске в шкафу.
Как навести порядок: план
- Инвентаризация. Список всех систем, где есть данные пациентов: МИС, CRM, телефония, сайт, почта, таблицы, мессенджеры.
- Карта доступа. Какие роли что видят. Оператор колл-центра — расписание и контакты, врач — свои пациенты, бухгалтер — оплаты без диагнозов.
- Закрыть внешние каналы. Рабочий канал связи врача с пациентом через личный кабинет или корпоративный мессенджер на российской инфраструктуре; запрет на пересылку медицинских данных в личные мессенджеры.
- Результаты — через личный кабинет. Пациент получает уведомление «результаты готовы» и открывает их после входа. Как это устроить — в статье о выдаче результатов анализов онлайн.
- Бэкапы. Шифрование, хранение в РФ, проверка восстановления. Сколько данных допустимо потерять, считается через RPO и RTO — см. калькулятор RPO и RTO.
- Документы. Политика обработки ПДн, приказы о допуске, журнал, уведомление РКН. Самопроверка — по чек-листу 152-ФЗ.
Увольнение сотрудника
Отдельный риск — уход врача или администратора. Если у него остались доступы в МИС, переписки с пациентами в личном мессенджере и выгрузки на личном диске, данные пациентов уходят вместе с ним. Порядок при увольнении:
- В день ухода — блокировка учётных записей в МИС, CRM, почте и телефонии.
- Смена общих паролей, если сотрудник их знал.
- Удаление рабочих чатов с пациентами с личного телефона под подпись или передача их новому врачу через рабочий канал.
- Проверка журнала действий за последний месяц: не было ли массовых выгрузок.
Подробнее о том, почему отключение пользователя в системе не всегда закрывает доступ, — в статье о сессиях и токенах уволенного сотрудника, а о правовой стороне — в материале «Менеджер ушёл с клиентской базой».
Сколько стоит ошибка
Штрафы за нарушения при обработке ПДн и за утечки выросли, для утечек специальных категорий они максимальны. Оценить порядок сумм для своей клиники можно в калькуляторе штрафов по 152-ФЗ; подробная таблица — в статье о штрафах по 152-ФЗ в 2026. Для клиники к штрафу добавляется репутационный удар: пациенты не возвращаются туда, откуда утекли их диагнозы.
CRM рядом с МИС: как разделить
Когда клиника внедряет CRM для колл-центра и маркетинга, главный вопрос — какие данные туда передавать. Правильный ответ: минимально необходимые. В нашей CRM для клиники из МИС приходят расписание врачей и факт визита, медицинские записи остаются в МИС, оператор видит время приёма и контакты, руководитель — обезличенную статистику. Работы по защите — аудит, разграничение доступа, документы — мы делаем в рамках защиты персональных данных по 152-ФЗ.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Можно ли хранить данные пациентов в облачной CRM?
Можно, если сервера находятся в России, а сервис обеспечивает нужный уровень защищённости. Диагнозы в CRM колл-центра лучше не передавать вообще.
Нужно ли согласие пациента на обработку сведений о здоровье?
Для медицинских целей обработка допускается медицинским персоналом, обязанным хранить врачебную тайну. Для рассылок, маркетинга и передачи третьим лицам нужно отдельное согласие.
Можно ли врачу переписываться с пациентом в мессенджере?
Обсуждать время визита — можно. Получать и отправлять снимки, анализы и диагнозы через личный мессенджер — риск утечки и нарушения локализации.
Как отправлять пациенту результаты анализов?
Через личный кабинет с входом, а в сообщении писать только «результаты готовы». Вложения в почту и мессенджеры — плохая практика.
Что проверить в первую очередь?
Список систем с данными пациентов, где они физически хранятся, кто имеет доступ и куда данные выгружают сотрудники.