
Let's Encrypt сократит сертификаты до 64 дней с 10 февраля 2027
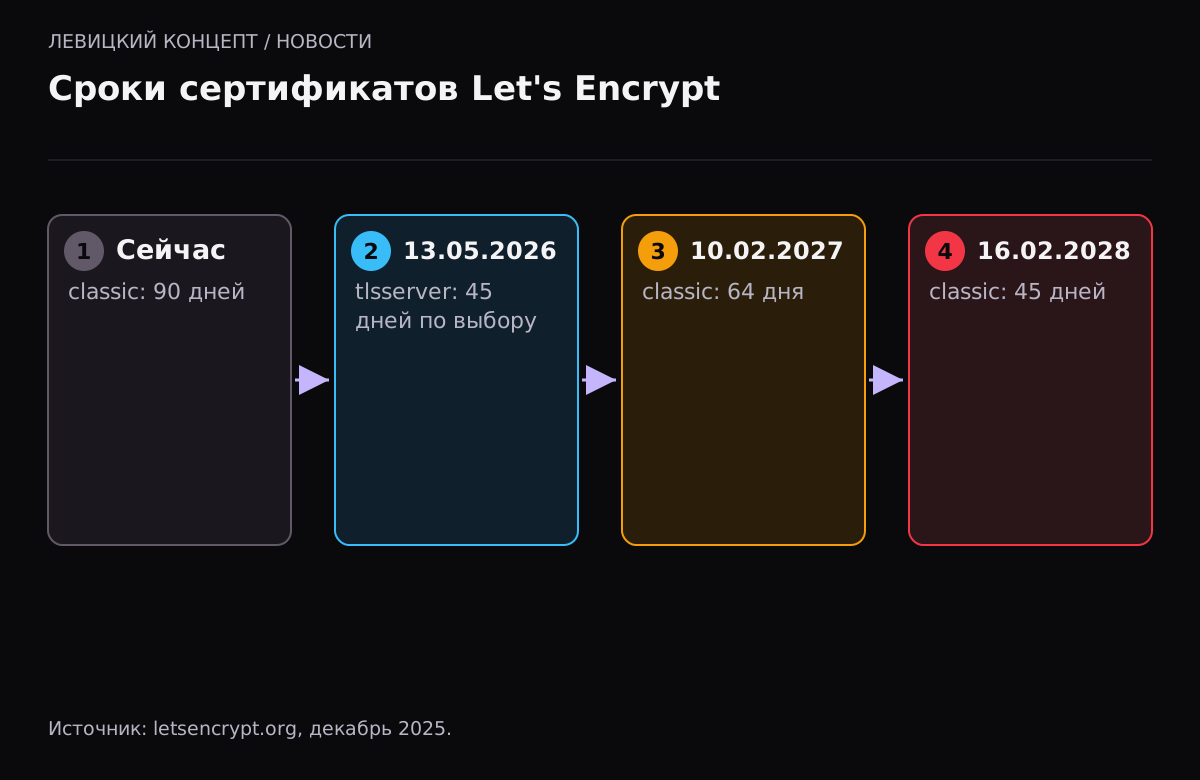
Let's Encrypt постепенно сокращает срок своих бесплатных сертификатов с 90 до 45 дней. Первый шаг уже прошёл: с 13 мая 2026 года профиль tlsserver по запросу выдаёт 45-дневные сертификаты. Следующий затронет почти всех: 10 февраля 2027 года стандартный профиль classic перейдёт на 64 дня. До этой даты меньше четырёх месяцев, и настройки продления на многих серверах к ней не готовы.
Что объявил Let's Encrypt
План опубликован в декабре 2025 года и привязан к правилам CA/Browser Forum.
| Дата | Профиль | Срок сертификата | Повторное использование авторизации |
|---|---|---|---|
| Сейчас | classic | 90 дней | 30 дней |
| С 13.05.2026 | tlsserver (по выбору) | 45 дней | — |
| С 10.02.2027 | classic (по умолчанию) | 64 дня | 10 дней |
| С 16.02.2028 | classic | 45 дней | 7 часов |
Изменения касаются только новых сертификатов. Вы увидите новый срок при первом продлении после каждой даты. Профиль можно выбрать в настройках ACME-клиента, если он поддерживает профили: так вы сами решаете, когда перейти на короткий срок, и можете проверить работу заранее. Тестовая среда staging получает изменения примерно за месяц до рабочей, это удобно для проверки.
Отдельно стоит профиль shortlived с сертификатами на 6 дней — для тех, кто сознательно выбирает очень короткий срок.
Почему это может сломать продление
Большинство серверов продлевают сертификаты через certbot, acme.sh или встроенный клиент панели. Обычно это работает так: задание раз в сутки проверяет, не пора ли продлить, и продлевает за 30 дней до окончания. С 64-дневным сертификатом такая схема продолжит работать.
Ломаются нестандартные настройки:
- задание, которое запускает продление раз в 60 дней «по календарю»;
- скрипты, где жёстко прописано «продлевать на 60-й день»;
- ручное продление по напоминанию;
- системы, куда сертификат копируется руками после выпуска: почтовые серверы, балансировщики, CDN, устройства.
Let's Encrypt прямо пишет: жёстко заданного интервала в 60 дней больше не хватит.
Авторизация. Сейчас подтверждение владения доменом действует 30 дней, с февраля 2027 — 10 дней, с 2028 — 7 часов. Если проверка идёт через DNS и запись добавляется вручную, к 2028 году так работать не получится. Для DNS-проверки понадобится API регистратора или DNS-хостинга: многие российские и зарубежные провайдеры его дают, но доступ нужно настроить заранее и хранить ключ API так же аккуратно, как пароль от домена.
Что сделать до 10 февраля 2027
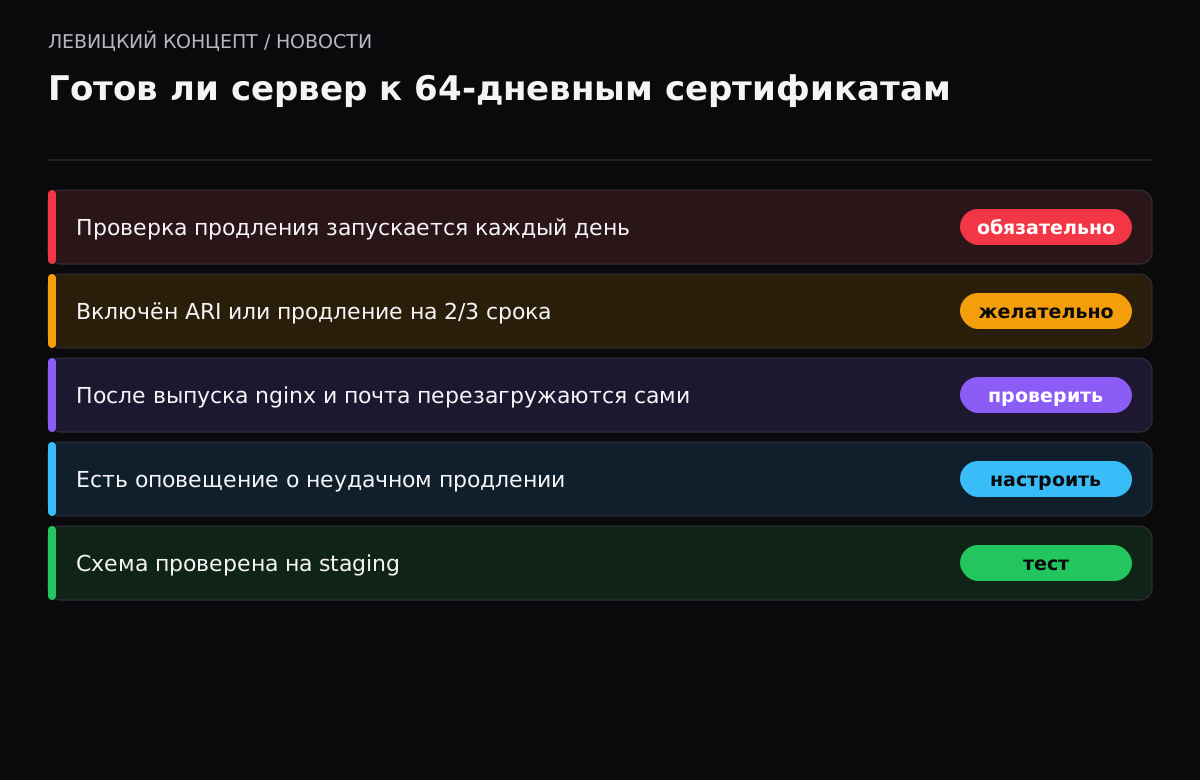
- Найдите на каждом сервере, как запускается продление: cron, systemd-таймер, панель хостинга. Убедитесь, что проверка идёт ежедневно, а не раз в N дней.
- Включите ARI, если клиент его поддерживает. Это механизм, через который Let's Encrypt сам подсказывает клиенту, когда продлевать. Без ARI продлевайте примерно на двух третях срока.
- Проверьте всё, что получает сертификат после выпуска: перезагрузку nginx, копирование на почтовый сервер, загрузку в CDN. Они должны срабатывать автоматически.
- Настройте оповещение, если продление не удалось. Тишина в журнале не означает, что всё работает.
- Протестируйте схему на staging: выпустите тестовый сертификат после того, как там включат 64 дня.
- Посмотрите на новый способ проверки DNS-PERSIST-01, который Let's Encrypt ожидает в 2026 году: TXT-запись не нужно менять при каждом продлении.
Наше мнение
Сокращение сроков нас не пугает: на правильно настроенном сервере оно незаметно. Пугают «временные» решения, которые живут годами: сертификат, скопированный руками на почтовый сервер, или скрипт, написанный уволившимся администратором. Мы советуем сейчас, пока есть время, пройтись по всем местам, где используются сертификаты, и для каждого ответить на вопрос «что будет, если продление не сработает и кто об этом узнает». Калькулятор ниже покажет, сколько попыток продления остаётся при ваших настройках.
Почему Let's Encrypt это делает
Короткий срок ограничивает ущерб, если закрытый ключ сертификата утёк или сертификат выпущен по ошибке. Механизмы отзыва в браузерах работают неполно, поэтому короткая жизнь сертификата — самый надёжный способ быстро вывести его из оборота. Кроме того, Let's Encrypt следует общему графику CA/Browser Forum: к 2029 году лимит для всех публичных сертификатов составит 47 дней.
Как проверить продление на своём сервере
- Для certbot: команда `certbot renew --dry-run` проверит, пройдёт ли продление, не выпуская настоящий сертификат.
- Посмотрите, как запускается продление: `systemctl list-timers` для systemd или `crontab -l` для cron.
- Проверьте, что после продления выполняется перезагрузка веб-сервера: в certbot это хук deploy-hook или настройка в конфиге домена.
- Сравните дату окончания сертификата на сайте с датой в файле на сервере. Если на сайте старше — сервер не перечитал сертификат.
Эти четыре проверки занимают десять минут и закрывают большинство причин «внезапно истёкших» сертификатов.
Хватит ли вашему серверу попыток продлить сертификат
Простая модель: продление начинается за N дней до окончания, проверка запускается раз в M дней. Let’s Encrypt рекомендует ARI или продление на двух третях срока. Не учитывает лимиты центра и сбои DNS. Расчёт выполняется на вашем устройстве, введённые данные никуда не отправляются.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Нужно ли что-то делать, если стоит обычный certbot?
Проверьте, что задание продления запускается ежедневно и что после продления перезагружается веб-сервер. Стандартная настройка certbot продлевает за 30 дней до окончания и с 64-дневными сертификатами справится.
Можно ли остаться на 90 днях?
Нет. После 10 февраля 2027 года стандартный профиль будет выдавать 64 дня. Выбрать можно только более короткие профили.
Что такое ARI?
ACME Renewal Information — расширение протокола, через которое центр сообщает клиенту, когда продлевать. Оно же позволяет заранее заменить сертификаты, если центру придётся их отозвать.
Мой хостинг сам выпускает Let's Encrypt. Мне что-то делать?
Скорее всего, нет. Но уточните у хостинга, учтены ли новые сроки, и включите мониторинг сертификата снаружи.
А что с почтовым сервером?
Если сертификат на почтовый сервер копируется вручную или отдельным скриптом, проверьте эту цепочку в первую очередь. Почта с истёкшим сертификатом часто ломается незаметно.
Что делать с устройствами, куда сертификат загружают вручную?
Это главная зона риска. Либо найдите способ автоматизации (многие современные устройства поддерживают ACME), либо вынесите устройство за обратный прокси, который сам держит сертификат. Ручная загрузка раз в два месяца рано или поздно будет пропущена.