
OpenSSL: сентябрьский бюллетень и что обновить на сервере
29 сентября 2026 года проект OpenSSL выпустил бюллетень безопасности с 15 уязвимостями. Большинство низкой важности, одна — высокой: ошибка в DTLS, которая может раскрыть память или уронить соединение. OpenSSL — основа шифрования на большинстве серверов, поэтому обновление касается всех, кто держит сайт, почту или API на своём сервере.
Что исправлено
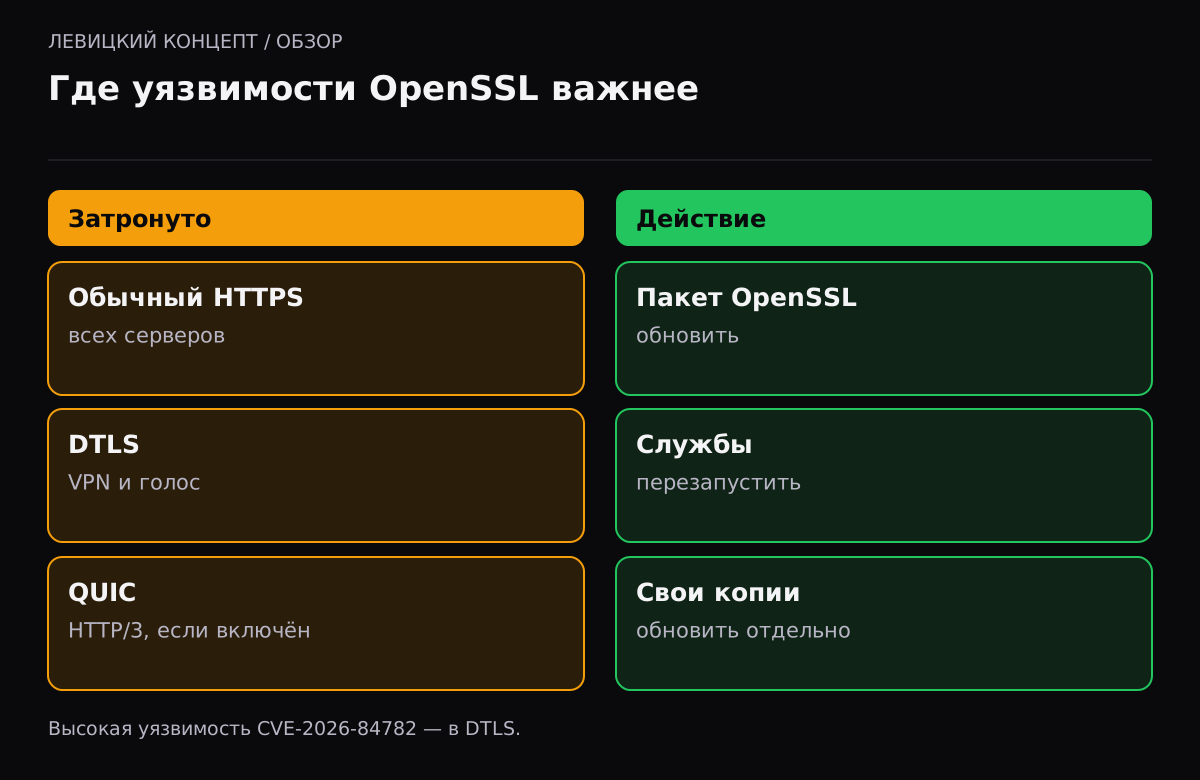
Самая серьёзная уязвимость — CVE-2026-84782 (высокая важность). В DTLS при повторной передаче рукопожатия используется устаревшее смещение буфера, из-за чего можно прочитать чужую память из кучи или вызвать падение соединения. Остальные — в основном в QUIC, обработке сертификатов и вспомогательных функциях.
| Ветка | Версия с исправлением (29.09) |
|---|---|
| 4.0 | 4.0.3 |
| 3.6 | 3.6.5 |
| 3.5 | 3.5.9 |
| 3.4 | 3.4.8 |
| 3.0 | 3.0.23 |
| 1.1.1 | 1.1.1zj |
| 1.0.2 | 1.0.2zs |
Канадский Центр кибербезопасности в бюллетене AV26-980 подтвердил список затронутых веток: уязвимы версии ниже перечисленных. Это уже вторая волна исправлений за осень: 25 августа выходил отдельный набор.
Кого касается
Почти любого сервера. OpenSSL используют веб-серверы (nginx, Apache), почтовые серверы, базы данных, VPN, языки программирования. Многие программы несут свою копию OpenSSL: например, в обновлении Node.js от 21 октября встроенный OpenSSL подняли до 3.5.9.
Отдельно стоит сказать про DTLS и QUIC. DTLS применяется в VPN и голосовых протоколах, QUIC — в HTTP/3. Если вы не включали HTTP/3 и не держите VPN на этом сервере, часть уязвимостей вас не затрагивает, но обновлять OpenSSL всё равно нужно: он используется для обычного HTTPS.
Что делать
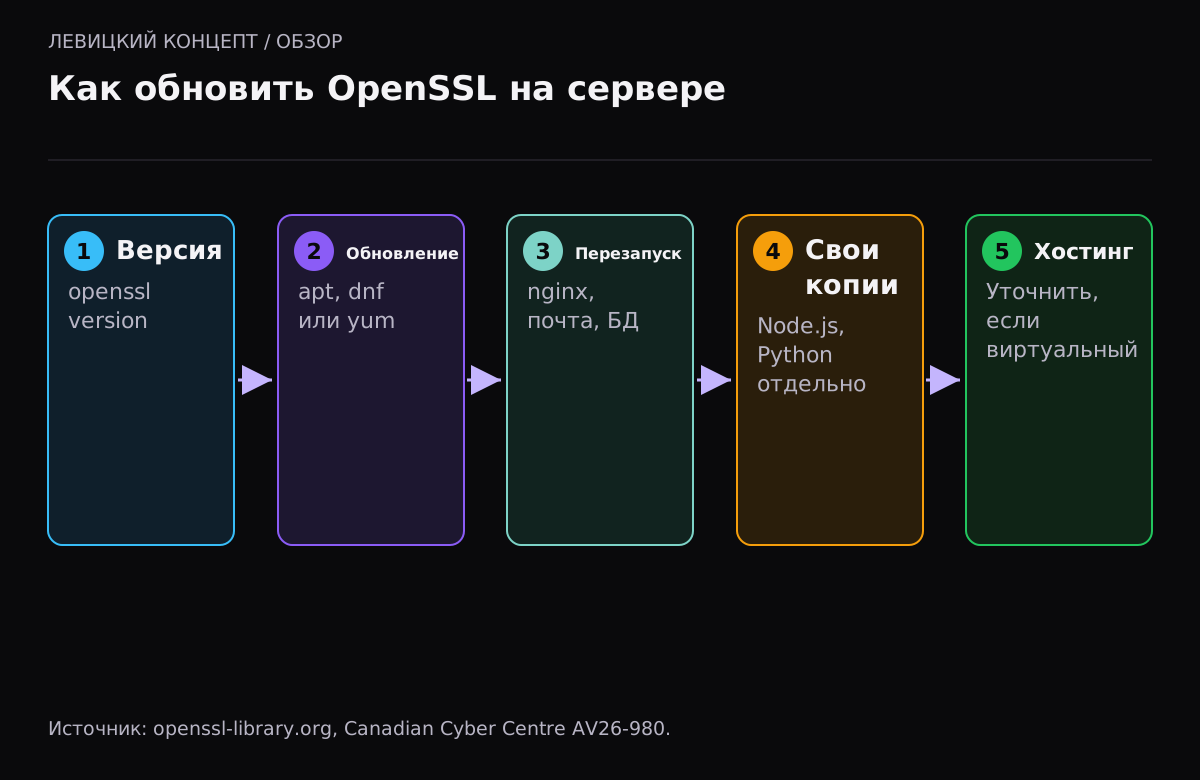
- Узнайте версию: команда `openssl version` на сервере.
- Обновите OpenSSL через менеджер пакетов вашей системы: `apt`, `dnf`, `yum`.
- Перезапустите службы, которые используют OpenSSL: веб-сервер, почту, базы данных. Без перезапуска они продолжат работать на старой библиотеке в памяти.
- Проверьте программы со своей копией OpenSSL: обновлённый Node.js, Python, собранные вручную сервисы. Их обновляют отдельно.
- Если вы на виртуальном хостинге, OpenSSL обновляет провайдер. Уточните в поддержке.
Почему номер версии может вводить в заблуждение
Дистрибутивы Linux переносят исправления в свою версию пакета, не меняя номер. Например, Debian или Ubuntu могут держать OpenSSL с «старым» номером, но с перенесёнными заплатками. Поэтому сравнивать голый номер версии с бюллетенем OpenSSL бесполезно: нужно смотреть бюллетень безопасности дистрибутива и проверять, упомянуты ли нужные CVE.
Инструмент для самопроверки тут не поможет: единственный надёжный способ — доверять менеджеру пакетов дистрибутива и держать систему в актуальном состоянии.
Наше мнение
OpenSSL — тот компонент, про который вспоминают редко, а зря: через него проходит всё шифрование сервера. Мы советуем включить автоматическую установку обновлений безопасности на серверах (в Debian и Ubuntu это `unattended-upgrades`) и добавить в регламент ежемесячную проверку, что службы перезапускались после обновлений. Самая частая ошибка, которую мы видим, — пакет обновили, а nginx или почтовый сервер не перезапустили, и он месяцами работает на старой уязвимой библиотеке.
Отдельно напомним про программы со встроенным OpenSSL. Node.js, некоторые сборки Python, собранные вручную сервисы несут свою копию. Обновление системного OpenSSL их не касается — их нужно обновлять отдельно, вместе с самим приложением.
Что ещё важно знать
Два бюллетеня за полтора месяца — не аномалия, а обычный ритм OpenSSL. Большинство уязвимостей в них низкой важности и требуют редких конфигураций (QUIC, CMP, DTLS), но высокая CVE-2026-84782 показывает, что пропускать выпуски нельзя. Разумная стратегия — не разбирать каждую CVE вручную, а держать систему в состоянии, когда обновления приходят автоматически, а службы перезапускаются по регламенту.
Разница между ветками
У OpenSSL несколько параллельных веток поддержки. Ветки 3.x и 4.0 — актуальные, их обновляют в первую очередь. Ветки 1.1.1 и 1.0.2 давно считаются устаревшими, но исправления для них ещё выходят в рамках расширенной поддержки — это видно по версиям 1.1.1zj и 1.0.2zs в сентябрьском бюллетене. Если ваш сервер всё ещё на 1.0.2 или 1.1.1, это повод планировать переход на 3.x: расширенная поддержка не вечна, а на старых ветках закрывают не все уязвимости.
Для большинства современных дистрибутивов это не проблема: они давно перешли на 3.x. Но собранные вручную сервисы и старые образы контейнеров могут тянуть устаревшую библиотеку годами.
Короткий чек-лист после бюллетеня
Чтобы не держать в голове номера версий, достаточно пройти по короткому списку. Обновлены ли системные пакеты. Перезапущены ли веб-сервер, почта и базы данных. Обновлены ли программы со своей копией OpenSSL. Проверены ли образы контейнеров. Если на все четыре вопроса ответ «да», сентябрьский бюллетень для вашего сервера закрыт.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Как узнать версию OpenSSL?
Выполните openssl version в консоли сервера. Но помните: дистрибутивы переносят исправления без смены номера, поэтому сверяйтесь с бюллетенем безопасности дистрибутива.
Нужно ли перезапускать сервер целиком?
Нет. Достаточно перезапустить службы, которые используют OpenSSL: веб-сервер, почту, базы данных. Без этого они продолжают работать на старой библиотеке.
У меня не включён HTTP/3 и нет VPN. Меня касается?
Часть уязвимостей в QUIC и DTLS — нет. Но OpenSSL используется и для обычного HTTPS, поэтому обновлять его всё равно нужно.
Node.js обновил встроенный OpenSSL. Мне делать что-то ещё?
Да, обновить сам Node.js до версии с новым OpenSSL. Системный OpenSSL и встроенный в Node.js — разные копии.
Как не пропускать такие обновления?
Включите автоматическую установку обновлений безопасности в системе и проверяйте, что службы перезапускаются после них. Разбирать каждую CVE вручную не нужно.
Я на OpenSSL 1.1.1. Это нормально?
Исправления для 1.1.1 ещё выходят в рамках расширенной поддержки, но это устаревшая ветка. Планируйте переход на 3.x: расширенная поддержка не бесконечна, и на старых ветках закрывают не всё.