
DDoS в первом полугодии 2026: обзор отчёта Cloudflare
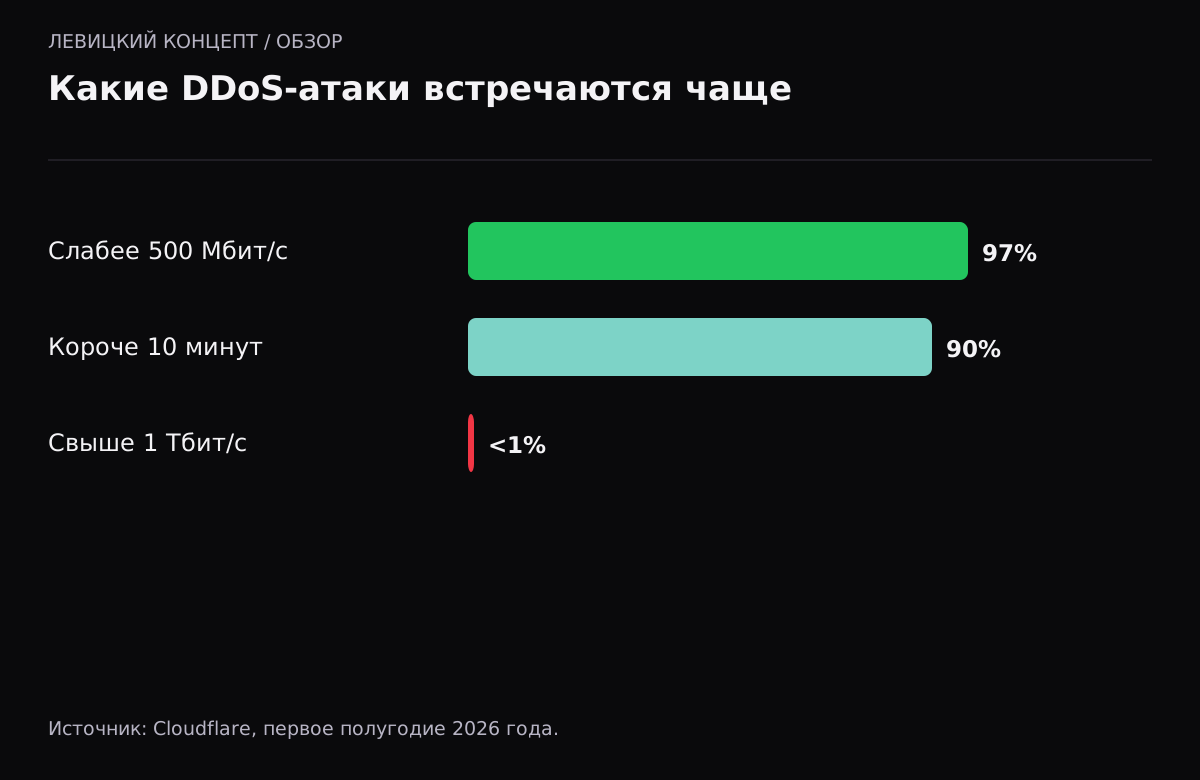
Cloudflare опубликовала отчёт о DDoS-атаках за первое полугодие 2026 года. Громкий заголовок — атаки мощнее 1 Тбит/с выросли в шесть раз. Но для владельца обычного сайта важнее другая цифра: 97% сетевых атак были слабее 500 Мбит/с, а девять из десяти длились меньше 10 минут. Разбираем, что из отчёта относится к реальному бизнесу.
Главные цифры
| Показатель | Значение |
|---|---|
| Отражено сетевых атак | 23,2 млн за полугодие |
| Атаки свыше 1 Тбит/с | 935 (805 во втором квартале против 130 в первом) |
| Доля атак слабее 500 Мбит/с | 97% |
| Доля атак короче 10 минут | 9 из 10 |
| Доля DNS-атак | 34,3% сетевых атак |
Картина двойная. С одной стороны, рекордно мощные атаки стали происходить сотнями за квартал. С другой — подавляющее большинство атак небольшие и короткие. Это значит, что типичный бизнес чаще сталкивается не с гигантской атакой, а с короткими всплесками, от которых защищает базовая настройка.
Что из этого важно бизнесу
Гигантские атаки на терабиты — проблема крупных сервисов и дата-центров. Малому и среднему бизнесу чаще угрожают атаки поменьше: на уровне приложения (много запросов к сайту) или короткие сетевые всплески. От них защищает не огромный канал, а правильная настройка.
DNS-атаки, на которые приходится треть всех сетевых, бьют по системе доменных имён. Если ваш DNS держит надёжный провайдер с защитой, это закрывает значимую часть риска.
Как оценить свою устойчивость
Полезно понимать два уровня защиты. Сетевой — способен ли канал и инфраструктура выдержать поток трафика. Уровень приложения — сколько запросов в секунду держит сам сайт, прежде чем начнёт тормозить. Атаки бьют по обоим, и защита у них разная.
Калькулятор ниже даёт грубую оценку: сравнивает ваш канал и возможности сайта с ожидаемой атакой. Это не замена нагрузочному тестированию, но помогает понять, где слабое место.
Что реально работает
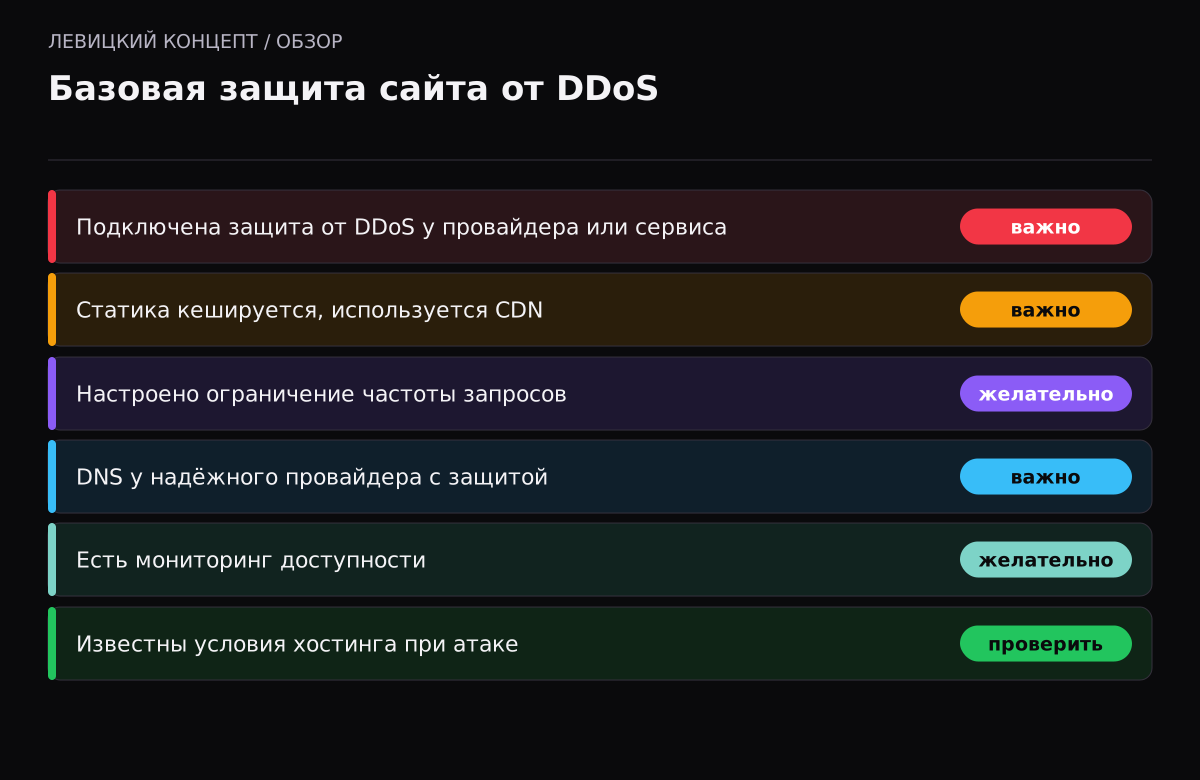
- Защита от DDoS у провайдера или отдельного сервиса очистки трафика. Для большинства атак этого достаточно.
- Кеширование статики и CDN: отдавать страницы из кеша дешевле, чем генерировать на каждый запрос.
- Ограничение частоты запросов с одного адреса на уровне сервера.
- Надёжный DNS с защитой от атак.
- Мониторинг, чтобы заметить атаку раньше, чем о ней сообщат клиенты.
- Понимание условий хостинга: некоторые провайдеры при атаке отключают сайт целиком, и это нужно знать заранее.
Наше мнение
Отчёты вроде этого легко прочитать как «всё плохо, атаки растут». Но полезнее увидеть в цифрах подсказку: раз 97% атак слабые и короткие, значит, базовая защита закрывает почти всё. Мы советуем малому бизнесу не вкладываться в защиту от терабитных атак, которых он почти наверняка не увидит, а закрыть основы: защита у провайдера, кеширование, ограничение частоты запросов, надёжный DNS и мониторинг.
Отдельно стоит заранее выяснить, что делает ваш хостинг при атаке. Некоторые провайдеры, чтобы не страдали соседи, просто отключают атакуемый сайт. Узнать об этом в момент атаки — худший вариант.
Чего ждать дальше
Cloudflare отмечает рост самых мощных атак и DNS-флуда. Для крупных сервисов это повод усиливать защиту, для остальных — следить, что базовые меры на месте. Технически гонка щита и меча продолжается, но для типичного бизнеса правила защиты меняются медленно: они те же, что и год назад, просто игнорировать их становится дороже.
Как читать подобные отчёты
Отчёты компаний вроде Cloudflare написаны с их точки зрения: они видят трафик всей своей сети и показывают самые крупные и заметные атаки. Для них рекордные терабиты — главная новость. Но ваша картина другая: вы видите только атаки на свой сайт, и они почти всегда из тех самых 97% слабых и коротких. Поэтому читать такие отчёты полезно, но выводы делать под свой масштаб, а не под масштаб глобальной сети.
Короткий план для владельца сайта
Если коротко, план такой. Узнать у хостинга, какая защита от DDoS уже включена и что провайдер делает при атаке. Включить кеширование и, если есть смысл, CDN. Настроить ограничение частоты запросов. Проверить, что DNS держит надёжный провайдер. Настроить мониторинг доступности, чтобы узнавать о проблеме первым. Эти шаги занимают немного времени и закрывают почти все атаки, с которыми реально столкнётся обычный бизнес.
И последнее: защита от DDoS — это не разовая настройка, а состояние. Сайт растёт, меняется хостинг, добавляются новые сервисы. Раз в год стоит пересматривать, что и как защищено, и проверять, работает ли мониторинг. Атаку легче пережить, когда защита настроена заранее, а не собирается в спешке в момент, когда сайт уже лежит.
Выдержит ли сайт DDoS: грубая оценка
Оценочная модель, не замена нагрузочному тестированию. Сравнивает ваш канал и возможности сайта с ожидаемой атакой. Реальную устойчивость показывают только тесты и условия договора с хостингом. Расчёт выполняется на вашем устройстве, введённые данные никуда не отправляются.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Нужна ли моему маленькому сайту защита от DDoS?
Базовая — да. Но не от терабитных атак, которых вы почти наверняка не увидите, а от коротких всплесков и атак на уровне приложения. Их закрывает защита у провайдера, кеширование и ограничение частоты запросов.
Что такое атака на уровне приложения?
Это поток обычных запросов к сайту, который перегружает сервер, даже если канал не забит. От неё защищает кеширование, ограничение частоты и фильтрация ботов.
Почему важен надёжный DNS?
Треть сетевых атак в отчёте — по системе доменных имён. Если DNS держит провайдер с защитой, эта часть риска закрыта. Падение DNS делает сайт недоступным, даже если сам сервер работает.
Хостинг обещает защиту от DDoS. Этого хватит?
Часто да для небольшого бизнеса. Но уточните детали: какой уровень атак отражается и не отключают ли сайт при атаке. Эти условия лучше знать заранее.
Калькулятор показал, что сайт не выдержит. Что делать?
Это сигнал, а не приговор. Подключите защиту у провайдера или сервиса очистки трафика, включите кеширование и ограничение частоты запросов, затем проверьте результат нагрузочным тестом.
Чем сетевая атака отличается от атаки на приложение?
Сетевая забивает канал большим объёмом трафика, атака на приложение перегружает сервер множеством обычных запросов при незабитом канале. Защита у них разная, поэтому в калькуляторе два отдельных показателя.