
Взлом TeamUpdraft: ключи UpdraftCentral открыли сайты WordPress
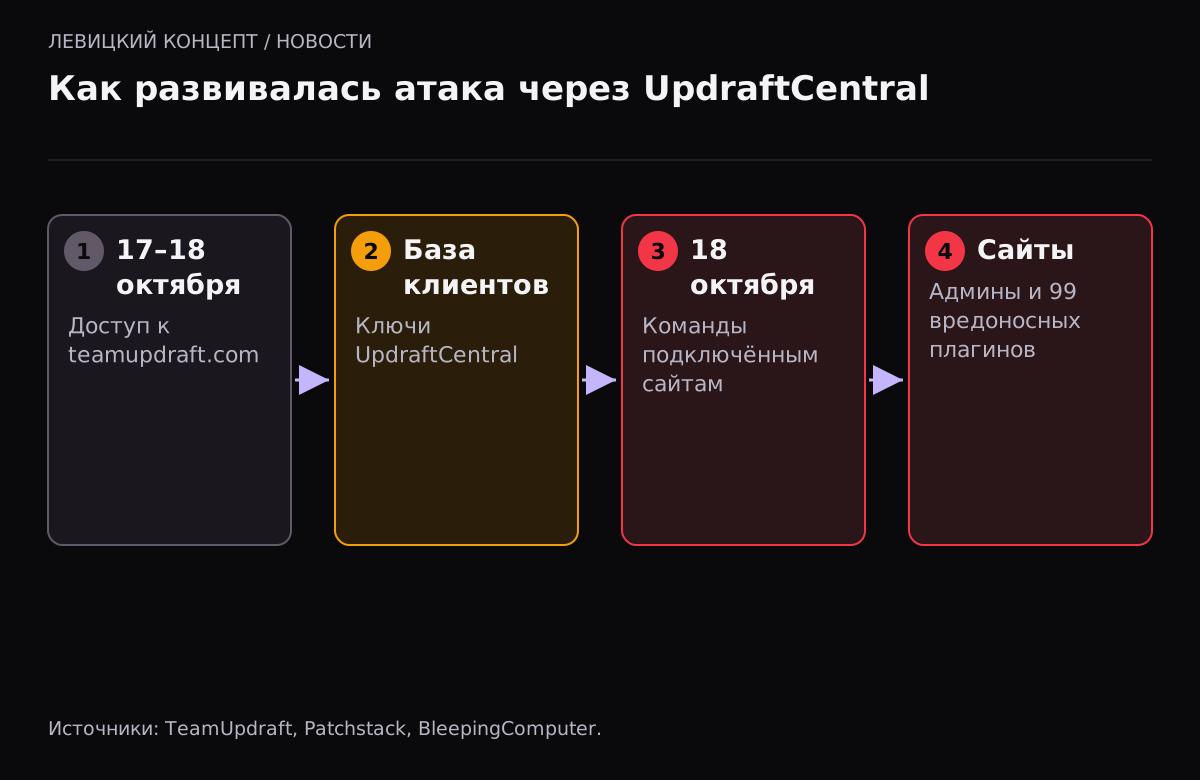
17–18 октября 2026 года неизвестные получили доступ к сайту teamupdraft.com — разработчика плагина резервного копирования UpdraftPlus. Среди украденного оказались ключи подключения UpdraftCentral, облачной панели для управления многими сайтами. С 18 октября этими ключами отправляли команды подключённым сайтам: создавали администраторов и ставили вредоносные плагины. Если вы когда-нибудь подключали сайт к UpdraftCentral, проверьте его сегодня.
Что произошло
TeamUpdraft считает, что злоумышленник получил доступ к базе клиентов. В ней хранились имена, адреса почты, адреса для счетов, история заказов, хеши паролей, настройки двухфакторной аутентификации и ключи подключения к UpdraftCentral, UpdraftVault и UpdraftClone. Данные банковских карт компания не хранит: платежи проходят через Stripe и PayPal.
По данным Patchstack, атаки на сайты начались 18 октября в 15:32 UTC. Компания насчитала не меньше 99 вредоносных плагинов с разными названиями, замаскированных под служебные, например «Site Health Cache». BleepingComputer пишет, что ключ UpdraftCentral или Migrator есть примерно у 10% сайтов с UpdraftPlus — это потенциально около 400 000 сайтов.
| Затронуто | Не затронуто |
|---|---|
| Ключи облачного UpdraftCentral | Сам плагин UpdraftPlus и его загрузка |
| Ключи UpdraftVault и UpdraftClone | Самостоятельно размещённый UpdraftCentral |
| Учётные записи на teamupdraft.com | Резервные копии в вашем хранилище (Google Drive, Dropbox, S3) |
| Хеши паролей и настройки 2FA | Данные банковских карт |
Что сделала компания
TeamUpdraft закрыла путь доступа, разлогинила все учётные записи и заменила ключи. Вечером 19 октября вышли UpdraftPlus 1.26.13 (бесплатный) и 2.26.13 (Premium), которые отключают облачные ключи, и WordPress.org разослал их всем. Первая попытка, 1.26.12 и 2.26.12, из-за ошибки ключи не удаляла. Компания сообщила об инциденте регулятору Великобритании ICO и сотрудничает с полицией.
Важная деталь из отчёта BleepingComputer: компания Nethemba нашла атаки на свои сайты с WordPress 7.1.3 и UpdraftPlus 2.26.11 — то есть на полностью обновлённые. Уязвимость плагина тут ни при чём, сработал украденный ключ.
Что делать: пошагово
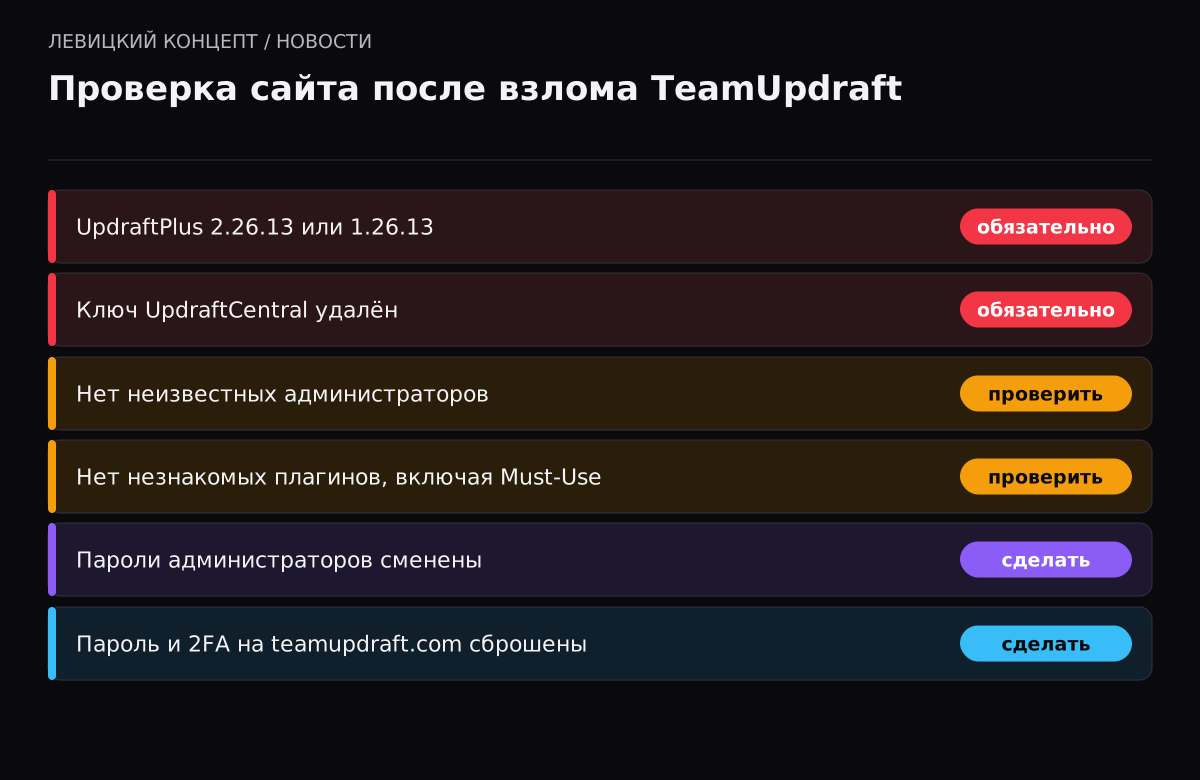
- Войдите в админку каждого сайта напрямую, а не через UpdraftCentral.
- Обновите UpdraftPlus до 2.26.13 (Premium) или 1.26.13 (бесплатный) и новее.
- Удалите ключ подключения: «Настройки» → UpdraftPlus → «Дополнительные инструменты» → UpdraftCentral → «Управление ключами».
- Откройте «Пользователи» и удалите неизвестных администраторов и редакторов.
- Откройте «Плагины», включая вкладку Must-Use, и удалите незнакомые. Вредоносные маскировались под служебные.
- Смените пароли всех администраторов.
- Если что-то выглядит подозрительно, восстановите сайт из резервной копии, сделанной до 17 октября.
- Смените пароль на teamupdraft.com, вводя адрес вручную, а не по ссылке из письма, и сбросьте двухфакторную аутентификацию.
- Смените пароль везде, где он совпадал с паролем от teamupdraft.com.
- Подключите сайт к UpdraftCentral заново, только если он действительно нужен.
Кому ничего не нужно делать
Пользователям бесплатного UpdraftPlus без учётной записи на teamupdraft.com действий не требуется, кроме обычного обновления плагина. Пользователям UpdraftVault нужно переподключить хранилище с новым паролем и сделать ручную копию для проверки. Пользователям UpdraftClone — взять новые ключи в личном кабинете.
Будьте осторожны с письмами
После утечки базы клиентов почти всегда приходят фишинговые письма «от имени» пострадавшей компании. TeamUpdraft прямо предупреждает: остерегайтесь неожиданных писем от её имени. Не переходите по ссылкам для смены пароля — набирайте адрес вручную.
Злоумышленник знает ваше имя, адрес почты и историю заказов, поэтому письмо может выглядеть очень правдоподобно: с номером вашего заказа и правильным названием тарифа. Именно такая точность — признак, по которому стоит насторожиться, а не успокоиться.
Наше мнение
Сервисы управления сайтами удобны: обновления, копии и настройки десятков сайтов из одного окна. Но каждый такой сервис — это ключ, который открывает все подключённые сайты сразу. История UpdraftCentral показывает, что взлом поставщика может обойти все ваши обновления.
Мы советуем раз в полгода проверять, какие внешние сервисы имеют доступ к сайту: панели управления, плагины с облачными ключами, интеграции, старые учётные записи подрядчиков. Всё, чем не пользуетесь, отключайте. Для того, что нужно, держите отдельные учётные записи и включайте журналирование действий администраторов, чтобы вовремя увидеть чужие действия.
Как не пропустить такое в будущем
Об этой истории многие владельцы сайтов узнали из писем TeamUpdraft или из новостей, когда атаки уже шли. Есть три простых способа узнавать раньше. Первый — подписка на бюллетени безопасности плагинов, которые стоят на сайте: Patchstack и Wordfence публикуют их бесплатно. Второй — мониторинг изменений файлов и списка администраторов: появление нового пользователя с ролью администратора должно приходить уведомлением. Третий — регулярная внешняя проверка сайта на признаки взлома. Ни один из этих способов не заменяет других, но вместе они сокращают время, за которое вы узнаёте о проблеме, с недель до часов.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Я пользуюсь бесплатным UpdraftPlus без облака. Я в опасности?
По данным TeamUpdraft, пользователям бесплатного плагина без учётной записи на teamupdraft.com действий не требуется. Просто обновите плагин.
Мои резервные копии в Google Drive пострадали?
Компания пишет, что копии в вашем собственном хранилище не затронуты. Но если сайт был доступен через UpdraftCentral, смените доступы к хранилищу и переподключите его.
Как найти вредоносный плагин?
Сравните список плагинов с тем, что вы ставили сами. Вредоносные маскируются под служебные названия. Обязательно откройте вкладку Must-Use: там плагины не видны в обычном списке.
Помогло бы своевременное обновление WordPress?
Нет. Атаки шли через украденный ключ, и Nethemba фиксировала их на сайтах с актуальными WordPress 7.1.3 и UpdraftPlus 2.26.11.
Сколько сайтов пострадало?
Точное число не раскрыто. Patchstack насчитал не меньше 99 разных вредоносных плагинов, потенциально под угрозой около 400 000 сайтов с ключом UpdraftCentral или Migrator.
Нужно ли восстанавливать сайт из копии?
Если нашли неизвестных администраторов, плагины или изменения файлов — да, из копии до 17 октября. Если признаков нет, достаточно шагов из чек-листа.