
Пароли и токены попадают в логи: как перейти от маскирования к разрешённым полям
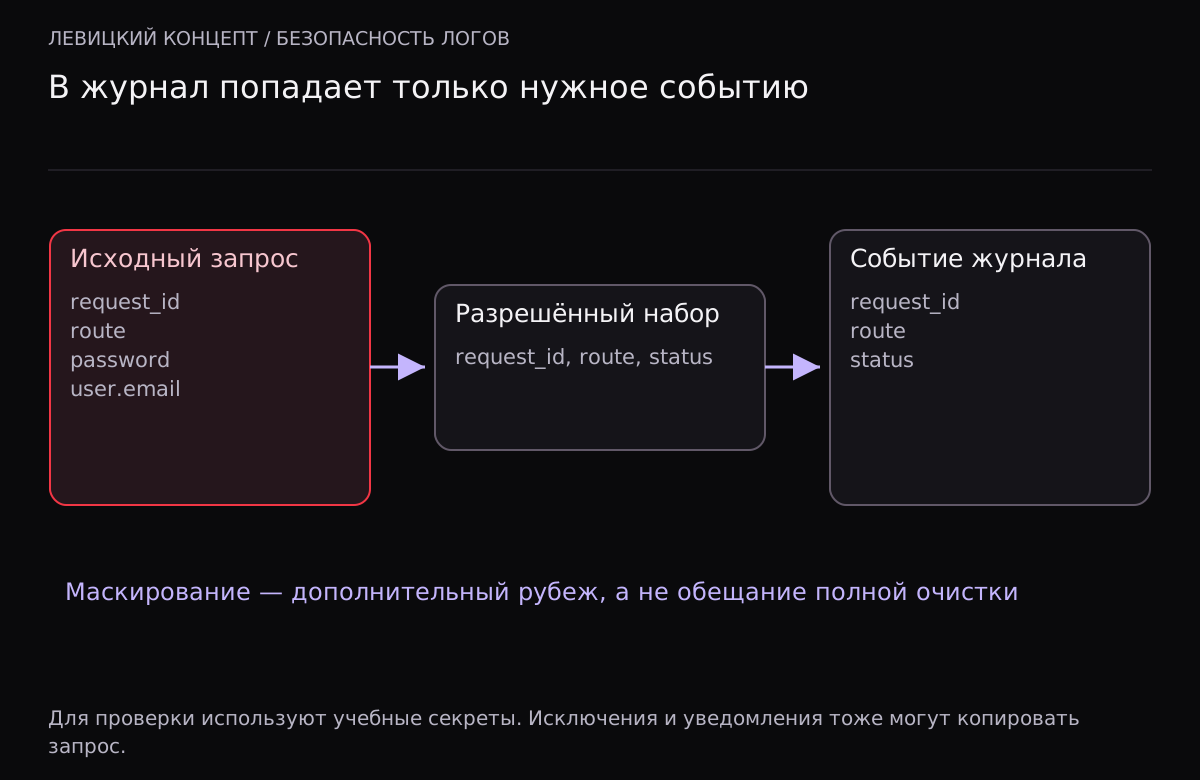
Разработчик временно добавил в журнал тело запроса, чтобы найти ошибку регистрации. В нём оказались пароль, код подтверждения и cookie. Через неделю отладочную строку забыли удалить. Журнал ушёл в систему мониторинга, архив и тикет подрядчика. Удалить одно сообщение теперь недостаточно: секрет успел размножиться по нескольким каналам.
Начните с перечня получателей
Найдите, куда попадают сообщения: файл на сервере, stdout контейнера, централизованный сборщик, уведомления, резервные копии и прикреплённые диагностические архивы. Определите доступы и сроки хранения. Если секрет действительно раскрыт, действуйте по процедуре инцидента: ограничить доступ, оценить последствия и заменить соответствующие действующие секреты. Косметическая маска в новом интерфейсе не делает старые копии безопасными.
Почему список запрещённых слов всегда догоняет изменения
Сегодня фильтр скрывает password и token. Завтра интеграция присылает api_key, accessToken, authorization или вложенный credentials.secret. Одно регулярное выражение может не заметить новый формат, массив или заголовок с другим регистром. Надёжнее сначала решить, какие поля вообще необходимы журналу, и строить событие из разрешённого набора.
| Диагностическая задача | Полезные поля | Что не требуется по умолчанию |
|---|---|---|
| Найти сбой входа | ID запроса, код причины, этап проверки | Пароль и одноразовый код |
| Разобрать интеграцию | ID операции, источник, код ответа, длительность | Полный Authorization |
| Проверить обработку файла | Технический ID, размер, тип, результат | Содержимое документа клиента |
| Связать цепочку событий | Сквозной корреляционный ID | Почта и телефон в каждой строке |
| Изучить производительность | Маршрут без чувствительных параметров, время, статус | Полный URL со всеми query-параметрами |
Событие должно объяснять решение системы
Вместо «ошибка» пишите структурированное событие: этап, тип отказа, безопасный идентификатор и длительность. Это помогает разбирать ситуацию без чтения личного содержимого. Один и тот же корреляционный ID связывает браузер, приложение и очередь, но не должен быть секретом доступа к данным.
Отдельно защищайте журнал от подмены строк и неконтролируемого объёма. Пользовательский ввод может содержать переносы, огромные значения или специально сформированные символы. Структурированный формат, ограничение длины и корректное экранирование важны даже после удаления паролей.
Маскирование остаётся вторым рубежом
Разрешённые поля уменьшают риск, но полезно дополнительно контролировать известные секретные ключи и чувствительные значения. Такой фильтр должен работать с вложенными объектами и массивами, учитывать регистр согласно формату и не ломать приложение при необычном вводе. Не называйте его доказательством полной анонимизации: секрет может оказаться в свободном тексте или неожиданном поле.
В системе сбора логов тоже настройте минимальные права, защищённую передачу, сроки и аудит доступа. Журнал иногда содержит коммерческие сведения даже без персональных данных. Возможность выгрузить все события не должна автоматически выдаваться каждому оператору первой линии.
Проверка перед выпуском
Составьте учебные запросы с вымышленными паролями и кодами. Запустите успешный путь, валидационную ошибку и необработанное исключение. Последнее важно: безопасный штатный журнал не мешает библиотеке ошибок случайно записать полный объект запроса. Проверьте все получатели из первого шага, включая автоматические уведомления.
Затем добавьте новое поле, которого нет в разрешённом наборе. Оно не должно неожиданно появиться в событии. Именно такая проверка отличает политику журналирования от разовой чистки уже найденной строки.
Локальный конструктор минимального события
Инструмент принимает учебный JSON и список разрешённых полей верхнего уровня. Вложенные объекты он намеренно не переносит: это заставляет определить точный безопасный состав вместо копирования большого блока. Результат остаётся в браузере и не отправляется на сервер. Не вставляйте сюда действительные токены: демонстрация политики не требует настоящих секретов.
После внедрения назначьте владельца схемы событий. Новые интеграции и обработчики исключений должны проходить ту же проверку. Иначе очередная временная диагностика незаметно вернёт исходную проблему.
Построить учебное событие по разрешённым полям
Переносятся только скалярные поля из списка. Это конструктор, а не универсальный очиститель утечек. Расчёт выполняется на вашем устройстве, введённые данные никуда не отправляются.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.