
Атака на холодильники супермаркетов: урок про панели управления
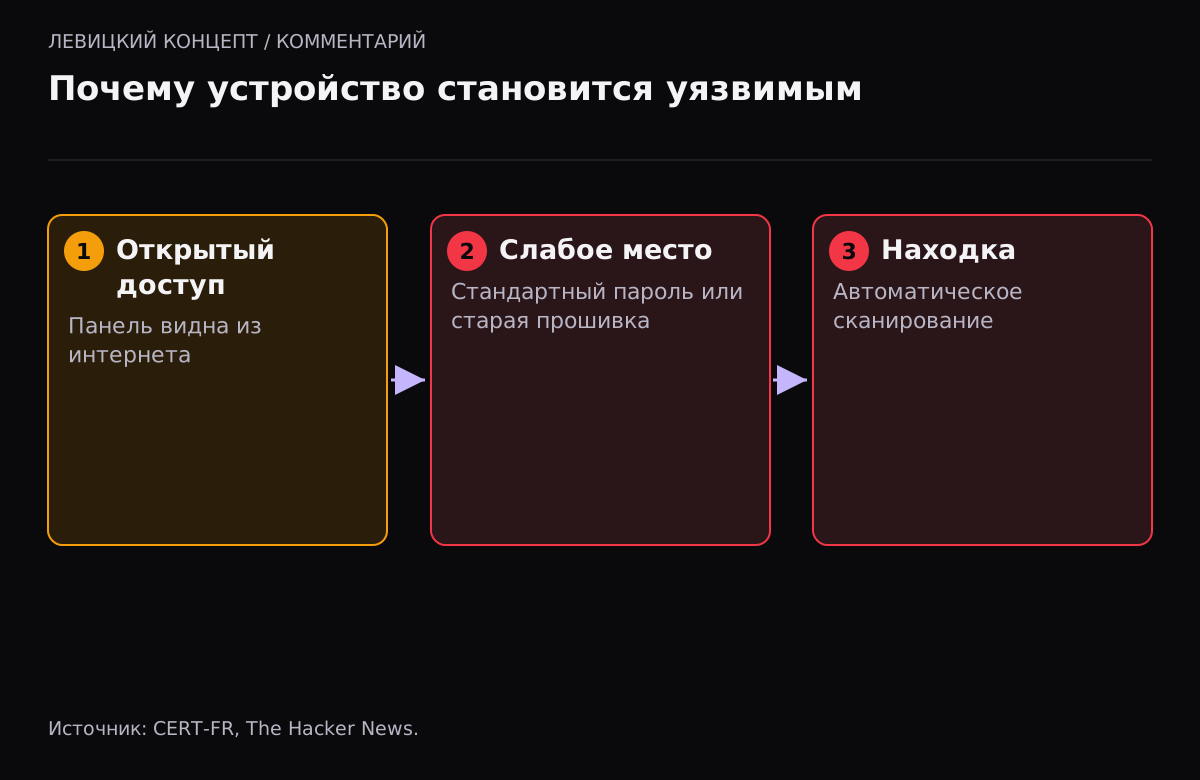
В ночь на 11 октября 2026 года во Франции злоумышленники удалённо взяли под контроль холодильники в сотнях супермаркетов и нагрели витрины — в части случаев до 50 градусов, из-за чего магазинам пришлось выбросить продукты. Атаковали контроллеры, которые управляют холодом и были доступны из интернета. История не про продукты, а про любое устройство с веб-панелью, открытой наружу.
Что произошло
Пострадали сети Intermarché, Netto и другие. Французский центр реагирования CERT-FR 12 октября выпустил предупреждение и назвал затронутые серии контроллеров, многие из которых сняты с поддержки ещё несколько лет назад. Точный способ входа и конкретную уязвимость официально не подтвердили, но CERT-FR прямо предупреждает: нельзя выставлять интерфейсы управления такими устройствами в интернет.
| Параметр | Значение |
|---|---|
| Когда | ночь на 11 октября 2026 года |
| Что | удалённый захват контроллеров холода |
| Последствия | нагрев витрин, порча продуктов, убытки в десятки млн евро у одной сети |
| Устройства | промышленные контроллеры, часть снята с поддержки |
| Позиция центра реагирования | не выставлять панели управления в интернет |
Производитель отметил, что большинство затронутых устройств — устаревшие модели без обновлений, и рекомендовал убрать прямой доступ из интернета и менять пароли по умолчанию.
Почему это касается не только супермаркетов
Урок универсален. Любое устройство с веб-панелью, доступной из интернета, — потенциальная цель: система видеонаблюдения, сетевое хранилище, умный термостат в офисе, контроллер доступа, промышленное оборудование. Если к панели можно подключиться снаружи, а прошивка старая или пароль стандартный, устройство найдут автоматическим сканированием.
Опасность физических устройств в том, что последствия выходят за пределы данных: испорченные продукты, остановленное оборудование, открытые двери. Это уже не только про информацию.
Из-за этого защита таких устройств — не только задача ИТ, но и вопрос непрерывности бизнеса. Остановленный на сутки холодильный контур или производственная линия бьют по выручке напрямую, а восстановить испорченный товар резервной копией нельзя. Поэтому устройства, от которых зависит физический процесс, заслуживают не меньшего внимания, чем серверы с данными. Хорошая практика — заранее продумать, что делать, если устройство перестанет слушаться: есть ли ручное управление, как быстро можно отключить его от сети, кого звать. В случае с холодильниками это разница между быстрой локализацией и выброшенным складом.
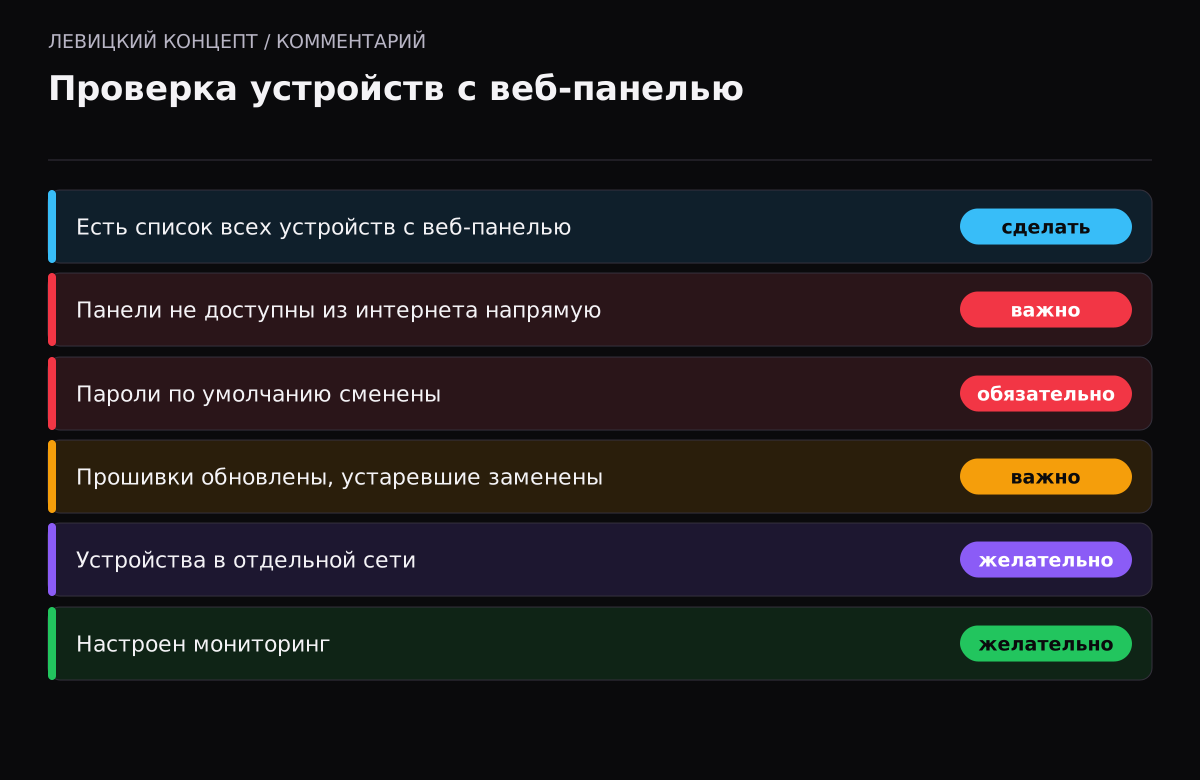
Что проверить у себя
- Составьте список устройств с веб-панелью: камеры, хранилища, роутеры, умная техника, контроллеры.
- Проверьте, доступны ли они из интернета. Всё, что не обязано быть доступным снаружи, уберите за VPN или в отдельную сеть.
- Смените пароли по умолчанию. Стандартный пароль устройства известен всем.
- Обновите прошивки. Устройства без поддержки производителя заменяйте: их уже не защитят.
- Разделите сети. Устройства не должны быть в одной сети с рабочими компьютерами и важными данными.
- Включите мониторинг, чтобы заметить необычное поведение или подключение.
Наше мнение
Эта история пугает зрелищностью — нагретые витрины, выброшенные продукты, — но урок в ней очень приземлённый. Большинство взломов устройств происходит не из-за хитрых уязвимостей, а из-за двух вещей: панель управления открыта в интернет и пароль стандартный или прошивка устарела. Всё это закрывается без больших затрат.
Мы советуем любому бизнесу, у которого есть «умные» устройства — от камер до оборудования, — провести простую инвентаризацию: что это, видно ли из интернета, какой пароль, когда обновлялась прошивка. Отдельная проблема — устройства, которые производитель больше не поддерживает. Их нельзя защитить обновлением, поэтому единственный выход — либо полностью изолировать от интернета, либо заменить.
Почему устаревшие устройства опасны
Контроллеры, камеры и подобная техника живут долго — десять лет и больше. Производитель перестаёт выпускать для них обновления гораздо раньше. Получается устройство, которое работает, но уязвимости в нём уже никто не закроет. Пока оно изолировано от интернета, это терпимо. Но стоит открыть доступ «чтобы удобно смотреть удалённо» — и оно превращается в открытую дверь. Поэтому решение о доступе из интернета для старого устройства нужно принимать осознанно, а не по умолчанию.
Физические последствия как новый риск
Отдельно стоит остановиться на том, что атака затронула физический мир. Испорченные продукты, остановленное оборудование — это не про утечку данных, а про прямой ущерб и даже безопасность людей. По мере того как всё больше техники получает подключение к сети, этот класс рисков растёт. Контроллер отопления, система доступа, производственное оборудование — взлом любого из них даёт последствия, которые не исправить восстановлением из резервной копии.
Вывод для бизнеса: к «умным» устройствам нужно относиться так же серьёзно, как к серверам. Они не менее, а иногда и более критичны, потому что ошибка здесь выходит за пределы экрана. Прежде чем подключать устройство к интернету ради удобства, стоит честно ответить, что случится, если им управляет не тот, кто должен.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
У меня небольшой офис, при чём тут промышленные холодильники?
Урок общий: любое устройство с веб-панелью, доступной из интернета, — цель. В офисе это камеры, сетевое хранилище, роутер, умный термостат. Принципы защиты одинаковы.
Как понять, доступно ли устройство из интернета?
Проверьте настройки проброса портов на роутере и, при необходимости, закажите внешнее сканирование. Если к панели можно подключиться с чужого интернета, она доступна снаружи.
Что делать с устройством, которое больше не обновляют?
Полностью изолировать от интернета или заменить. Устаревшее устройство нельзя защитить обновлением, поэтому единственная защита — убрать к нему доступ снаружи.
Почему нельзя просто поставить сложный пароль?
Сложный уникальный пароль обязателен, но его недостаточно: в старой прошивке может быть уязвимость, которая обходит вход. Поэтому нужны и обновление, и ограничение доступа, и разделение сетей.
Зачем разделять сети?
Чтобы взломанное устройство не открывало путь к рабочим компьютерам и данным. Камера или термостат в отдельной сети при взломе остаются изолированными.
У нас есть камеры с удалённым просмотром. Это опасно?
Зависит от того, как организован доступ. Прямой доступ к камере из интернета со стандартным паролем — высокий риск. Безопаснее смотреть через защищённое приложение производителя или VPN, держать прошивку обновлённой и сменить стандартные пароли.