
Утечки через DataSuckers: чему учат атаки на крупные сервисы
Осенью 2026 года группа, называющая себя DataSuckers, заявила об атаках сразу на несколько крупных российских сервисов. 15 сентября пострадал туроператор Tez Tour, 27–28 сентября — «Додо Пицца». Компании подтвердили кибератаки и уведомили регуляторов, часть участников группы задержана. Мы не обсуждаем сами компании, но на этих историях видно, что важно проверить любому бизнесу, который хранит данные клиентов.
Что произошло
«Додо Пицца» сообщила о кибератаке на IT-систему 27 и 28 сентября и уведомила Роскомнадзор. По данным компании, злоумышленники могли получить имена, адреса, телефоны, адреса почты, даты рождения и состав заказов части клиентов. Платёжные данные компания, по её словам, не хранит. Группа DataSuckers заявила о краже нескольких терабайт данных, но независимо это не подтверждено.
По данным «Коммерсанта» (через SecurityLab), следствие установило участников: 14 октября суд отправил одного фигуранта под домашний арест по статье 272.1 УК РФ — незаконные действия с персональными данными. По версии следствия, он передавал данные для публикации в Telegram-канале, а установить личность помог IP-адрес, который он раскрыл при входе в похищенный массив.
| Сервис | Дата | Позиция компании |
|---|---|---|
| Tez Tour | 15 сентября | Критичные системы изолированы, утечки данных туристов не обнаружено |
| «Додо Пицца» | 27–28 сентября | Доступ к части данных клиентов возможен, платёжные данные не хранятся |
Важно: заявления хакеров о масштабе и заявления компаний расходятся, и независимых подтверждений объёма утечек нет. Мы приводим обе стороны и не делаем выводов за следствие.
Чему это учит малый бизнес
Громкие утечки у крупных сервисов полезны не как повод для обсуждения чужих компаний, а как список вопросов к себе. Если у вас интернет-магазин, салон с записью, служба доставки или любой сервис с базой клиентов, атакующему интересны те же данные: имена, телефоны, адреса, история заказов.
Что проверить у себя
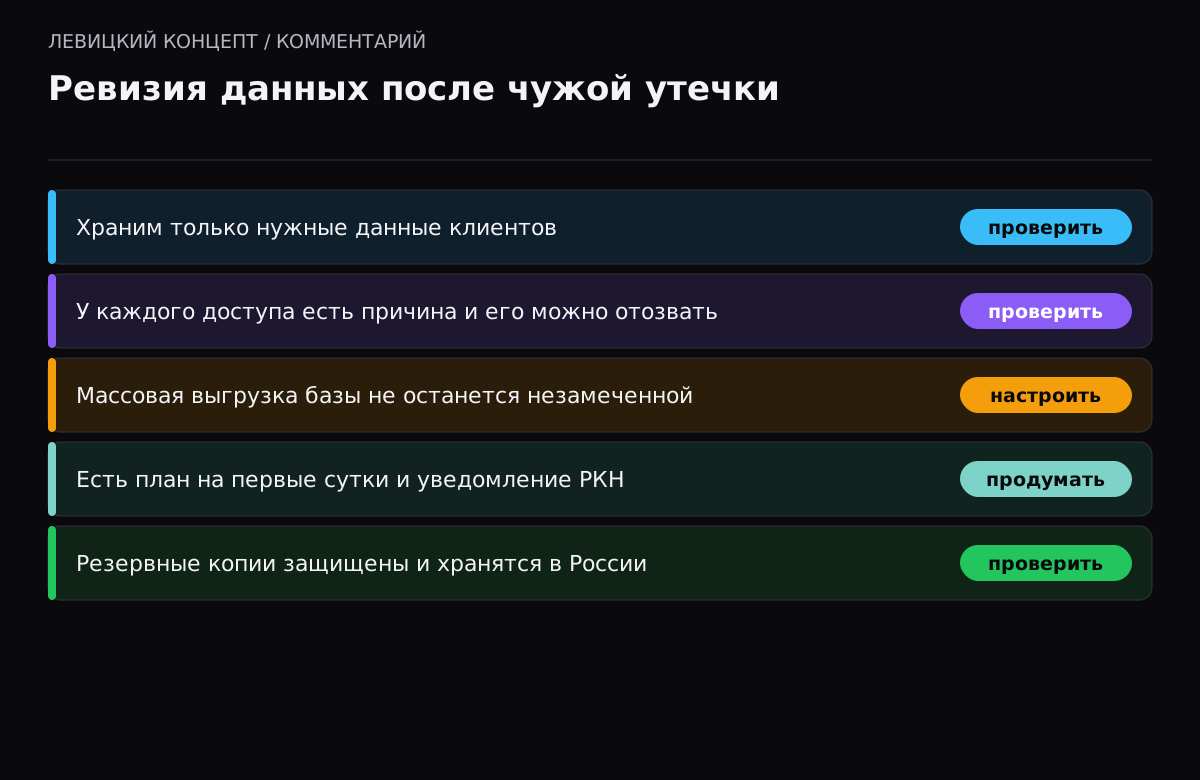
- Какие данные вы храните и зачем. Чем меньше лишнего, тем меньше ущерб при утечке. Даты рождения, паспортные данные, точные адреса — храните, только если они реально нужны.
- Кто имеет доступ к базе. Сотрудники, подрядчики, интеграции. У каждого доступа должна быть причина и возможность его быстро отозвать.
- Как быстро вы заметите утечку. Нужны журналы доступа к данным и мониторинг аномалий: массовая выгрузка базы должна не остаться незамеченной.
- Что вы сделаете в первые сутки. По закону об утечке персональных данных нужно уведомить Роскомнадзор в сжатые сроки. Порядок действий лучше продумать заранее.
- Где лежат резервные копии. Они должны храниться так, чтобы их нельзя было удалить из той же сети, и, по требованиям, на территории России.
О задержании и анонимности
Деталь с IP-адресом, который помог установить участника, показательна. Злоумышленники считают себя анонимными, но ошибаются: один вход без защиты связывает псевдоним с реальным человеком. Для бизнеса это напоминание, что журналы и сохранённые следы доступа работают и на стороне защиты — они помогают расследовать инцидент.
Наше мнение
Мы советуем относиться к чужим утечкам как к бесплатному аудиту: за вас проверили, что бывает, когда данные клиентов попадают наружу. Разумная реакция — не паника, а ревизия. Сократить объём собираемых данных, навести порядок с доступами, настроить журналирование и мониторинг, продумать план на случай инцидента и проверить, что резервные копии хранятся правильно и в России.
Отдельно напомним про уведомления клиентов. Если утечка произошла, честное и быстрое сообщение пострадавшим снижает и репутационный ущерб, и риск, что данные используют против людей. А клиентам после любой крупной утечки стоит быть осторожнее с письмами и звонками «от имени» сервиса: злоумышленники знают имя, телефон и историю заказов, поэтому обман выглядит убедительно.
Что делать клиенту пострадавшего сервиса
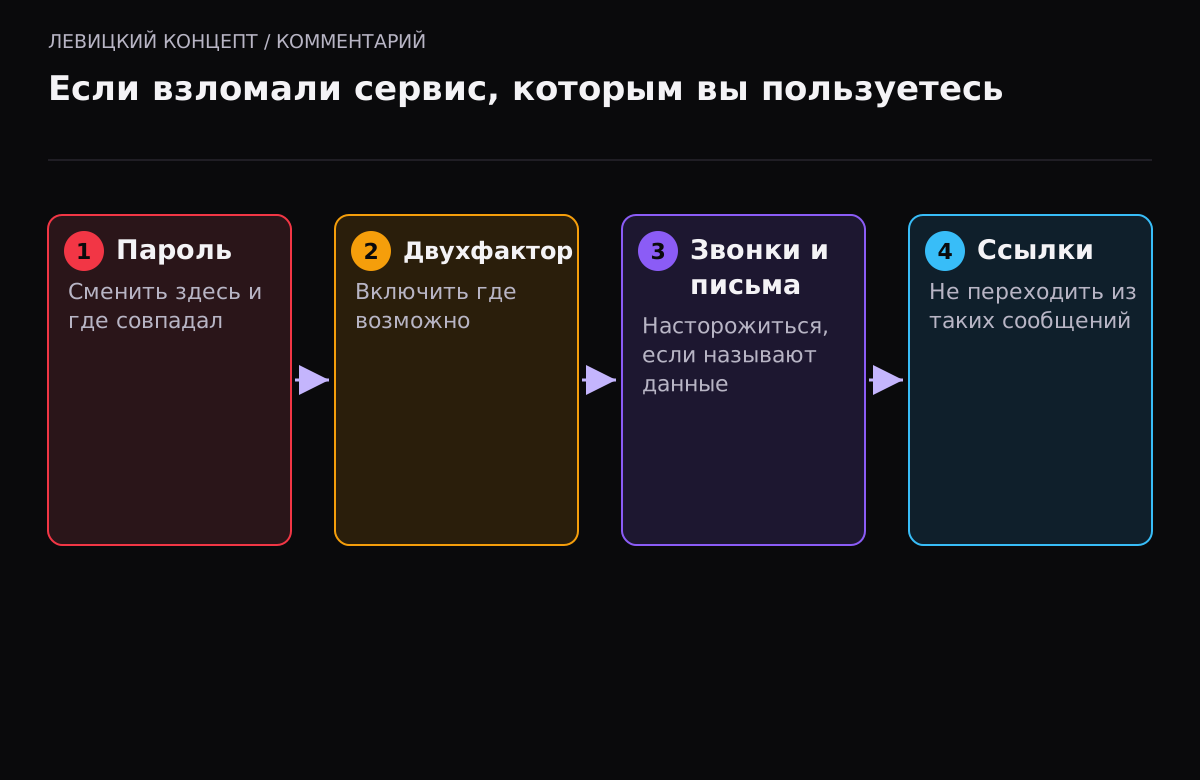
Если вы узнали, что сервис, которым вы пользуетесь, взломали: смените пароль на нём и везде, где он совпадал, включите двухфакторную аутентификацию, насторожитесь к звонкам и письмам, где называют ваши данные, и не переходите по ссылкам из таких сообщений. Банковские карты по данным заказов не крадут, но телефон и имя дают мошенникам материал для правдоподобного обмана.
Почему мы не обсуждаем сами компании
По нашим правилам мы не оцениваем действия конкретных компаний и не присоединяемся к обвинениям сверх того, что есть в источниках. Важнее практическая сторона: любая из этих историй могла случиться с бизнесом любого размера, и выводы для владельца сайта одинаковы.
Ещё одно наблюдение: во всех трёх случаях компании довольно быстро сообщили об инцидентах и уведомили регуляторов. Это правильная линия поведения — скрытая утечка почти всегда оборачивается большим ущербом, когда всплывает позже. Поэтому мы разбираем не «кто виноват», а «что проверить у себя», чтобы не оказаться следующим заголовком.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Пострадали ли банковские карты при этих утечках?
«Додо Пицца» заявляет, что не хранит платёжные данные. По данным заказов карту не украдут, но имя, телефон и адрес дают мошенникам материал для убедительного обмана.
Что обязан сделать бизнес при утечке персональных данных?
Уведомить Роскомнадзор в установленные законом сроки. Порядок и сроки мы разбирали в отдельной статье. План действий лучше подготовить заранее, а не в момент инцидента.
Как малому бизнесу заметить утечку?
Нужны журналы доступа к данным и контроль за массовыми выгрузками. Если кто-то за раз скачивает всю базу, это должно вызывать оповещение.
Правда ли, что хакеры всегда анонимны?
Нет. В этой истории личность участника помог установить IP-адрес, раскрытый при входе в похищенные данные. Следы доступа работают и на стороне защиты.
Стоит ли верить заявлениям хакеров о масштабе?
Относитесь к ним осторожно. Заявления группировок и позиции компаний часто расходятся, а независимых подтверждений объёма обычно нет.
Нужно ли менять карту, если пострадал сервис, где я платил?
Если сервис не хранит данные карт (а платежи идут через Stripe, ЮKassa и подобные), менять карту обычно не нужно. Но следите за операциями и не сообщайте никому коды из банковских SMS.