
ИИ-ревью кода стало массовым: что это даёт заказчику
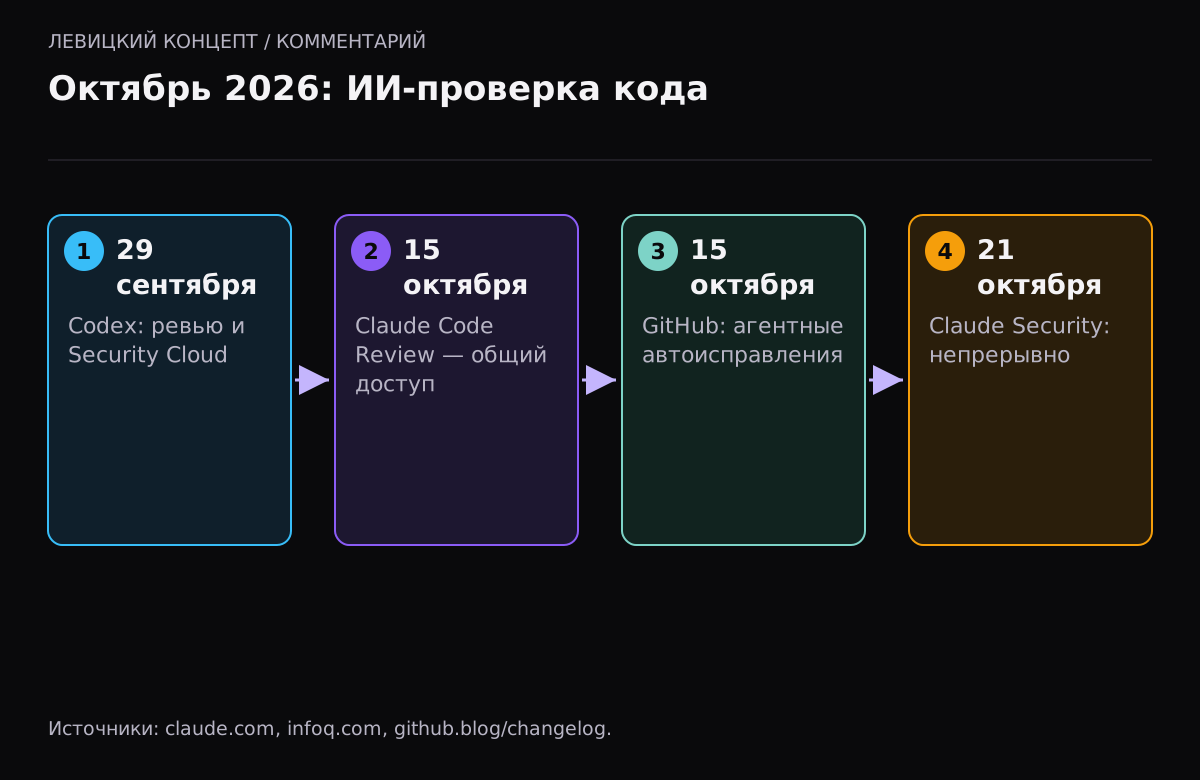
Осень 2026 года стала моментом, когда ИИ-проверка кода перестала быть экспериментом. 15 октября Anthropic вывела Code Review из предпросмотра для тарифов Team и Enterprise. На DevDay 29 сентября OpenAI показала ревью кода в Codex и сервис поиска уязвимостей Codex Security Cloud. GitHub 15 октября сделал общедоступными агентные автоисправления для предупреждений сканера кода. 21 октября Anthropic открыла бету непрерывного сканирования в Claude Security. Разбираем, что это значит для компаний, которые заказывают разработку.
Что появилось
| Инструмент | Что делает | Статус и доступ |
|---|---|---|
| Claude Code Review | Проверяет pull request до человека, короткие находки с причиной и исправлением | Общий доступ с 15.10.2026, Team и Enterprise |
| Claude Security | Непрерывно сканирует репозитории, строит модель угроз, отслеживает исправления | Публичная бета с 21.10.2026, Enterprise |
| Codex code review | Анализирует PR в GitHub и MR в GitLab | Анонс DevDay 29.09.2026 |
| Codex Security Cloud | Сканирует репозитории и новые коммиты, готовит исправления | Анонс DevDay 29.09.2026 |
| GitHub agentic autofix | Агент исправляет найденные сканером уязвимости | Общий доступ с 15.10.2026 |
Подробности по каждому:
- Claude Code Review, по данным Anthropic, стал примерно в 3 раза быстрее, чем в предпросмотре: большинство проверок занимает 6–10 минут вместо около 20. Администратор выбирает глубину для каждого репозитория: Quick, Standard или Deep. Подключение — через приложение GitHub.
- Claude Security после базового сканирования перепроверяет изменения по расписанию, в зависимости от их риска. Находки, которые исправили, помечаются закрытыми, а если проблема вернулась — открываются снова. Команда описывает в базе знаний своё окружение и политики, а Claude строит модель угроз и по ней решает, что важно.
- Codex по данным InfoQ получил ревью диффов и pull request, а Codex Security Cloud ищет уязвимости, убирает дубли и готовит исправления.
- GitHub в октябре также выпустил специализированную модель для поиска утёкших секретов в коде.
Что это меняет для заказчика
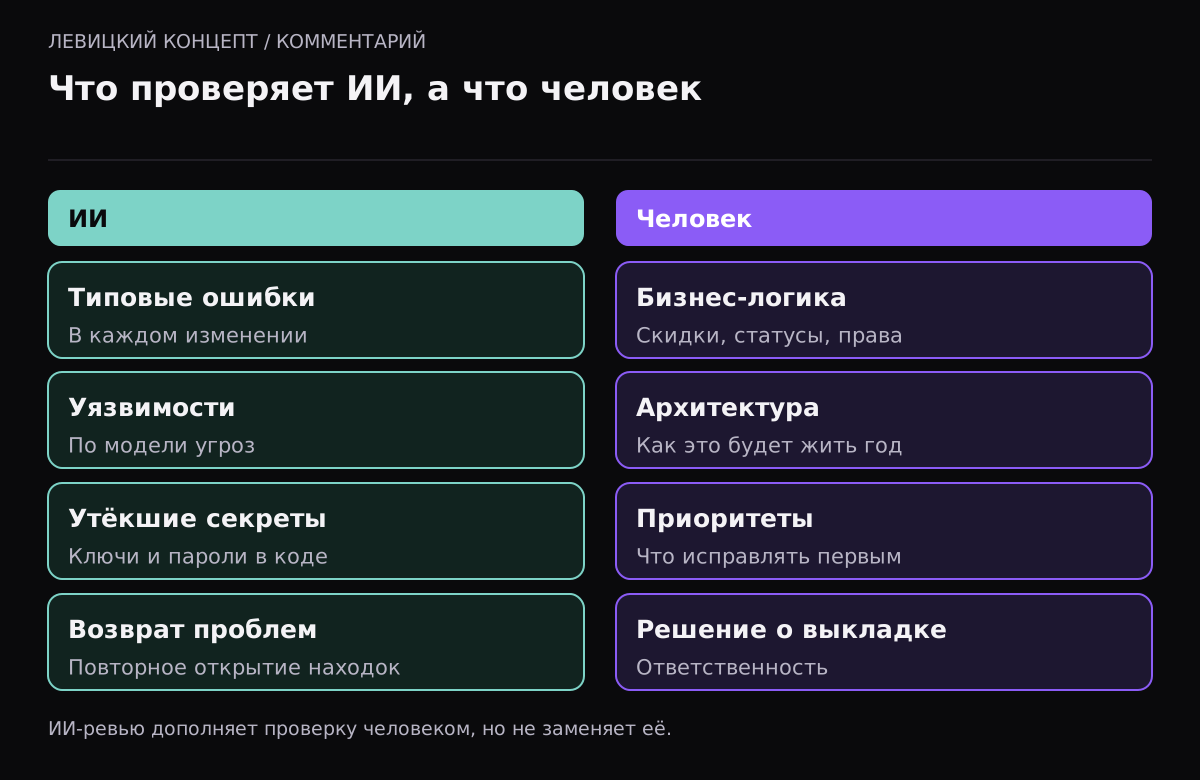
Мы считаем, что главный эффект — не в замене программистов, а в том, что базовая проверка становится дешёвой и постоянной. Раньше ревью каждого изменения было роскошью для небольших проектов: второй разработчик стоит денег. Теперь первый проход делает ИИ, а человек смотрит на то, что важно.
Но есть три оговорки.
ИИ-ревью дополняет, а не заменяет человека. Инструменты ловят типовые ошибки и уязвимости, но не знают бизнес-логики вашего проекта: что скидка не должна суммироваться с акцией, а заказ нельзя отменить после отгрузки.
Качество находок зависит от контекста. Claude Security не случайно просит описать окружение и политики: без контекста сканер либо шумит ложными тревогами, либо пропускает важное.
Доступ к коду. Все эти сервисы получают доступ к вашему репозиторию. Это вопрос договора с подрядчиком и политики безопасности: кто подключает сервис, к каким репозиториям, где хранятся данные.
Как встроить ИИ-проверки в процесс
Минимальная схема, которая работает и для небольших проектов:
- На каждый pull request — автоматическое ИИ-ревью и сканер секретов. Находки видны прямо в запросе на изменение.
- Раз в сутки или по расписанию — сканирование всего репозитория на уязвимости в коде и зависимостях.
- Перед выкладкой — человек просматривает находки уровня «высокий» и «критический» и принимает решение.
- Раз в месяц — короткий отчёт заказчику: сколько найдено, сколько закрыто, что осталось и почему.
Такая схема не требует большой команды. Она требует дисциплины: находки нельзя копить месяцами, иначе их перестают читать.
Вопросы подрядчику
- Используете ли вы автоматическое ревью и сканирование уязвимостей? Какими инструментами?
- Кто читает находки ИИ и в какой срок реагирует?
- Подключены ли сервисы к нашему репозиторию с нашего согласия? Где обрабатывается код?
- Как отслеживаются исправления: есть ли отчёт по закрытым уязвимостям?
- Проверяется ли бизнес-логика человеком?
Сколько это стоит
Стандартных публичных цен на Claude Code Review Anthropic в анонсе не приводит. Для продвижения компания предлагает кредиты: подходящие организации Enterprise могут получить минимум $10 000 на Code Review до 15 января 2027 года, а пользователи Claude Security — по $25 000 в месяц на два месяца, до 31 декабря 2026 года. У GitHub с 1 июня 2026 года Copilot перешёл на оплату по расходу токенов, а ревью кода дополнительно тратит минуты GitHub Actions. Для заказчика это значит, что стоимость автоматических проверок стоит обсуждать с подрядчиком заранее и включать в смету поддержки.
Наше мнение
Мы относимся к ИИ-ревью как к обязательному слою качества, а не как к экономии на людях. Связка «ИИ проверяет каждое изменение, человек — ключевые» даёт меньше ошибок при тех же затратах. Что мы советуем клиентам: требовать от подрядчика описания процесса проверки кода и регулярного отчёта по найденным и закрытым уязвимостям. А для уже работающих проектов — разовый аудит безопасности, после которого автоматические проверки держат планку.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Может ли ИИ полностью заменить ревью кода?
Нет. Инструменты хорошо находят типовые ошибки и уязвимости, но не знают бизнес-логики проекта. Ключевые изменения должен проверять человек.
Что такое Claude Code Review?
Сервис Anthropic, который автоматически проверяет pull request и оставляет короткие находки с причиной и вариантом исправления. С 15 октября 2026 года доступен для тарифов Team и Enterprise.
Чем Claude Security отличается от ревью?
Ревью проверяет конкретное изменение, а Claude Security непрерывно сканирует репозитории, строит модель угроз и отслеживает, исправлены ли найденные уязвимости.
Безопасно ли давать ИИ-сервису доступ к коду?
Это решение уровня политики безопасности. Определите, какие репозитории подключаются, кто даёт доступ и где обрабатывается код, и закрепите это в договоре с подрядчиком.
Сколько стоит ИИ-ревью?
Публичных цен на Claude Code Review в анонсе нет, действуют промо-кредиты. У GitHub Copilot оплата по расходу токенов, а ревью дополнительно тратит минуты GitHub Actions.