
Вход работает, а API отказывает: ID token и access token
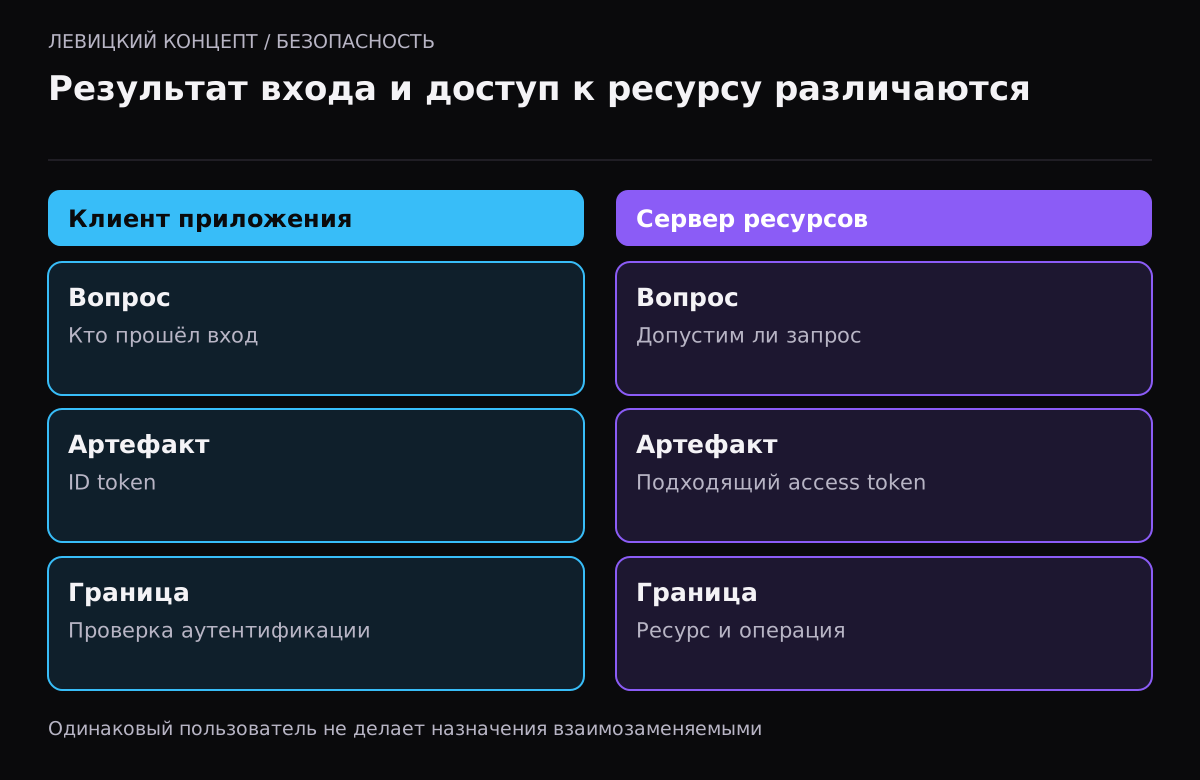
Если пользователь вошёл в кабинет, а запрос к API отклоняется, проверьте назначение передаваемого токена. ID token и access token выполняют разные задачи. Успешная аутентификация пользователя не даёт каждому интерфейсу автоматическое разрешение на любую операцию. Нужно установить, какой результат входа используется, для какого адресата он выдан и какие полномочия действительно разрешены.
Ниже разобрана защитная диагностика собственной интеграции. Это не полный алгоритм проверки токенов и не рекомендация менять настройки авторизации на рабочем сайте по одной статье. Условные обозначения клиента и API не являются действующими адресами или секретами. Для воспроизведения нужны изолированная среда, учебные учётные записи и согласованные случаи разрешения и отказа.
Начните с двух разных границ
Первая граница — приложение установило личность пользователя предусмотренным способом. Вторая — сервер ресурсов принимает конкретный запрос и решает, разрешена ли операция. Между ними могут существовать отдельные сессии, наборы полномочий и правила. Поэтому надпись с именем пользователя в шапке кабинета не является доказательством доступа к выбранному документу через API.
Зафиксируйте наблюдение точно: какой экран открыт, какое разрешённое действие выполняется и где возникает отказ. Это может быть ошибка получения подходящего токена, ошибка передачи либо корректное ограничение прав. Не называйте все три случая неисправным входом. Для поддержки полезнее один воспроизводимый сценарий, чем несколько снимков с общей фразой «пользователь авторизован».
Отдельно установите, какой механизм вообще использует приложение. Кабинет может работать через серверную сессию, а внешняя интеграция — через другой путь. Эта статья посвящена различию назначения токенов в соответствующих протоколах. Не нужно добавлять OAuth туда, где проблема относится к иной модели доступа, только потому, что термин встречается в сообщении разработчика.
ID token относится к аутентификации клиента
OpenID Connect Core описывает ID token как структуру со сведениями об аутентификации пользователя. В числе его адресатов должно присутствовать значение client_id соответствующего клиента. Это подтверждение для определённого участника протокола, а не универсальный пропуск к произвольному серверу ресурсов.
В учебной схеме клиент называется client-demo, а API — api-demo. Если артефакт предназначен клиенту, совпадение имени пользователя не делает его подходящим токеном доступа к API. Такие обозначения помогают обсудить границы без копирования настоящих значений. Реальную договорённость об идентификаторах и получении токенов устанавливают по документации выбранной интеграции.
Не определяйте роль артефакта по имени переменной token в коде или форме настройки. В ней могли сохранить другой результат ответа. Разработчик должен показать происхождение значения и место использования, не раскрывая его содержимое в общей переписке. Простое переименование переменной не меняет смысл того, что передаётся серверу.
Access token не обязан иметь один и тот же формат
RFC 9068 описывает профиль токенов доступа в формате JWT. Сам факт существования этого профиля не означает, что любой access token любого поставщика является JWT. Перед диагностикой установите фактический формат и предусмотренный способ проверки. Нельзя считать непрозрачное значение испорченным только потому, что его не получилось прочитать привычным декодером.
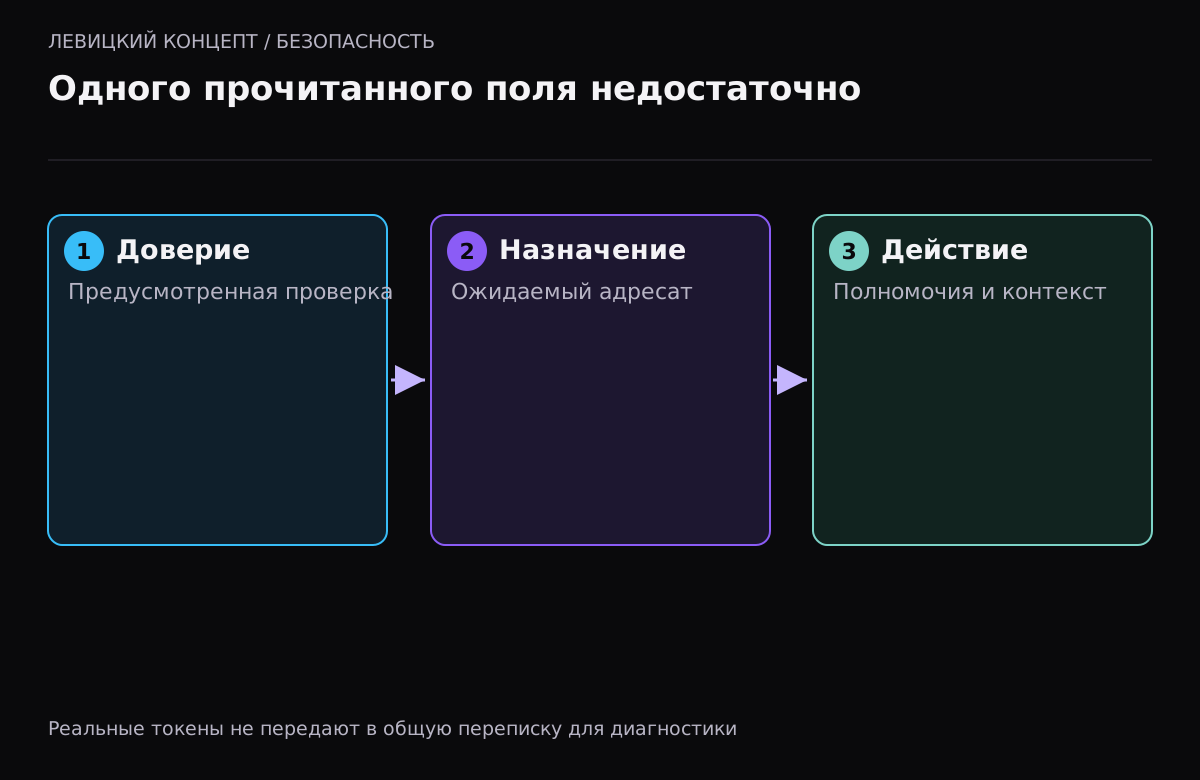
Для описанного JWT-профиля сервер ресурсов проверяет, среди прочего, издателя, адресата и подпись. Это разные основания доверия. Успешное чтение полей не заменяет проверку, а правильно подписанный артефакт с неподходящим назначением не становится разрешением для другого ресурса. Реализация обязана соблюдать требования используемого протокола, не ограничиваясь перечнем из обзорного текста.
Полномочия конкретного действия рассматриваются дальше в контексте приложения. Допуск к API не означает право прочитать любую карточку или изменить её. При оценке интеграции сохраните различие между проверкой токена и решением по выбранному объекту. Иначе исправление одного отказа может незаметно расширить доступ сильнее, чем требуется бизнес-процессу.
| Наблюдение | Что оно подтверждает | Чего ещё не доказали | Что проверять дальше |
|---|---|---|---|
| Интерфейс показывает пользователя | Сработал выбранный путь входа | API получил подходящий токен | Источник и назначение переданного значения |
| Поля артефакта прочитаны | Получилось разобрать содержимое | Издатель и подпись заслуживают доверия | Предусмотренную проверку протокола |
| Доверенная подпись JWT | Пройден соответствующий этап | Адресатом является нужный API | Ожидаемый ресурс и другие условия |
| Адресат соответствует API | Совпадает выбранное назначение | Разрешена конкретная операция | Полномочия и контекст объекта |
| Чтение учебной карточки разрешено | Этот сценарий прошёл | Разрешено изменение других карточек | Отдельные разрешённые и запрещённые действия |
Таблица не является самостоятельным валидатором и не задаёт полный порядок всех проверок. Она помогает различать выводы на встрече с исполнителем. Нельзя убрать строку из реализации только потому, что на текущем примере всё выглядит рабочим. Набор требований определяется точным протоколом, профилем и моделью приложения.
Безопасный разбор не требует отправлять токен в чат
Не просите пользователя вставить действующий токен в письмо поддержки, публичный декодер или общую задачу. Для первичного разбора достаточно типа сбоя, времени, идентификатора запроса и разрешённых диагностических признаков. Если требуется изучить детали, это делает уполномоченный специалист в предусмотренной защищённой среде.
Данные журналов тоже требуют проверки. Не добавляйте временное логирование полного Authorization ради одного воспроизведения. После исправления такие записи часто остаются в истории. Полезнее фиксировать этап отказа и безопасный код причины по принятой политике. Конкретные поля и доступ к ним согласуют отдельно, чтобы диагностика не создала новый канал раскрытия.
В материале о токенах и паролях в логах разобран выбор допустимых полей. Здесь другая задача — понять назначение результата входа и решения API. Удобная запись причины не должна превращать журнал в хранилище действующих секретов, а отсутствие секрета в журнале не мешает воспроизведению на учебной интеграции.
Проверяйте правильный отказ вместе с разрешённым действием
Если API отклоняет ID token, исправление не должно состоять в разрешении любого результата входа. Нужно восстановить предусмотренный путь получения и передачи подходящего access token. После этого проверяют, что неправильное назначение по-прежнему не принимается. Успешный пример без отрицательных случаев не объясняет, сохранилась ли граница доступа.
Для учебного стенда согласуйте отдельные случаи: нужное действие разрешено, другой ресурс не принят, срок или другие условия нарушены, полномочий на выбранную операцию недостаточно. Реальные варианты создаются штатными средствами тестовой интеграции. Статья не предлагает конструировать поддельные токены или отключать проверку подписи ради демонстрации.
Не привязывайте все выводы к одной цифре в интерфейсе ошибки. Разные приложения могут представлять причины по-разному. В задаче нужны наблюдаемые этапы и ожидаемое решение, а коды ответа сверяют с используемым протоколом. Пользовательское сообщение должно помогать продолжить работу, не раскрывая лишних деталей внутреннего устройства посторонним.
Учитывайте срок и контекст текущей работы
Вход мог произойти раньше, чем выполняется проблемный запрос. Поэтому проверьте не только получение подходящего артефакта, но и предусмотренный жизненный цикл. Если интеграция поддерживает обновление, оно должно выполняться по согласованному безопасному пути. Не решайте проблему бесконечным увеличением сроков действия ради исчезновения отказов на тесте.
Смена организации или выбранного рабочего пространства также требует проверки контекста. Даже при корректном токене сервер должен принять решение по конкретному объекту в своей модели. Не переносите найденную в интерфейсе роль напрямую в безусловное разрешение всех запросов. Какие признаки считаются основанием, определяют требования и реализация серверной проверки.
Если точная причина ещё не установлена, сохраните диагностическую неопределённость. Нельзя обещать, что замена типа токена исправит любой отказ API: возможны другие ошибки и корректные ограничения. Начните с одного контролируемого сценария и последовательно подтвердите границы, которые он проходит. Такой подход даёт объяснимое исправление без расширения доступа наугад.
Что включить в приёмку интеграции
Передайте исполнителю схему участников, документацию поставщика, перечень разрешённых действий и набор отрицательных сценариев. В примерах используйте искусственные обозначения и тестовые роли. Попросите показать, какой этап отвечает за личность, какой за принятие токена и какой за доступ к операции. Это понятнее общей строки «авторизация подключена» в отчёте.
После изменения повторите обычный вход и все согласованные обращения к API. Проверьте, что успешный пользовательский путь сохранён, неподходящие артефакты отклоняются, а журналы не содержат секретов. Завершённая работа объясняет причину исходного отказа и сохраняет необходимые границы, вместо того чтобы просто убрать сообщение об ошибке с экрана.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Если пользователь вошёл, почему API всё равно может отказать?
Вход и разрешение запроса являются разными проверками. Возможны неподходящий тип или адресат токена, другие условия проверки и отсутствие полномочий на выбранную операцию.
Любой access token можно прочитать как JWT?
Нет. RFC 9068 описывает определённый JWT-профиль, а не обязательный формат всех токенов доступа. Способ проверки выбирают по фактической интеграции.
Достаточно увидеть правильного пользователя в содержимом токена?
Чтение поля не подтверждает доверие, назначение и доступ к операции. Требуется полная проверка предусмотренного протокола и серверное решение по контексту.
Можно отправить действующий токен в поддержку для разбора?
Не передавайте его в обычный чат или письмо. Используйте разрешённые диагностические признаки и тестовые данные; детали изучают уполномоченные специалисты в предусмотренной среде.