
Окно до атаки сократилось до часов: как перестроить защиту
Октябрь 2026 года хорошо показал тенденцию: время между появлением уязвимости и её массовой эксплуатацией резко сократилось. Уязвимости PHP2Shell начали использовать за четыре дня до выхода исправлений, уязвимость Atlassian — через два часа после публикации примера. Это меняет сам подход к защите: стратегия «обновлюсь, когда будет удобно» перестала работать.
Что изменилось
Раньше у администраторов обычно были дни, а то и недели между раскрытием уязвимости и появлением реальных атак. Можно было спокойно запланировать обновление. В 2026 году этого запаса почти нет.
| Случай | Когда начались атаки |
|---|---|
| PHP2Shell | за 4 дня до выхода исправлений |
| Atlassian | через 2 часа после публикации примера |
| Пограничные устройства | в течение дней после раскрытия |
Причин несколько: утечки деталей уязвимостей до официального раскрытия, ускорение поиска и написания эксплойтов за счёт ИИ-инструментов, готовые наборы для атак и автоматическое сканирование, которое находит уязвимые сайты за минуты.
Почему это важно для бизнеса
Если атаки начинаются раньше или сразу после раскрытия, то защита, завязанная только на быстрое обновление, всегда немного опаздывает. Это не значит, что обновляться бесполезно — наоборот, скорость обновления стала важнее. Но одного этого мало: нужно ещё и не быть лёгкой целью.
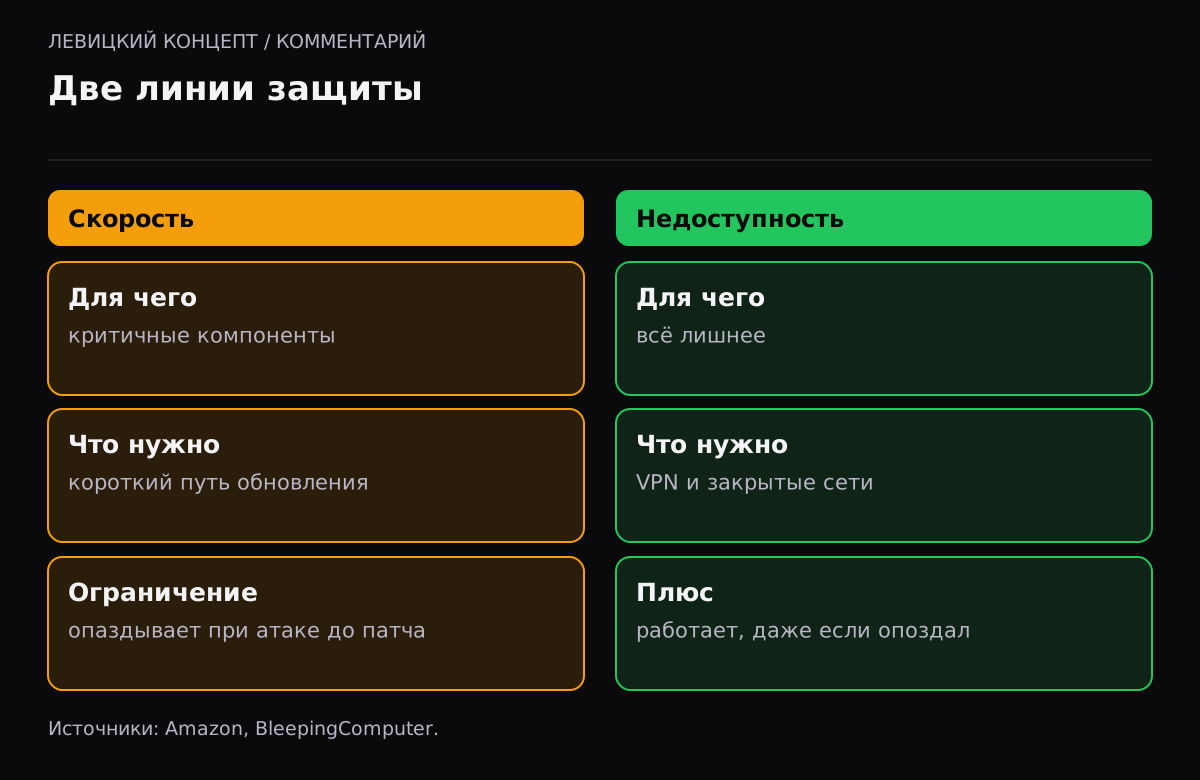
Две линии защиты
Из новой реальности следует, что защита должна стоять на двух ногах.
Первая — скорость. Для критичных компонентов (веб-сервер, PHP, CMS, пограничные устройства) обновления должны ставиться быстро, а не в далёком плановом окне. Это требует процесса: кто отвечает, как быстро реагируют, есть ли резервная копия перед обновлением.
Вторая — недоступность. Чем меньше у вас открыто наружу, тем меньше поверхность атаки. То, что спрятано за VPN или в закрытой сети, нельзя атаковать снаружи, даже если там есть уязвимость. Эта линия не зависит от скорости обновлений и работает, даже когда вы опоздали.
Вместе они дают устойчивость: скорость закрывает то, что должно быть доступно, недоступность убирает всё остальное из-под удара.
Что сделать бизнесу
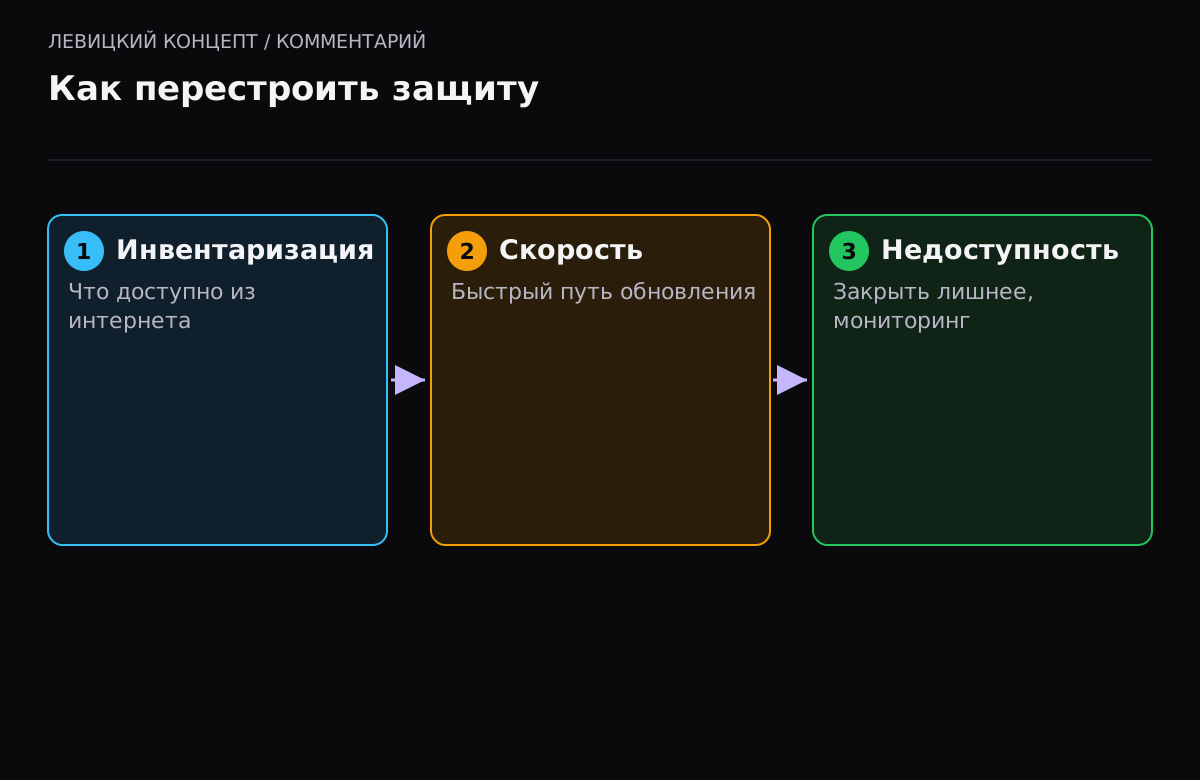
- Определите критичные компоненты и для них — короткий путь обновления: ответственный, порядок, резервная копия.
- Сократите поверхность атаки: уберите из открытого интернета всё, что там быть не обязано.
- Настройте мониторинг, чтобы заметить атаку или сбой раньше клиентов.
- Следите за источниками: подпишитесь на бюллетени компонентов, которые используете.
- Держите резервные копии, проверенные и изолированные, — на случай, если атака всё же удалась.
- Подготовьте план реагирования на случай успешной атаки.
Наше мнение
Нас иногда спрашивают: раз атаки идут до патча, зачем вообще спешить обновляться? Ответ: потому что большинство атак всё равно приходится на период после раскрытия, когда инструменты уже широко доступны. Быстрое обновление закрывает основную массу риска. А для оставшейся части — атак до раскрытия — работает вторая линия: чем меньше вы доступны снаружи, тем меньше шанс попасть под автоматическую атаку.
Мы советуем бизнесу не впадать в крайности. Не паниковать от каждой новости об уязвимости, но и не откладывать обновления критичных компонентов на недели. Построить процесс, в котором важное обновляется быстро, лишнее закрыто от интернета, а резервные копии готовы к худшему. Это не дороже, чем жить в постоянном аврале, и гораздо надёжнее.
С чего начать
Если всё перечисленное кажется большим, начните с одного шага — инвентаризации того, что доступно из интернета. Список открытых наружу сервисов, устройств и панелей управления сам покажет приоритеты: что обновлять в первую очередь и что можно просто закрыть. Часто именно в этом списке находятся забытые сервисы, которые и становятся входной дверью. Закрыть лишнее дешевле и быстрее, чем гнаться за скоростью обновлений для того, что вообще не должно быть доступно.
Как это выглядит на практике
Представим обычный малый бизнес: сайт на своём сервере, почта, админка CRM, роутер. Инвентаризация покажет, что из этого открыто наружу. Сайт и почта должны быть доступны — для них нужен быстрый путь обновления. Админку CRM и управление роутером наружу открывать не обязательно — их можно убрать за VPN, и тогда уязвимости в них перестают быть доступными из интернета. За полчаса такой разбор превращает размытую задачу «как защититься от всего» в конкретный короткий список: два компонента обновлять быстро, два — закрыть. Именно такая конкретика и отличает реальную защиту от общих тревог.
Чего делать не стоит
Две крайности одинаково вредны. Первая — паника: бросаться обновлять всё подряд по каждой новости, срывать работу внеплановыми изменениями, жить в постоянном аврале. Так быстро выгорают и начинают игнорировать даже важное. Вторая — отрицание: «нас это не касается, мы маленькие». Автоматическое сканирование не разбирает размер бизнеса, оно находит уязвимый сайт и атакует его независимо от того, кому он принадлежит.
Здоровая середина — спокойный процесс. Знать свои критичные компоненты и быстро их обновлять, держать лишнее закрытым, следить за несколькими профильными источниками вместо всех новостей подряд, иметь резервные копии и план. Тогда новости об уязвимостях перестают быть поводом для тревоги и становятся рабочими сигналами: прочитал, оценил, сделал или отложил осознанно.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Раз атаки идут до патча, зачем спешить обновляться?
Потому что большинство атак всё равно приходится на период после раскрытия, когда инструменты широко доступны. Быстрое обновление закрывает основную массу риска, а для атак до раскрытия работает вторая линия — недоступность.
Почему окно сократилось именно сейчас?
Из-за нескольких факторов: утечки деталей до раскрытия, ускорение поиска и написания эксплойтов за счёт ИИ, готовые наборы для атак и быстрое автоматическое сканирование.
Что такое «сократить поверхность атаки»?
Убрать из открытого интернета всё, что там быть не обязано. То, что спрятано за VPN или в закрытой сети, нельзя атаковать снаружи, даже если там есть уязвимость.
С чего начать малому бизнесу?
С инвентаризации того, что доступно из интернета. Этот список сразу покажет приоритеты: что обновлять в первую очередь и что можно просто закрыть.
Нужны ли дорогие средства защиты?
Не обязательно. Быстрое обновление критичного, закрытие лишнего от интернета, мониторинг и резервные копии доступны любому бизнесу и закрывают большую часть риска.