
Ключи доступа вместо SMS-кодов: что показал FIDO Index 2026
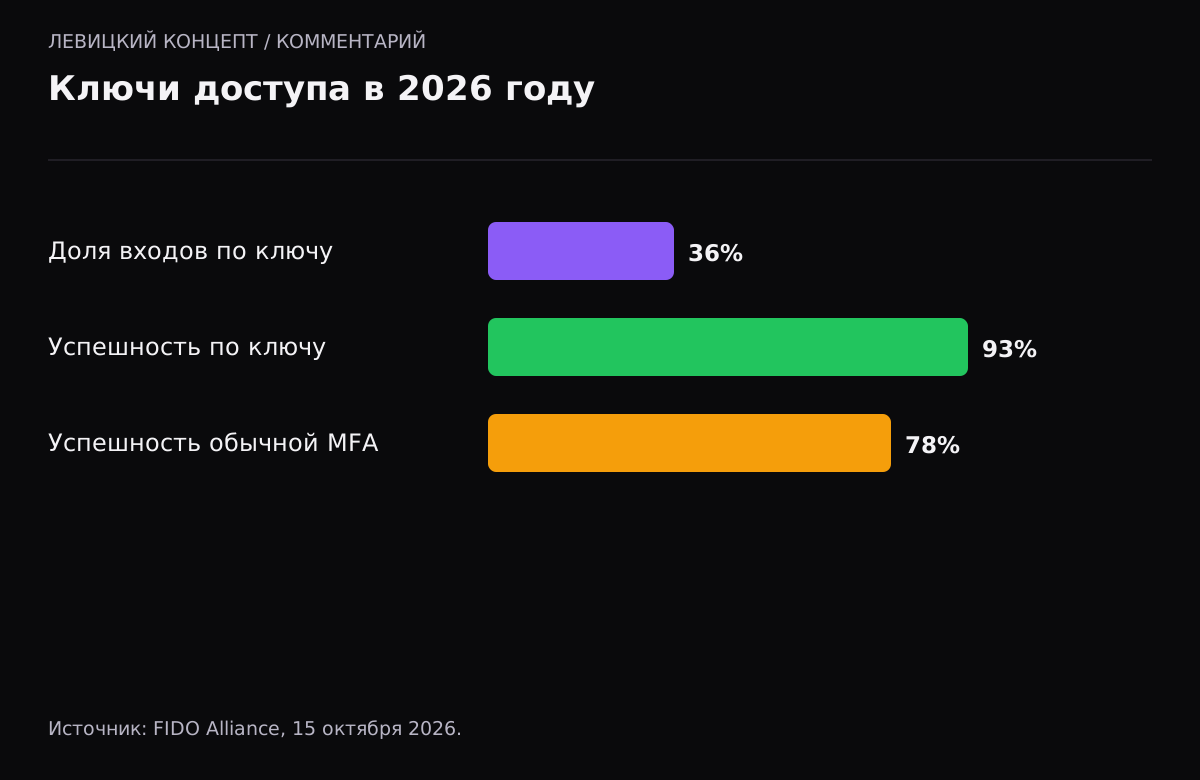
15 октября 2026 года альянс FIDO опубликовал отчёт Passkey Index 2026: ключи доступа (passkey) используются уже в 36% успешных входов против 26% годом раньше. 20 октября Amazon сообщил, что ключи доступа включили более 500 млн пользователей. Пароль с SMS-кодом сдаёт позиции. Разбираем, что это значит для бизнеса с личными кабинетами.
Что показал отчёт
FIDO приводит несколько цифр. Ключи доступа используются в 36% успешных входов. Их успешность — 93% против 78% у привычной многофакторной аутентификации. Вход по ключу почти втрое быстрее обычного и экономит в среднем 27 секунд. Связанный отчёт «The State of Passkeys 2026» оценивает число ключей доступа в мире в 5 миллиардов.
| Параметр | Пароль и SMS-код | Ключ доступа |
|---|---|---|
| Успешность входа | около 78% | около 93% |
| Устойчивость к фишингу | уязвим: код можно выманить | устойчив по устройству |
| Скорость входа | медленнее | почти втрое быстрее |
| Стоимость для бизнеса | платные SMS | без платы за SMS |
Главное преимущество — не скорость, а устойчивость к фишингу. Ключ доступа привязан к устройству и сайту, его нельзя «продиктовать» мошеннику, как SMS-код. А именно выманивание кода — самая частая схема угона аккаунтов.
Что такое ключ доступа
Ключ доступа заменяет пароль. При регистрации устройство создаёт пару ключей: один остаётся на устройстве и защищён отпечатком, лицом или PIN-кодом, второй хранится у сайта. При входе устройство подтверждает личность, не передавая секрет. Переслать или подсмотреть такой ключ нельзя.
Для пользователя это вход по отпечатку или лицу вместо ввода пароля и кода из SMS.
Стоит ли бизнесу уходить от SMS-кодов
SMS-коды дороги и уязвимы: за каждое сообщение бизнес платит, а код можно выманить фишингом или перехватить при угоне SIM-карты. Но полностью отказаться от них сразу не получится: не у всех клиентов устройства с поддержкой ключей, часть пользователей не готова к новому способу.
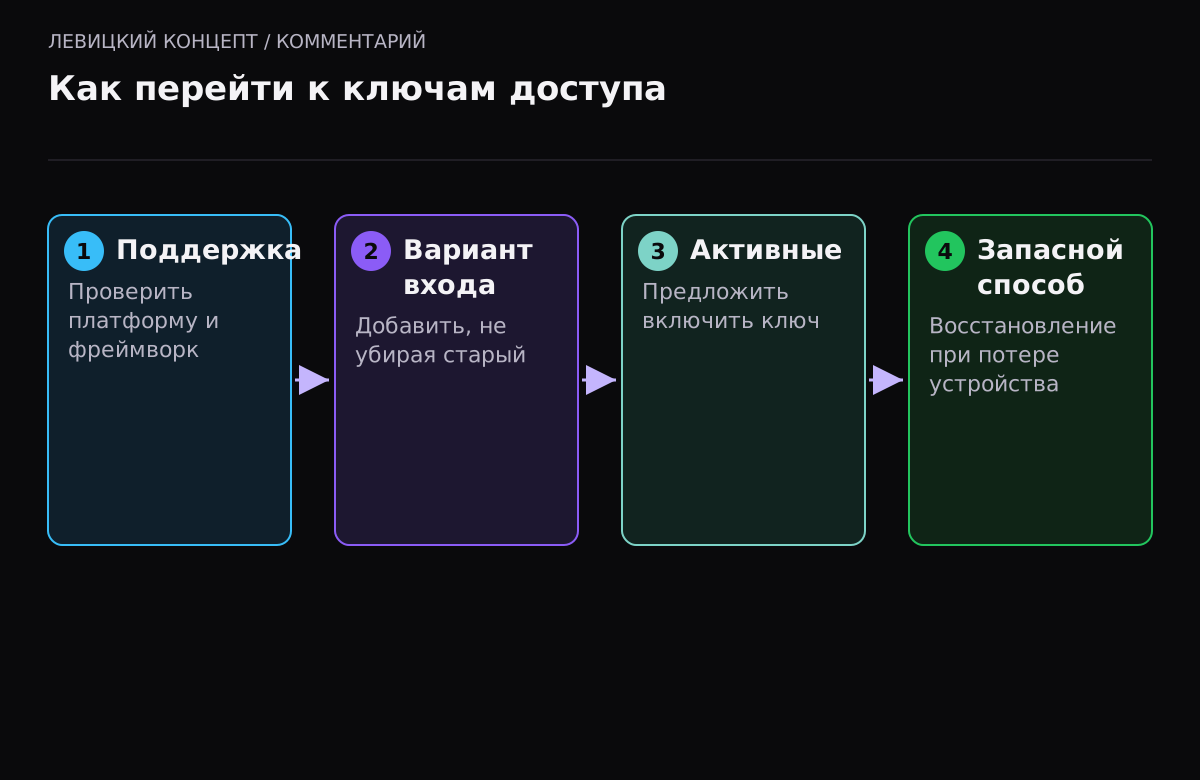
Разумный путь — добавить ключи доступа как вариант входа и постепенно переводить на них активную аудиторию, оставив SMS как запасной способ. Так вы снижаете расходы на SMS и риск фишинга для тех, кто перешёл, не теряя остальных.
Калькулятор ниже оценивает, сколько SMS и денег вы сэкономите при переводе части входов на ключи доступа.
Что делать владельцу сервиса
- Проверьте, поддерживает ли ваша платформа или фреймворк вход по ключам доступа. Большинство современных решений это умеют.
- Добавьте ключ доступа как вариант, не убирая привычный вход сразу.
- Предложите включить ключ активным пользователям: тем, кто часто заходит, это удобнее и быстрее.
- Оставьте запасной способ входа и продумайте восстановление доступа при потере устройства.
- SMS-код оставьте для тех, кто не перешёл, но не делайте его единственным вторым фактором.
Наше мнение
Мы советуем клиентам с личными кабинетами смотреть в сторону ключей доступа, но без резких движений. Полный отказ от паролей и SMS сразу оттолкнёт часть аудитории. Правильно — добавить современный способ, показать его удобство и дать людям перейти добровольно.
Для бизнеса здесь двойная выгода: меньше расходов на SMS и меньше угнанных аккаунтов, а значит меньше обращений в поддержку и репутационных потерь. Отдельно стоит продумать восстановление доступа: при потере устройства у пользователя должен быть понятный и безопасный способ вернуться в аккаунт, иначе ключи доступа создадут новую проблему вместо старой.
Чего не стоит ждать
Ключи доступа — не волшебное решение. Они защищают вход, но не спасают от уязвимостей в самом приложении, утечек базы данных или слабой защиты сервера. Это один слой защиты, пусть и важный. Считать, что «поставили passkey и теперь безопасно», — ошибка.
Где это уже работает
Масштаб перехода виден по крупным сервисам: Amazon сообщил о более чем 500 млн пользователей с включёнными ключами доступа, FIDO оценивает число ключей в мире в 5 миллиардов. Для бизнеса это важно тем, что аудитория постепенно привыкает к способу входа по отпечатку или лицу. Через год-два ключ доступа перестанет быть непонятной новинкой, и сервисы, которые его не предлагают, будут выглядеть устаревшими. Поэтому добавить такой вход стоит заранее, пока это конкурентное преимущество, а не догоняющая мера.
С чего начать небольшому сервису
Не нужно переделывать всю систему входа сразу. Начните с того, чтобы предложить ключ доступа как дополнительный способ самым активным и ценным клиентам: тем, кто заходит часто и чей аккаунт жальче потерять. Соберите обратную связь, посмотрите на долю успешных входов и расходы на SMS, и только потом расширяйте. Такой подход не требует большого бюджета и не рискует оттолкнуть тех, кто к новому способу пока не готов.
Сколько сэкономит переход с SMS-кодов на ключи доступа
Оценочная модель. Успешность 78% и 93% — средние значения FIDO Passkey Index 2026, у вашей аудитории цифры будут другими. Повторные SMS при неудачном входе и расходы на внедрение не учтены. Расчёт выполняется на вашем устройстве, введённые данные никуда не отправляются.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Что такое ключ доступа простыми словами?
Это замена паролю: вход по отпечатку, лицу или PIN-коду устройства. Секрет не передаётся и хранится на устройстве, поэтому его нельзя подсмотреть или выманить.
Можно ли совсем отказаться от паролей и SMS?
Технически да, но сразу не стоит: не у всех клиентов подходящие устройства. Разумнее добавить ключи доступа как вариант и оставить запасной способ входа.
Ключ доступа защитит от взлома сайта?
Нет. Он защищает вход, но не спасает от уязвимостей в приложении, утечек базы или слабой защиты сервера. Это один важный слой, а не полное решение.
Что будет, если пользователь потеряет телефон?
Нужен продуманный способ восстановления: второй ключ, резервный способ входа или процедура подтверждения личности. Без этого потеря устройства заблокирует доступ.
Это дорого внедрять?
Поддержка ключей доступа есть в большинстве современных платформ и фреймворков. Основная работа — в продумывании сценариев входа и восстановления, а не в сложной разработке.
Ключ доступа и двухфакторная аутентификация — это одно и то же?
Нет. Ключ доступа заменяет и пароль, и второй фактор сразу: он сам по себе устойчив к фишингу. Двухфакторная аутентификация обычно добавляет второй шаг к паролю, и SMS-код как второй фактор можно выманить.