
Утечка Capcom: 11,7 млн аккаунтов и урок про общие аккаунты
22 октября 2026 года игровая компания Capcom подтвердила утечку: взломали CAPCOM ID — систему единого аккаунта для её сервисов и части игр. Пострадали более 11,7 млн пользователей: утекли адреса почты и данные об активности, у части аккаентов злоумышленники сменили пароли. Платёжные данные, по заявлению компании, не затронуты. История полезна как разбор двух частых проблем: единого аккаунта и повтора паролей.
Что произошло
Capcom обнаружила несанкционированный доступ 19 октября и 21 октября сообщила в полицию и японский орган по защите данных. Через CAPCOM ID утекли адреса почты, дата создания аккаунта, время и число входов, IP последнего входа. У 43 аккаунтов утекли и дополнительные данные (дата рождения, пол, страна), у 196 — злоумышленники сменили пароли, заблокировав владельцам вход. Пароли остальных пользователей, по заявлению компании, не раскрыты, данные карт не затронуты.
| Параметр | Значение |
|---|---|
| Что взломали | CAPCOM ID, система единого аккаунта |
| Пострадало | более 11,7 млн пользователей |
| Утекло | адреса почты, данные об активности, IP |
| У части аккаунтов | сменены пароли (196), доп. данные (43) |
| Не затронуто | платёжные данные |
Чем опасен единый аккаунт
Единый аккаунт удобен: один вход на все сервисы компании. Но он же — единая точка отказа. Взлом системы единого входа открывает сразу все связанные сервисы. Это не повод отказываться от единого входа, но повод защищать его особенно тщательно: многофакторная аутентификация, мониторинг подозрительных входов, ограничение числа попыток.
Для бизнеса, который делает личные кабинеты, урок прямой: чем больше сервисов завязано на один вход, тем выше требования к защите этого входа.
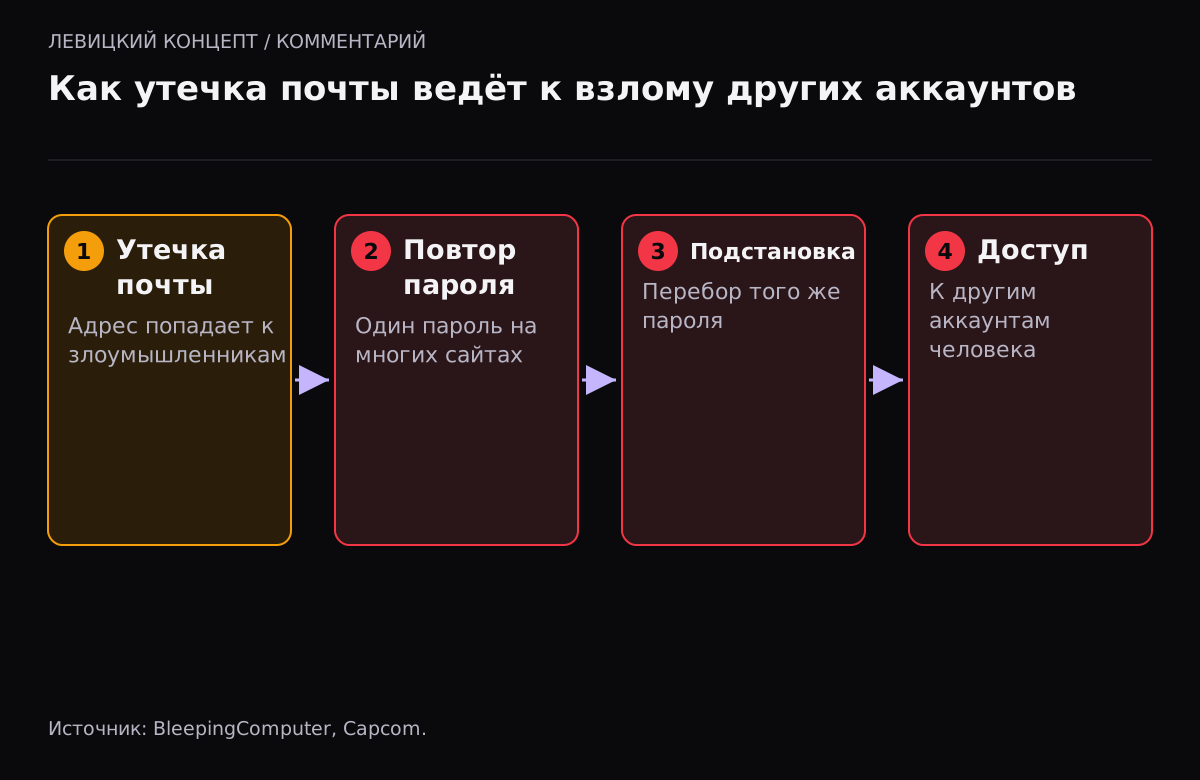
Чем опасен повтор паролей
Главная угроза после таких утечек — не сама утечка почты, а то, что люди используют один пароль на многих сайтах. Зная адрес почты, злоумышленники пробуют тот же пароль на других сервисах: почте, банке, соцсетях. Это называется подстановкой учётных данных.
Поэтому даже «неопасная» на вид утечка (без паролей и карт) опасна в сочетании с привычкой повторять пароли. Один слитый адрес плюс повторённый пароль — и под угрозой другие аккаунты человека.
Что делать пользователю и бизнесу
Пользователю после любой такой утечки:
- Сменить пароль на пострадавшем сервисе и везде, где он совпадал.
- Включить двухфакторную аутентификацию, лучше не по SMS.
- Насторожиться к письмам «от имени» сервиса: злоумышленники знают ваш адрес и историю.
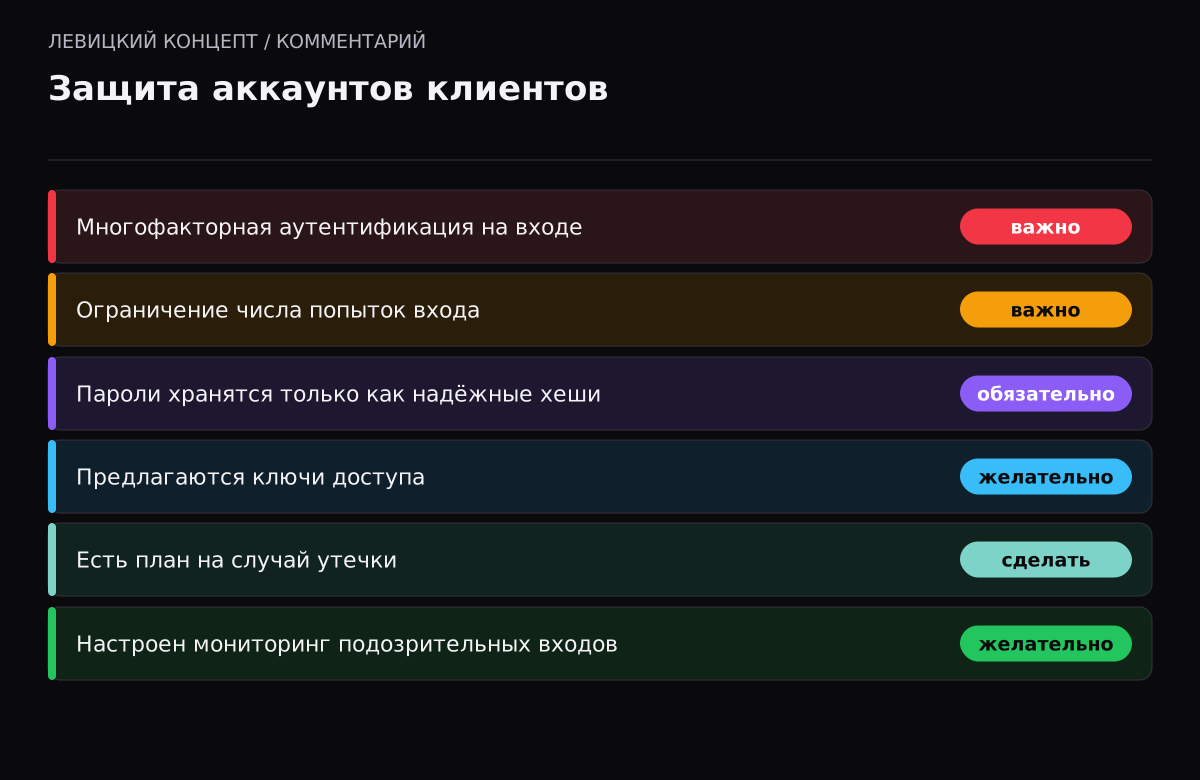
Бизнесу, который хранит аккаунты клиентов:
- Защитить вход: многофакторная аутентификация, ограничение попыток, мониторинг.
- Хранить пароли только в виде надёжных хешей, никогда в открытом виде.
- Предлагать современные способы входа — ключи доступа устойчивы к подстановке паролей.
- Иметь план на случай утечки и уведомления регулятора.
Наше мнение
Мы не обсуждаем саму компанию — важнее выводы. Единый аккаунт и повтор паролей — две вещи, которые превращают одну утечку в цепочку проблем. Для бизнеса это аргумент защищать систему входа как самый ценный актив и подталкивать клиентов к надёжным паролям и современным способам входа.
Клиентам же стоит усвоить простое правило: разные пароли на разных сайтах и менеджер паролей, который их помнит. Тогда утечка на одном сервисе остаётся проблемой одного сервиса, а не ключом ко всей цифровой жизни. Это скучный совет, который повторяют годами, но именно его игнорирование делает каждую утечку почты опаснее, чем она есть сама по себе.
Почему SMS-код как второй фактор слабеет
В советах про двухфакторную аутентификацию мы не случайно добавляем «лучше не по SMS». Код из SMS можно выманить фишингом или перехватить при угоне SIM-карты, и такие схемы в 2026 году распространены. Более надёжные варианты — приложение-генератор кодов или ключ доступа, устойчивый к фишингу. Для бизнеса это и повод предлагать клиентам современные способы, и повод не делать SMS единственным вторым фактором. SMS лучше, чем ничего, но это самый слабый из вариантов второго фактора.
Что это значит для вашего личного кабинета
Если вы делаете сервис с входом для клиентов, из истории Capcom стоит вынести практическое решение по умолчанию. Предлагайте при регистрации включить второй фактор и подсказывайте, что приложение-генератор надёжнее SMS. Не храните пароли в открытом виде ни при каких условиях. Ограничивайте число попыток входа, чтобы затруднить подстановку. И показывайте пользователю историю входов с устройствами и адресами — это помогает человеку самому заметить чужой доступ. Эти меры недороги во внедрении, но заметно снижают шанс, что утечка на стороне или слабый пароль клиента обернутся взломом его аккаунта у вас.
Отдельного внимания заслуживает сценарий, когда злоумышленник сменил пароль и заблокировал владельцу вход — как у части пострадавших аккаунтов Capcom. Для сервиса это означает, что нужен надёжный и защищённый способ восстановления доступа: не только по почте, которая могла быть скомпрометирована, но и с дополнительным подтверждением. Плохо устроенное восстановление доступа само становится дырой, через которую угоняют аккаунты.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Пароли не утекли. Почему это всё равно опасно?
Утёк адрес почты. Если на других сайтах у человека тот же пароль, злоумышленники подберут доступ подстановкой. Поэтому важно не повторять пароли и включать двухфакторную аутентификацию.
Что такое подстановка учётных данных?
Злоумышленники берут утёкшие адреса и пароли с одного сайта и автоматически пробуют их на других. Работает, когда люди используют один пароль на многих сервисах.
Чем опасен единый аккаунт на все сервисы?
Удобством и риском одновременно: взлом системы единого входа открывает сразу все связанные сервисы. Поэтому такой вход нужно защищать особенно тщательно.
Что делать мне как пользователю после утечки?
Сменить пароль на сервисе и везде, где он совпадал, включить двухфакторную аутентификацию и насторожиться к письмам, где называют ваши данные.
Как бизнесу снизить риск подстановки паролей?
Включить многофакторную аутентификацию, ограничить число попыток входа, предлагать ключи доступа и следить за подозрительными входами. Хранить пароли только как надёжные хеши.
Что показать пользователю, чтобы он сам заметил чужой доступ?
Историю входов с устройствами, датами и адресами, и уведомления о входе с нового устройства. Так человек может сам обнаружить подозрительную активность и среагировать быстрее любой автоматики.