
Банки отдадут данные клиентов ИТ-подрядчикам: условия закона
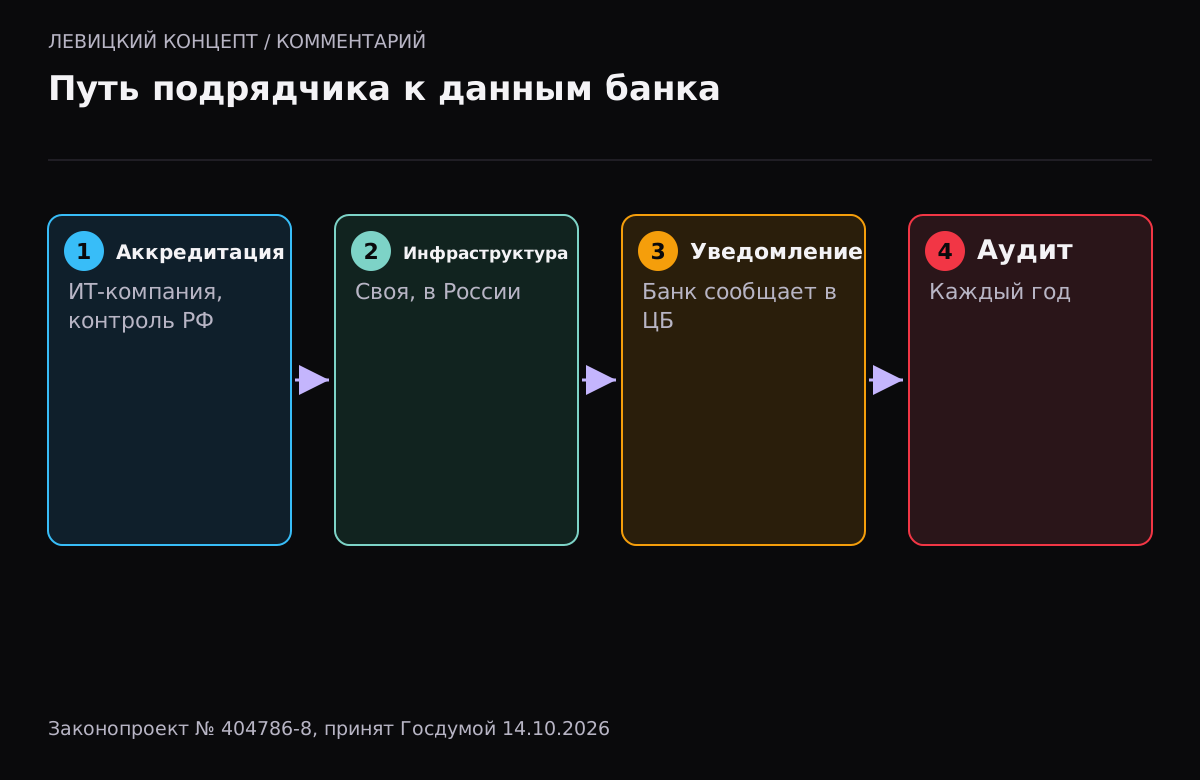
14 октября 2026 года Госдума приняла во втором и третьем чтениях законопроект № 404786-8 об аутсорсинге информационных технологий на финансовом рынке. Банки, МФО, страховщики и часть участников рынка ценных бумаг смогут поручать сторонним компаниям обработку информации ограниченного доступа, включая банковскую тайну и персональные данные клиентов. Подрядчиком может быть аккредитованная ИТ-компания или банк с универсальной лицензией. Закон ещё должен одобрить Совет Федерации и подписать президент, новые правила заработают через год после опубликования.
Что разрешает закон
По пересказу КонсультантПлюс, банки смогут передавать другим организациям работу с информацией ограниченного доступа, кроме государственной тайны: сбор, запись, систематизацию, хранение, обновление, использование и передачу. Похожие изменения коснутся МФО, страховщиков и ряда участников рынка ценных бумаг.
Право.ru со ссылкой на РБК подчёркивает: передача возможна без получения прямого согласия клиентов.
Требования к подрядчику
| Требование | Содержание |
|---|---|
| Кто может быть исполнителем | Аккредитованная ИТ-компания или банк с универсальной лицензией |
| Контроль | Более 50% голосов прямо или косвенно у государства, муниципалитета или граждан России (по данным Право.ru) |
| Где обрабатывать | В системах, которые принадлежат организации и находятся в России |
| Отчётность | Ежеквартальное информирование банка о показателях защиты информации и операционной надёжности |
| Аудит | Ежегодный операционный аудит; по данным Право.ru — организацией с лицензией ФСТЭК или ФСБ |
| Уведомление | Предварительное уведомление Банка России о привлечении подрядчика |
| Ответственность | Исполнитель отвечает за защиту данных и возмещает ущерб при разглашении |
Сроки
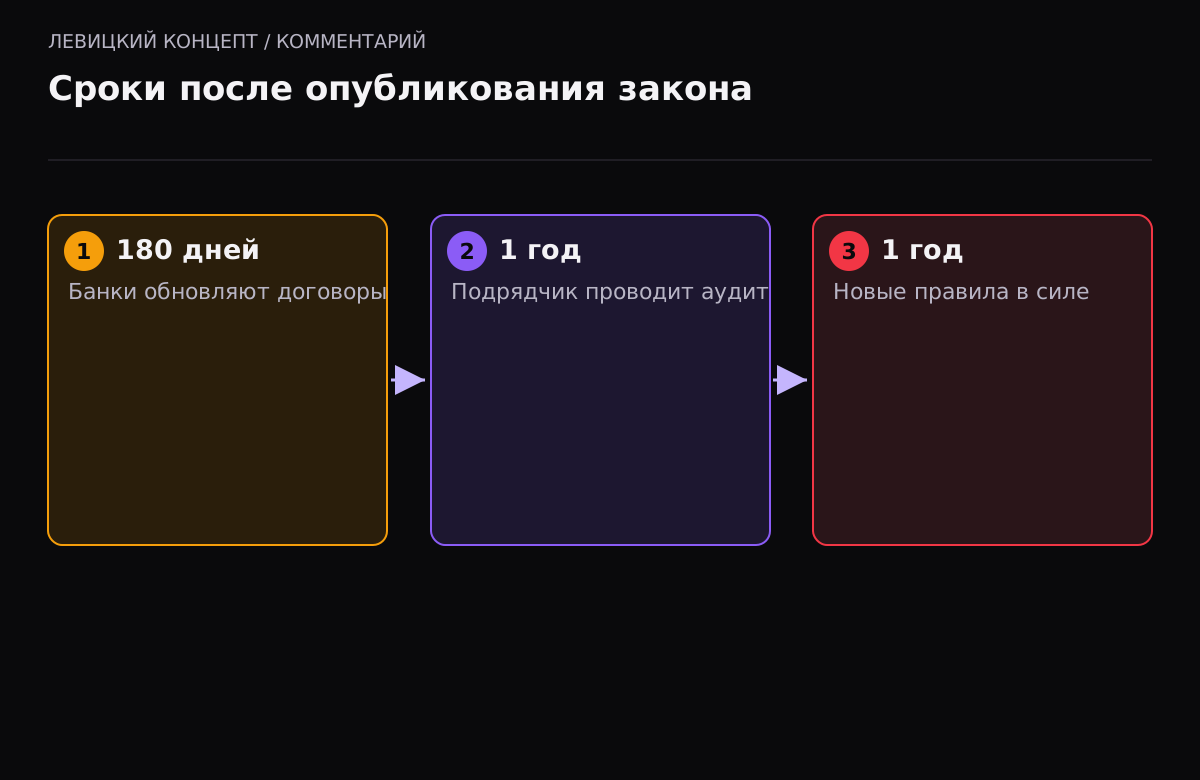
- новые правила вступят в силу через год после опубликования закона;
- банкам дают 180 календарных дней, чтобы привести действующие договоры в соответствие;
- в течение года подрядчики должны провести операционный аудит и направить заключение банку и ЦБ.
Что это значит для ИТ-компаний
Новый рынок, но с высоким входом. Работать с данными банков смогут только аккредитованные ИТ-компании с российским контролем. Если вы разрабатываете или сопровождаете системы для финансовых организаций, аккредитация Минцифры становится не льготой, а пропуском на рынок.
Инфраструктура в собственности. Обработка должна идти в системах, которые принадлежат организации и находятся в России. В тексте пересказа облачные сервисы прямо не упомянуты, поэтому вопрос, можно ли использовать арендованную инфраструктуру, требует уточнения по итоговому тексту и разъяснениям ЦБ.
Аудит каждый год. Это расходы и процессы: политики безопасности, журналы доступа, управление инцидентами, проверка сотрудников. Для небольшой команды это заметная нагрузка.
Полная ответственность. Подрядчик возмещает ущерб при разглашении. Значит, понадобятся страхование рисков и чёткие границы ответственности в договоре.
Отдельно стоит продумать, кто из сотрудников подрядчика получает доступ к данным и как это фиксируется.
Что пока не ясно
Пересказы закона оставляют открытыми несколько вопросов: можно ли использовать арендованные мощности в российских дата-центрах, как будут проверять структуру собственников подрядчика и как распределится ответственность между банком и подрядчиком при утечке. Ответы, вероятно, дадут нормативные акты Банка России, которые обычно выходят после подписания закона.
Что мы советуем ИТ-подрядчикам
- Если планируете работать с финансовыми организациями — проверьте, соответствуете ли критериям аккредитации Минцифры и требованиям к структуре собственников.
- Оцените инфраструктуру: где физически находятся серверы и кому они принадлежат.
- Подготовьтесь к операционному аудиту: документы по защите информации, журналы, регламенты реагирования на инциденты.
- Пересмотрите договоры с банками-клиентами: у банков будет 180 дней, чтобы их обновить, и они придут с новыми требованиями.
- Оцените страхование ответственности за утечку.
Что изменится для клиентов банков
Для обычного клиента изменения незаметны: приложение и карты работают как раньше. Но его данные сможет обрабатывать подрядчик банка без отдельного согласия. Поэтому особенно важны требования к подрядчикам: российский контроль, собственная инфраструктура в России, аудит и полная ответственность за утечку.
Как подготовиться заранее
Даже если вы не планируете работать с банками, требования закона — хороший ориентир для любой компании, которая обрабатывает чужие данные. Разграничение доступа по ролям, журнал действий администраторов, регулярная проверка прав, план реагирования на инциденты и резервное копирование — это минимальный набор, который ждут крупные заказчики уже сейчас. Банк при выборе подрядчика будет смотреть именно на эти процессы, а не только на строчку об аккредитации.
Если вы веб-студия или интегратор и делаете для банка, например, сайт или личный кабинет без доступа к банковской тайне, закон может вас и не затронуть. Граница проходит по доступу к информации ограниченного доступа, поэтому в договоре стоит явно описать, к каким данным подрядчик получает доступ.
Наше мнение
Мы считаем, что закон делает рынок ИТ-аутсорсинга для финансовых организаций прозрачнее, но и дороже. Небольшим командам войти в него будет сложно без аккредитации, собственной инфраструктуры и аудита. Тем, кто уже работает с банками, мы советуем не ждать подписания: начать с ревизии доступа к данным и журналирования. Это потребуется при любом аудите.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Закон уже действует?
Нет. Госдума приняла его 14 октября 2026 года. Далее — Совет Федерации и подписание. Новые правила вступят в силу через год после опубликования.
Может ли небольшая ИТ-компания стать подрядчиком банка?
Только если она аккредитована как ИТ-компания и соответствует требованиям к контролю и инфраструктуре. Плюс нужен ежегодный операционный аудит.
Нужно ли согласие клиентов банка на передачу данных подрядчику?
По данным Право.ru со ссылкой на РБК, закон разрешает передачу без получения прямого согласия клиентов.
Можно ли обрабатывать данные в облаке?
Пересказы говорят о системах, которые принадлежат организации и находятся в России. Облака прямо не упомянуты — ждём итогового текста и разъяснений ЦБ.
Касается ли закон МФО и страховщиков?
Да, по пересказу КонсультантПлюс сходные изменения затронут МФО, страховщиков и ряд участников рынка ценных бумаг.
Может ли банк передать данные иностранной материнской компании?
По данным Право.ru, такой порядок предусмотрен для российских банков с универсальной лицензией под иностранным контролем, но только с согласия ЦБ, ФСБ и Росфинмониторинга и при ряде условий.