
Chrome 154 предупреждает перед сайтами без HTTPS: что делать
Google довела до конца план, о котором объявила осенью 2025 года: в Chrome 154 настройка «Всегда использовать безопасные соединения» для публичных сайтов включена у всех пользователей по умолчанию. Перед первым заходом на сайт без HTTPS браузер показывает предупреждение и просит подтвердить переход. The Hacker News 22 октября отметил, что изменение уже работает для всех. Для сайтов, которые до сих пор открываются по HTTP, это прямые потери посетителей.
Что изменилось
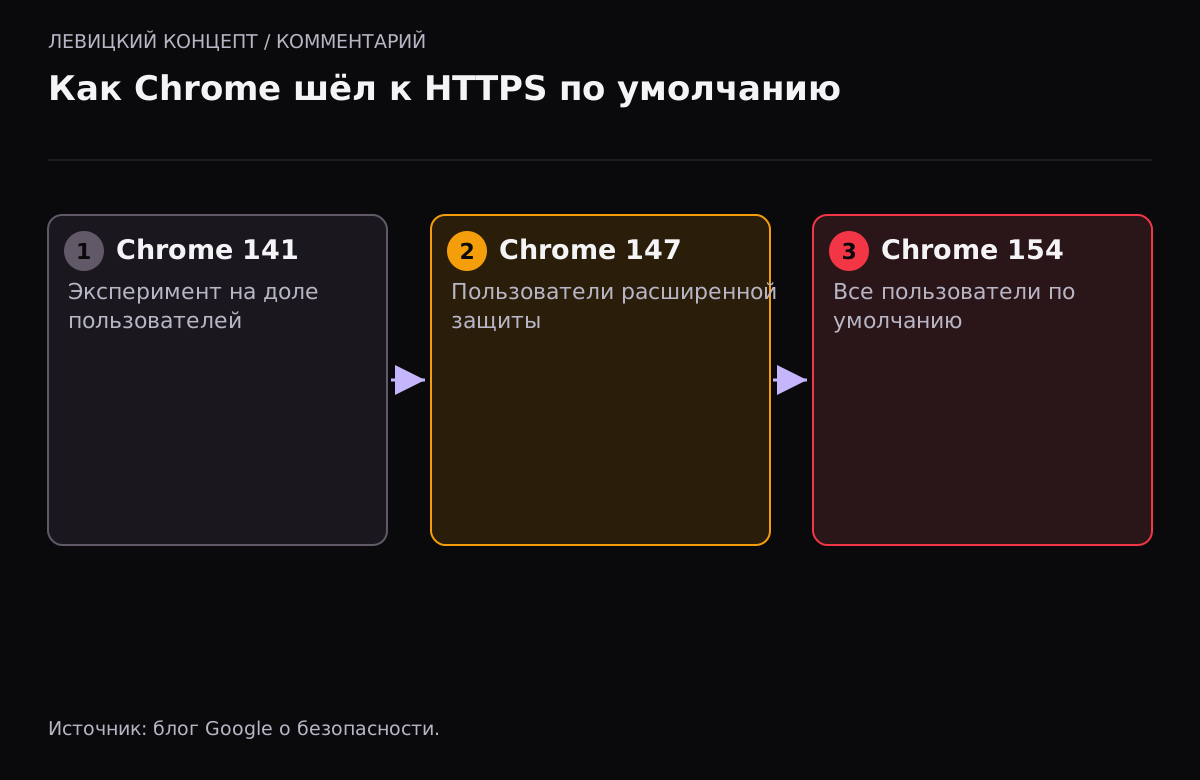
Google внедряла режим поэтапно.
| Версия | Что происходило |
|---|---|
| Chrome 141 | Эксперимент на небольшой доле пользователей. Медианный пользователь видел меньше одного предупреждения в неделю |
| Chrome 147, апрель 2026 | Режим для публичных сайтов включён у пользователей расширенной защиты Safe Browsing, по данным Google это больше миллиарда человек |
| Chrome 154, октябрь 2026 | Режим для публичных сайтов включён у всех по умолчанию |
Как это выглядит для посетителя: перед первым визитом на публичный сайт без HTTPS Chrome показывает окно «Подключение не защищено» с кнопками «Перейти на сайт» и «Вернуться». На сайты, которые человек посещает регулярно, предупреждение не повторяется. Отключить режим можно в настройках безопасности браузера, но большинство людей этого делать не будет.
Кого заденет
Сайты без сертификата. Визитки, старые лендинги, страницы акций на отдельных доменах, которые когда-то сделали «по-быстрому». Каждый новый посетитель теперь сначала видит предупреждение.
Сайты с сертификатом, но с HTTP-ссылками. Если реклама, QR-код на листовке или ссылка в старой рассылке ведёт на `http://`, а сервер перенаправляет на HTTPS, всё в порядке: Google пишет, что многие небезопасные переходы как раз такие и сразу уходят на HTTPS. Проблема возникает, если перенаправления нет или оно ломается.
Сайты, где сертификат истёк. Это и раньше была ошибка, но теперь вариант «пусть пока поработает по HTTP» тоже не спасает.
Не заденет внутренние ресурсы: локальные IP вроде 192.168.0.1, имена из одного слова, внутренние короткие ссылки. Для них есть отдельная настройка, по умолчанию выключенная.
Что сделать владельцу сайта
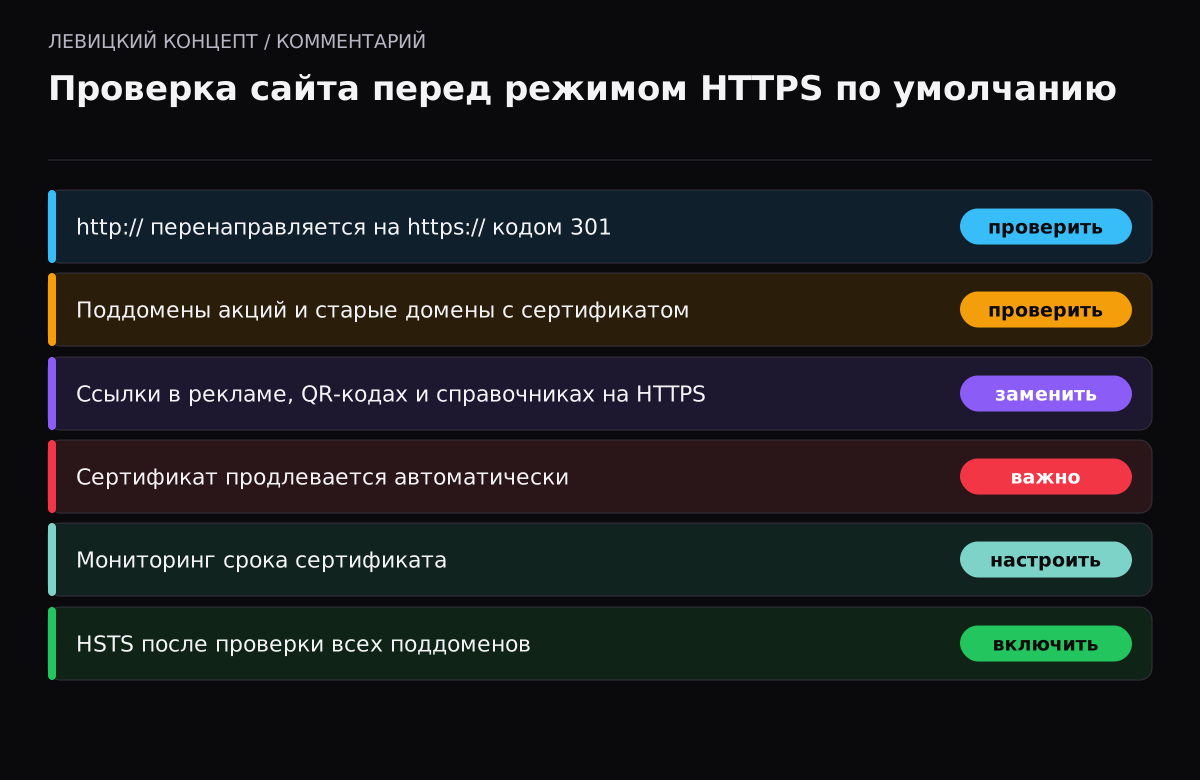
- Откройте сайт по адресу с `http://` в режиме инкогнито. Если браузер не перешёл на HTTPS сам, настройте перенаправление 301 на сервере.
- Проверьте поддомены и старые домены: `shop.`, `promo.`, `old.`, домены прошлых акций. Предупреждение показывается для каждого.
- Найдите HTTP-ссылки в рекламных кабинетах, QR-кодах, подписях писем, карточках компании в картах и справочниках. Замените на HTTPS.
- Настройте автоматическое продление сертификата и мониторинг срока. Сроки сертификатов сокращаются, ручное продление становится рискованным.
- Включите заголовок HSTS после того, как убедитесь, что HTTPS работает на всех поддоменах. Он запретит браузеру ходить по HTTP.
- Сами включите режим «Всегда использовать безопасные соединения» в своём Chrome и пройдите по важным страницам: так вы увидите сайт глазами посетителя.
Наше мнение
Мы считаем это изменение правильным, и для большинства сайтов оно ничего не меняет: HTTPS у них давно есть. Но в работе мы регулярно видим «хвосты»: поддомен акции трёхлетней давности, старый домен, на который до сих пор ведут листовки, форма на отдельном сервисе без сертификата. Именно они теперь будут терять людей.
Отдельная история — QR-коды. Их печатают тиражами, и исправить ссылку на уже напечатанной продукции нельзя. Если QR ведёт на `http://`, обязательно держите на этом адресе перенаправление на HTTPS, пока продукция в обороте.
Для бизнеса это ещё один аргумент за регулярный технический аудит: раз в полгода проходить по всем доменам и поддоменам компании, проверять сертификаты, перенаправления и сроки. Стоимость такой проверки несравнима с потерей посетителей с рекламы, за которую уже заплачено.
Что с другими браузерами
Изменение касается Chrome. Но на нём построены и другие браузеры на движке Chromium, и они обычно перенимают подобные настройки, хотя сроки у каждого свои. Firefox и Safari давно умеют работать в режиме «только HTTPS», но включают его не у всех. Ориентироваться стоит на самый строгий сценарий: сайт должен открываться по HTTPS везде.
Типичные ловушки при переходе на HTTPS
Смешанное содержимое. Страница открыта по HTTPS, но картинки, скрипты или шрифты грузятся по `http://`. Браузер блокирует часть такого содержимого, и сайт выглядит сломанным: нет стилей, не работает форма. Проверить можно в инструментах разработчика, во вкладке «Консоль».
Цепочка перенаправлений. `http://site.ru` ведёт на `http://www.site.ru`, тот — на `https://www.site.ru`. Каждый лишний шаг замедляет загрузку, а первый из них идёт по незащищённому соединению. Лучше одно перенаправление сразу на итоговый адрес.
Сторонние формы и виджеты. Форма заявки на внешнем конструкторе, калькулятор на чужом домене, старый чат. Если у них нет HTTPS, предупреждение может появиться внутри вашего сайта или при переходе.
Поддомены без сертификата. Сертификат на `site.ru` не покрывает `promo.site.ru`, если он выпущен не на все имена. Про то, какие имена покрывает сертификат, мы писали в отдельной статье.
Старые закладки и ссылки партнёров. Их не исправить, поэтому перенаправление с HTTP должно жить столько же, сколько сам домен.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
У меня есть сертификат. Нужно ли что-то делать?
Проверьте, что адрес с http:// перенаправляет на HTTPS, и что сертификат есть на всех поддоменах. Если это так, предупреждение посетители не увидят.
Можно ли попросить посетителей отключить настройку?
Технически можно, но это плохая идея. Большинство просто нажмёт «Вернуться» и уйдёт к конкурентам. Правильное решение — HTTPS.
Касается ли это внутренней CRM по локальному адресу?
Нет. Режим по умолчанию работает только для публичных сайтов. Локальные IP-адреса, имена из одного слова и внутренние ссылки исключены.
Как часто посетитель будет видеть предупреждение?
Перед первым заходом на сайт и на сайты, которые он давно не посещал. Для регулярно посещаемых сайтов предупреждение не повторяется.
Влияет ли HTTPS на позиции в поиске?
Поисковики учитывают безопасность соединения, но главное сейчас другое: без HTTPS часть посетителей не дойдёт до страницы из-за предупреждения браузера.
Сколько стоит сертификат?
Сертификаты Let's Encrypt бесплатные и выпускаются автоматически. Платные нужны, когда требуются расширенная проверка организации или особые условия, но для защиты соединения их достаточно.