
Сертификаты на 200 дней, с марта 2027 — на 100: обзор правил
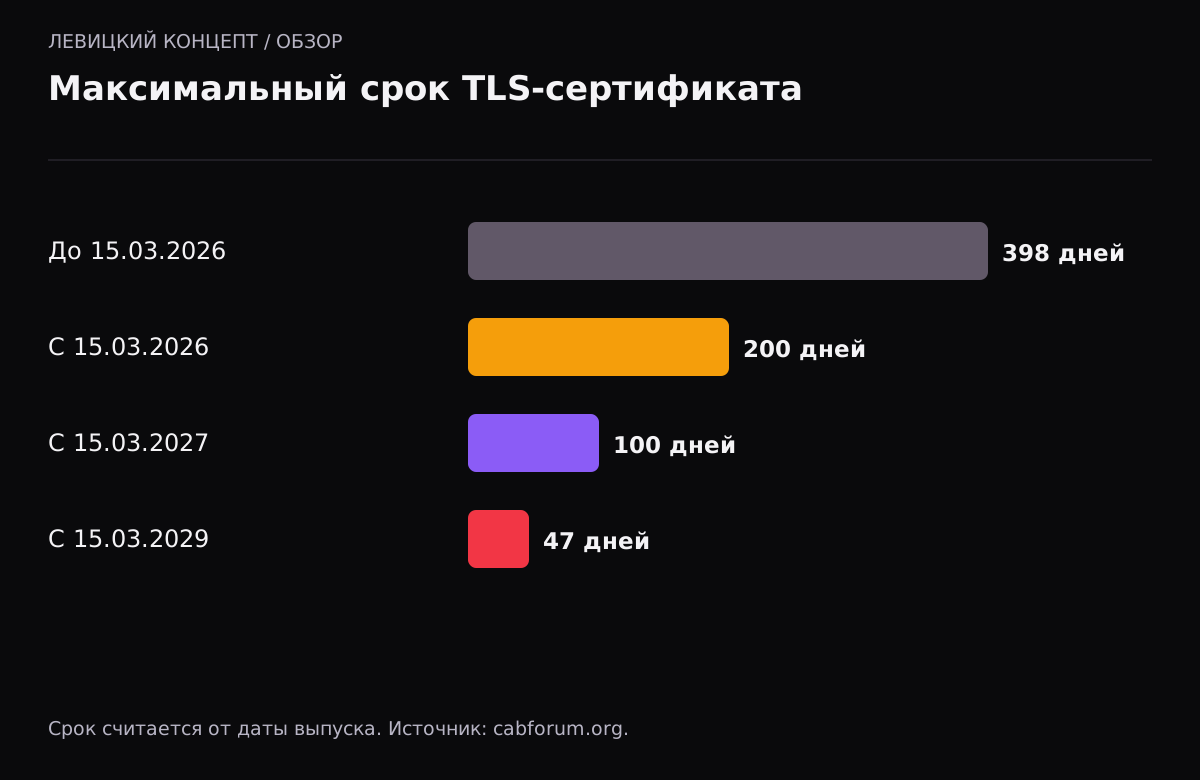
Годовых TLS-сертификатов больше нет. С 15 марта 2026 года удостоверяющие центры выдают публичные сертификаты не дольше чем на 200 дней. Следующий шаг уже назначен: с 15 марта 2027 года — не больше 100 дней, с 15 марта 2029 года — 47. Если ваш сертификат сейчас продлевает человек по напоминанию в календаре, к весне 2027 года такой процесс станет опасным.
Откуда правила
Сроки устанавливает CA/Browser Forum — объединение удостоверяющих центров и разработчиков браузеров. В апреле 2025 года форум принял бюллетень SC-081v3. За проголосовали 25 удостоверяющих центров (против — никто, пятеро воздержались) и все четыре разработчика браузеров: Apple, Google, Microsoft и Mozilla. Документ задаёт поэтапное сокращение с марта 2026 по март 2029 года.
| Выпущен | Максимальный срок | Повторное использование проверки домена |
|---|---|---|
| До 15.03.2026 | 398 дней | 398 дней |
| С 15.03.2026 | 200 дней | 200 дней |
| С 15.03.2027 | 100 дней | 100 дней |
| С 15.03.2029 | 47 дней | 10 дней |
Срок считается от даты выпуска сертификата. Сертификат, выпущенный до 15 марта 2026 года на 398 дней, доработает свой срок. Некоторые центры берут запас: DigiCert, например, выдаёт 199 дней вместо 200 и планирует 99 дней в 2027 году и 46 дней в 2029-м.
Было и стало
| Было до марта 2026 | Стало в 2026 | Будет с марта 2027 |
|---|---|---|
| Один перевыпуск в год | Два перевыпуска в год | Около четырёх перевыпусков в год |
| Проверка домена раз в год | Проверка домена раз в 200 дней | Проверка домена раз в 100 дней |
| Напоминания в календаре хватало | Напоминание работает, но риск растёт | Нужна автоматизация |
Что это значит для владельца сайта
Оплата и перевыпуск — разные вещи. Многие центры продают «план» на год или несколько лет, а внутри него перевыпускают сертификат по новым правилам. DigiCert, например, с 24 февраля 2026 года переводит заказы на годовые планы: первый сертификат ограничен 199 днями, и чтобы использовать оплаченный остаток, его нужно перевыпустить до окончания. Оплаченный год не значит, что сертификат год не трогают.
Проверка домена станет частой. Подтверждать владение доменом придётся при каждом выпуске. Если проверка идёт через DNS-запись или почту администратора, кто-то должен это делать вовремя.
Сертификаты не только на сайте. Почтовый сервер, API для мобильного приложения, панель администратора, VPN — у каждого может быть свой сертификат со своим сроком. Именно они чаще всего «внезапно» истекают.
Что делать сейчас
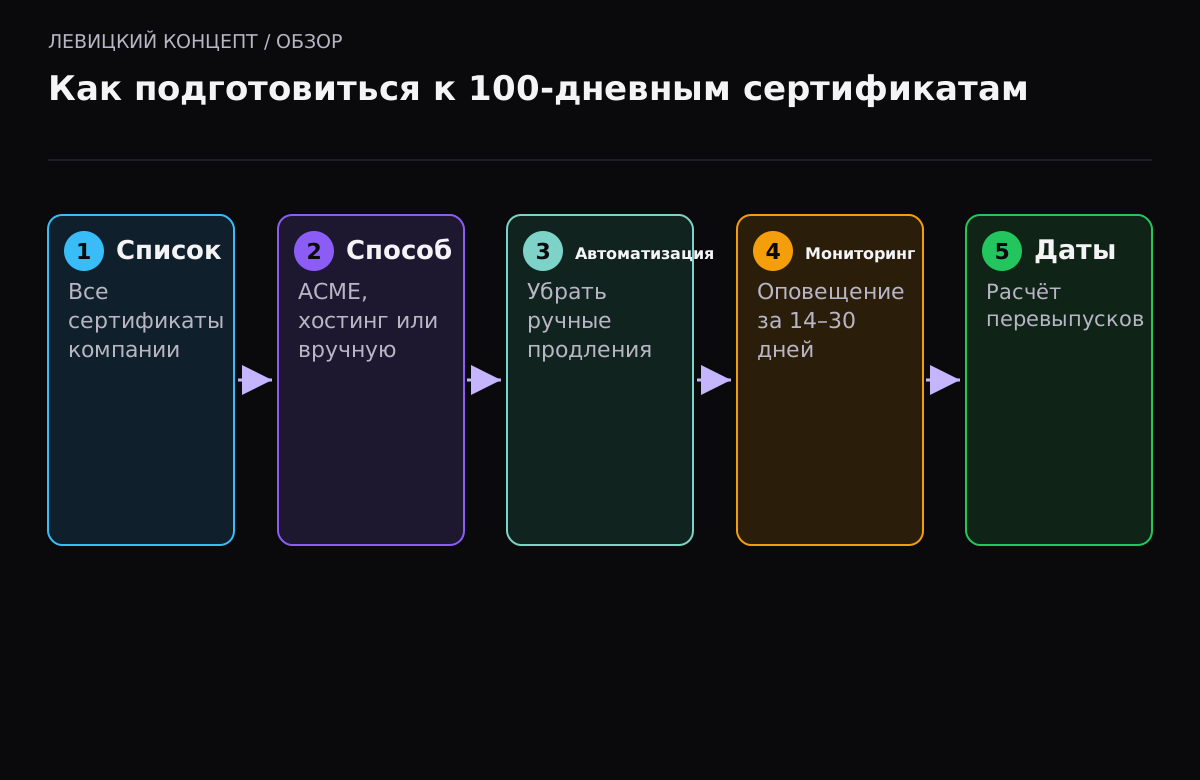
- Составьте список всех сертификатов компании: домен, где установлен, кто выпускает, дата окончания.
- Для каждого решите, как он будет продлеваться: ACME (Let's Encrypt или платный центр с поддержкой ACME), автоматизация у хостинга или вручную.
- Сертификаты, которые продлеваются вручную, к марту 2027 года переведите на автоматизацию.
- Настройте внешний мониторинг срока и цепочки сертификатов с оповещением за 14–30 дней.
- Посчитайте дату перевыпуска в калькуляторе ниже. Обратите внимание: следующий сертификат после 15 марта 2027 года будет уже на 100 дней.
Плюсы и минусы короткого срока
Плюсы. Скомпрометированный ключ или ошибочно выданный сертификат перестают работать быстрее. Отзыв сертификатов в браузерах работает ненадёжно, поэтому короткий срок — самый понятный способ ограничить ущерб. История с центром eMudhra в октябре 2026 года показала, как быстро сертификат может потерять доверие.
Минусы. Больше операций, больше точек отказа, если процесс ручной. Устройства и системы, куда сертификат загружают руками (старые шлюзы, принтеры, камеры), станут постоянной головной болью.
Наше мнение
Мы считаем, что правильная реакция — не искать центр «подлиннее», а убрать человека из процесса продления. Для большинства сайтов малого бизнеса это бесплатный ACME и мониторинг. Там, где автоматизации нет, к весне 2027 года стоит её построить: ручной перевыпуск четыре раза в год — это гарантированный пропуск рано или поздно.
Частые вопросы бухгалтерии и закупок
Сокращение сроков меняет и бумажную сторону. Если сертификат покупается по счёту, закупка должна учитывать, что «продление» внутри плана — это не новая покупка, а работа администратора. Если сертификат оплачивает подрядчик, в договоре стоит прямо прописать, кто и в какие сроки его перевыпускает и что будет при пропуске.
Ещё один момент — проверка организации для сертификатов OV и EV. Данные о компании (не о домене) можно использовать повторно дольше: по бюллетеню срок сокращается с 825 до 398 дней к 2029 году. Но проверку домена придётся проходить при каждом выпуске.
Где сертификаты чаще всего прячутся
- почтовый сервер и веб-почта на отдельном поддомене;
- API для мобильного приложения и интеграций с партнёрами;
- панель администратора, CRM или 1С, опубликованные наружу;
- балансировщик нагрузки или CDN, куда сертификат загружают отдельно;
- VPN-шлюз и удалённый рабочий стол;
- сетевые устройства и камеры с веб-интерфейсом.
Каждый пункт из этого списка стоит внести в реестр сертификатов с датой окончания и способом продления.
Когда перевыпускать TLS-сертификат по новым правилам
Расчёт по графику CA/Browser Forum (SC-081v3): 398 дней до 15.03.2026, 200 дней с 15.03.2026, 100 — с 15.03.2027, 47 — с 15.03.2029. Отдельные центры выдают на день меньше лимита. Дату вводите в формате ГГГГ-ММ-ДД. Расчёт выполняется на вашем устройстве, введённые данные никуда не отправляются.
Материалы для проверки
Если нужна реализация
Состав работ зависит от текущего проекта и подтверждённой причины. Можно обсудить диагностику или разработку подходящего решения.
Вопросы и ответы
Я купил сертификат на три года. Он перестанет работать?
Нет, но сам сертификат будет выпущен на 200 дней, а через год — на 100. Центр перевыпускает его в рамках оплаченного плана, и делать это нужно до окончания каждого сертификата.
Касается ли это Let's Encrypt?
Let's Encrypt и так выдаёт сертификаты на 90 дней, это меньше лимита. У него свой график сокращения: 64 дня с 10 февраля 2027 года и 45 дней с 16 февраля 2028 года.
Касается ли это внутренних сертификатов компании?
Правила CA/Browser Forum касаются публичных сертификатов, которым доверяют браузеры. Сертификаты собственного внутреннего центра под них не подпадают.
Что такое повторное использование проверки домена?
Это срок, в течение которого центр может не проверять заново, что домен ваш. С 15 марта 2027 года он сокращается до 100 дней, с 2029 года — до 10.
Что будет, если сертификат всё-таки истечёт?
Браузеры покажут ошибку безопасности, и большинство посетителей уйдёт. Восстановить HTTPS можно за час, если доступ к серверу и DNS есть под рукой.